如何用 LangGraph 和 Amazon Bedrock AgentCore Web Search 建立每日依賴項監測器
Build a daily dependency watcher with LangGraph and Amazon Bedrock AgentCore web search
AWS 示範以 LangGraph 和 Amazon Bedrock AgentCore Web Search 建立每日依賴項監測器,平行檢查 npm、PyPI 和容器基礎映像的安全更新。
文章以每日依賴項監測示範如何把日期、來源限制和搜尋預算固定在程式中,再核對引用證據,提供一套可遷移到智能體搜尋流程的實作思路。
AI 代理愈來愈多負責處理依賴當日最新變化的工作,例如安全公告、產品發佈、價格及法規。模型的訓練數據無法回答這些問題,因此代理需要網頁搜尋。用於正式環境時,團隊亦需要可引用的結果,以及控制哪些來源可納入搜尋。他們希望搜尋查詢留在自己的雲端環境內,因為這些查詢往往會透露內部工作內容。
Amazon Bedrock AgentCore 的 Web Search API 現已推出。透過單一 API 呼叫,代理和應用程式便可取得最新網頁搜尋結果,並使用它們現有的 AWS 憑證簽署請求。AWS 會透過 Amazon 維護的網頁索引提供每項查詢的結果,不會將查詢傳送至第三方搜尋引擎。
每項結果都包含網頁標題、網址、發佈日期,以及與查詢相關的摘錄。請求可指定要包含或排除的網域,也可將結果限制在指定的發佈日期範圍內。在 AWS Lambda、Amazon Elastic Container Service (Amazon ECS) 或 Amazon Bedrock AgentCore runtime 上,代理可使用自己的執行角色呼叫 API。無需儲存或定期更換搜尋 API 金鑰。Amazon Bedrock AgentCore 上的 Web Search 亦可透過 AgentCore Gateway 使用;這是 Amazon Bedrock AgentCore 的一項功能。在此情況下,管理員只需設定一項來源政策,即可套用至所有代理和 Model Context Protocol (MCP) 用戶端。
對 LangChain 開發人員而言,LangChain 的 AWS 整合中的 AgentCore 網頁搜尋工具現已改為呼叫 Web Search API。代理只需呼叫一次函式,便可取得最新且可引用的搜尋結果。工具亦可設定模型無法更改的規則,例如日期範圍、來源封鎖清單和搜尋預算。工具會以數據形式傳回結果,供程式碼檢查。它適用於 LangChain 代理、負責執行這些代理的編排框架 LangGraph,以及加入子代理、虛擬檔案系統和上下文壓縮功能的 Deep Agents。
本文將介紹如何使用 Web Search API,以 LangGraph 建立安全團隊的每日依賴項監察工具。每天早上,工具都會檢查團隊交付的開源套件和容器基礎映像是否受到任何新資訊影響。它會並行研究三個套件生態系統,而日期範圍、來源封鎖清單和搜尋預算則由程式碼控制,不受模型操控。工具會核對每項發現是否有其引用的來源佐證,並記錄已經報告的內容。接着,你會在 AgentCore runtime 上執行監察工具,並透過 AgentCore Gateway 提供給各團隊使用。在我們的測試中,三個分支在 36 秒內完成;若依次執行,則需時 99 秒。
解決方案概覽
模型決定搜尋內容並撰寫發現。無論模型如何運作,所有必須遵守的規則都由程式碼控制:日期範圍、來源封鎖清單、搜尋預算,以及對每項發現的檢查。圖 1 顯示從筆記本執行監察工具時,這些部分如何配合運作。
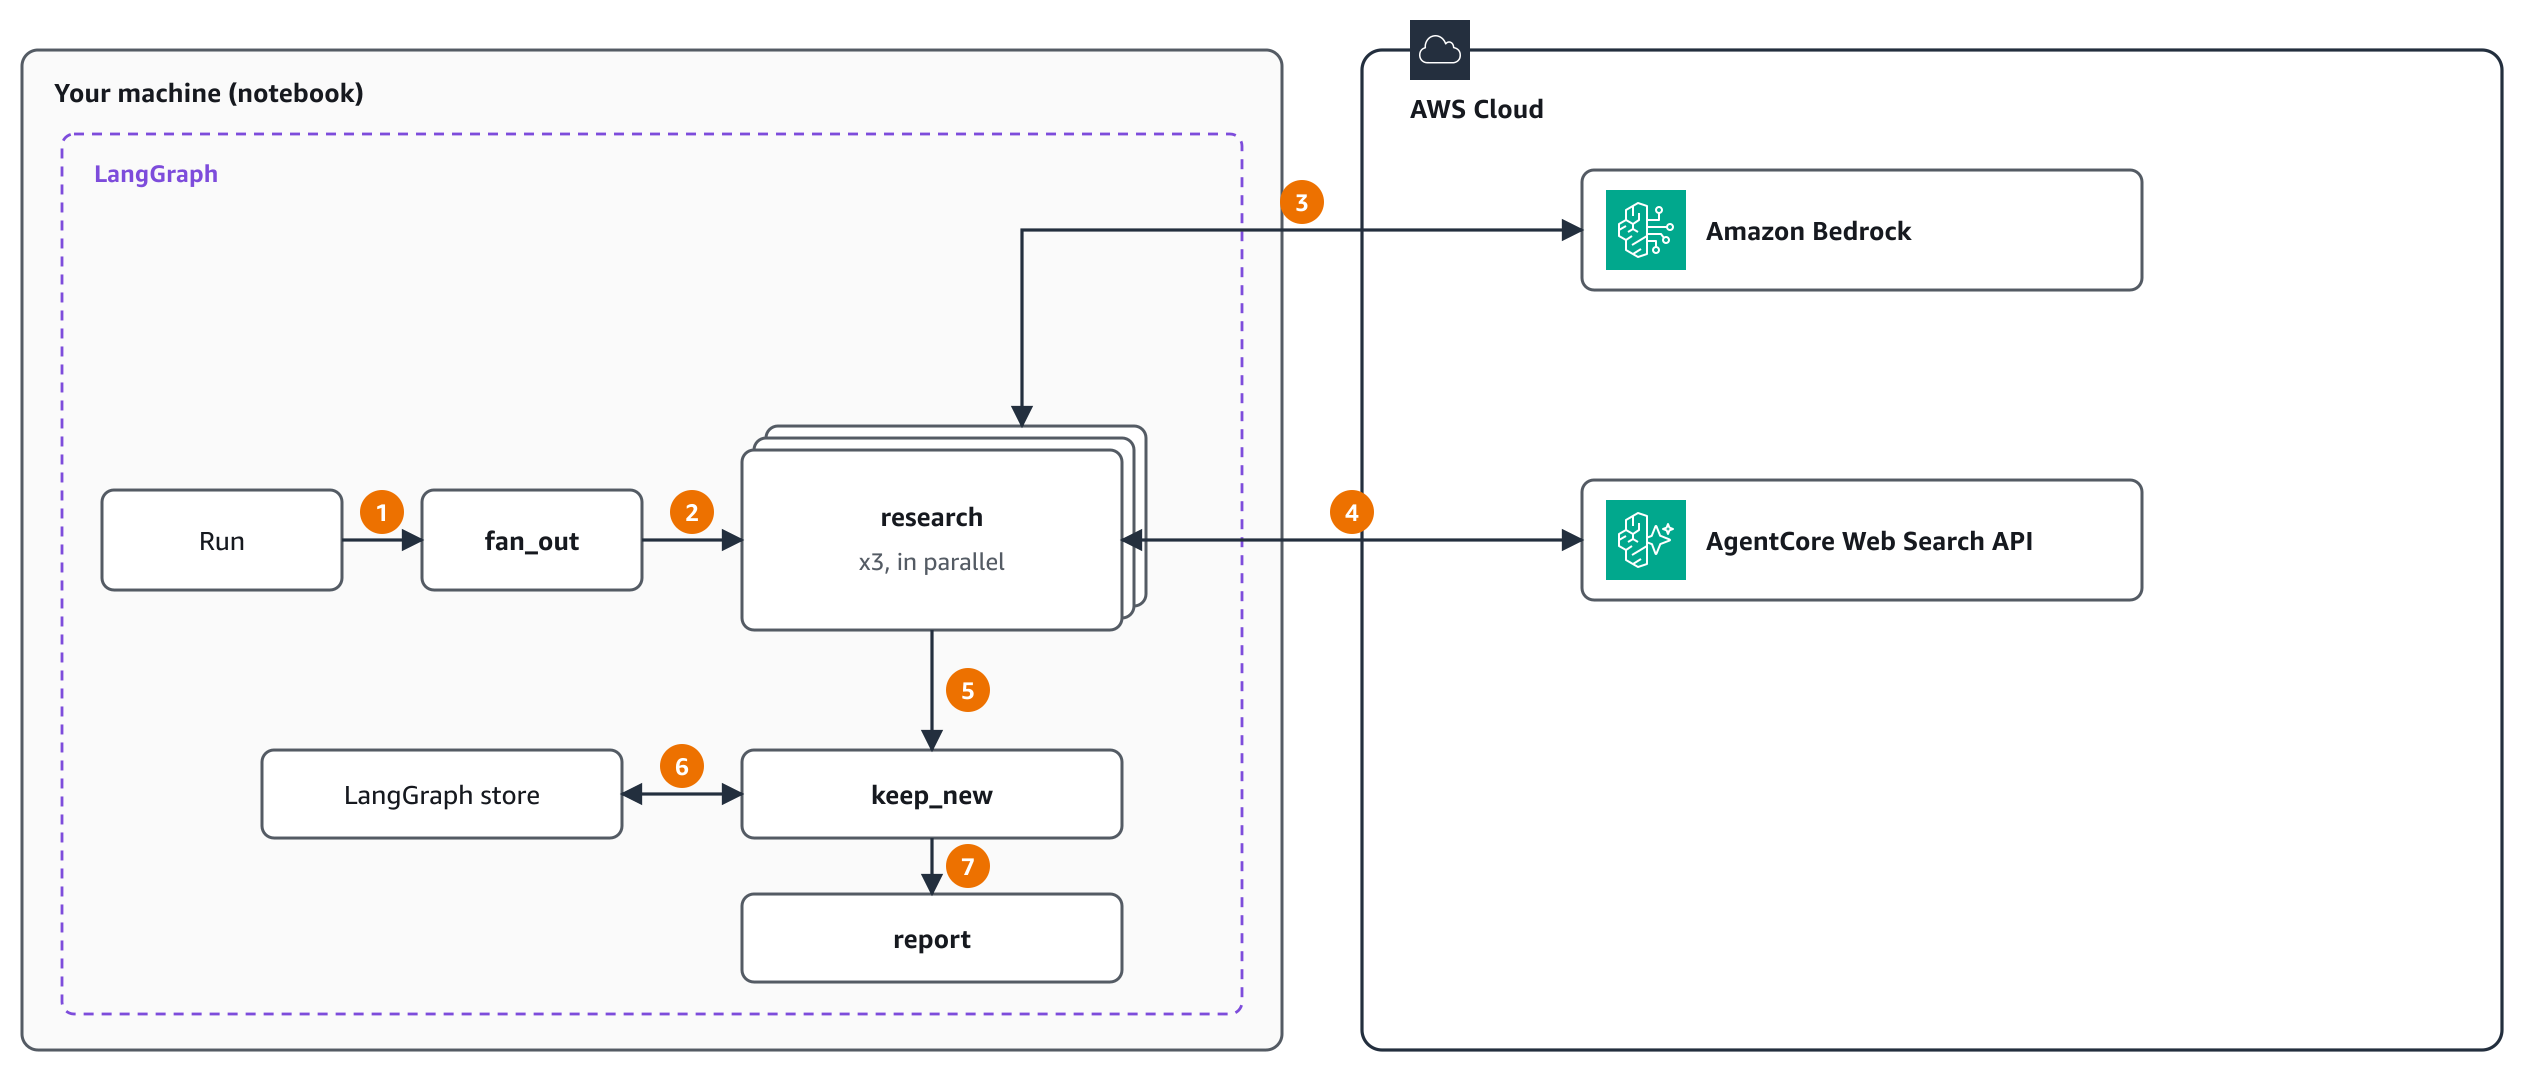
圖 1:使用 LangGraph 和 Web Search API 建立的每日依賴項監察工具,從筆記本執行
編號步驟:
- 執行開始時,圖表會載入監察清單和監察時間範圍。
fan_out會為每個生態系統啟動一個研究分支:npm、PyPI 和容器基礎映像。LangGraph 會並行執行這三個分支。- 在每個分支中,Agent 都會在 Amazon Bedrock 呼叫 Anthropic Claude 模型。模型會決定搜尋內容,並在最後產生結構化的發現事項。
- 分支的搜尋工具會在每個查詢加入日期範圍和封鎖清單,並以 AWS Signature Version 4 (SigV4) 簽署請求,呼叫 Web Search API。每個分支都會同時重複步驟 3 和 4,最多搜尋四次。
- 每個分支只保留有來源支持且符合日期範圍的發現事項。三個分支全部完成後,LangGraph 會合併這些發現事項,並執行一次
keep_new。 keep_new會檢查 LangGraph 儲存區 並記錄新的發現事項,避免重複報告。- report 會建立一份列出新發現事項及其引用來源的表格,供安全團隊使用。
先決條件
開始前,你需要準備以下項目:
- 一個 AWS 帳戶,並在提供 Web Search API 的 AWS 區域中使用。範例使用美國東部(北維吉尼亞)區域 (us-east-1)。如需瞭解其他區域,請參閲 支援的 AWS 區域。
- Python 3.10 或更新版本。
- 執行 Notebook 的身分所用的 AWS 憑證,憑證可來自環境變數或 AWS Command Line Interface (AWS CLI) 設定檔。該身分需要步驟 1 所述的 AWS Identity and Access Management (IAM) 權限,以及使用 Amazon Bedrock 中 Anthropic Claude 模型的權限。
- The following Python packages: boto3 1.43.127 or later, the AgentCore Python SDK (bedrock-agentcore) 1.26.0 or later, and langchain-aws 1.9.3 or later. Install them with this
pipcommand:pip install -U "boto3>=1.43.127" "bedrock-agentcore>=1.26.0" "langchain-aws[tools]>=1.9.3" langchain langgraph
Web Search 和模型呼叫按用量收費。詳情請參閲 Amazon Bedrock AgentCore 定價。監察流程每次執行最多會進行 12 次搜尋。
完整程式碼載於此 Notebook。Notebook 會執行所有儲存格,包括設定部分。以下步驟會介紹與搜尋相關的重要部分。
步驟 1:授予權限
首先,授予執行程式時所用的身分搜尋權限。Web Search API 只需要一項 IAM 動作,並套用於一項由 AWS 擁有的資源,因此所有帳戶使用相同的政策陳述式。(完整設定方法請參閲 授予呼叫 API 的權限。)這項權限與閘道服務角色進行網絡搜尋時使用的權限相同:
{
  "Effect": "Allow",
  "Action": "bedrock-agentcore:InvokeWebSearch",
  "Resource": "arn:aws:bedrock-agentcore:us-east-1:aws:tool/web-search.v1"
}
步驟 2:建立具備固定規則的搜尋工具
接着,建立供每個研究分支使用的搜尋工具。監察流程不能讓模型自行選擇日期範圍、可信來源或搜尋次數。流程圖亦需要取得來源資料,以便稍後根據這些資料核對發現事項。langchain-aws 套件中的網絡搜尋工具組合可透過其選項涵蓋以上所有要求:
toolkit, tools = create_web_search_toolkit(
    region="us-east-1",
    exclude_domains=BLOCKLIST,
    published_after=window_start.strftime("%Y-%m-%dT%H:%M:%SZ"),
    model_filters=False,
    max_searches=4,
    return_sources=True,
)
如果沒有提供閘道參數,工具就會呼叫 Web Search API。每次搜尋都會帶上封鎖清單和日期下限,而模型提供的參數只可以進一步收窄範圍。使用 model_filters=False 時,模型只會看到查詢參數。工具最多搜尋四次,並會以兩種形式傳回結果:供模型使用的文字,以及供流程圖使用的產物。每個分支都會建立自己的工具組合,因此各分支可以平行搜尋。你亦可以將相同工具交給 Deep Agents 子代理使用。
步驟 3:定義發現事項結構
準備好搜尋工具後,便可定義每個分支要傳回的內容。每個分支都是使用 Pydantic 結構作為回應格式的 create_agent Agent,因此傳回的是發現事項,而非敍述文字。每項發現事項包括套件名稱、一行標題,以及來源有提供時的 CVE 或公告 ID;亦包括來源列明的嚴重程度、來源是否指出該問題已遭利用、建議採取的行動,以及來源網址。Notebook 內載有完整結構和提示詞。
步驟 4:建立流程圖並核查證據
現在組裝圖表。fan_out 使用 LangGraph 的 Send API,為每個生態系統建立一個分支,讓各分支平行執行。
分支返回前,程式碼會對每項發現進行四項檢查。這些檢查會將發現與該分支本身的搜尋結果比較:
- 引用的網址必須是該分支其中一次搜尋的結果。
- 來源標題或內文必須以完整詞形式提及套件名稱。
- 發現中的任何 CVE 或公告 ID 都必須出現在該文字中。
- 來源的發佈日期必須落在監察時段內。產物已預先解析並附上每個日期;缺少日期則視為不在時段內。
所有分支完成後,keep_new會將通過檢查的發現與 LangGraph 儲存區比較,然後由 report 建立表格。這些檢查可找出缺乏依據的網址、沒有提及套件的來源、虛構的 ID,以及不在時段內的來源。但它們無法確認嚴重程度、是否正被利用、受影響的版本或建議採取的行動,也無法證明問題最初披露的時間:索引標示為本週的頁面,可能描述的是較早前發生的事件。如要建立正式的安全工作流程,請對照權威漏洞資訊源核實發現。在任何人採取行動前,應先由他人審核發現項目。
步驟 5:執行監察
現在可以使用 7 日時段執行監察。在我們這次執行中,三個分支共進行了 12 次搜尋,並取得 80 個來源。實際耗時 36 秒,三個分支的耗時總和則為 99 秒。證據檢查剔除了兩項發現:一項的來源沒有提及套件,另一項的 CVE ID 沒有出現在來源中。沒有任何來源來自遭封鎖的網域。
四項發現通過檢查,而 keep_new回報了其中兩項。較早的測試執行已回報另外兩項,因此儲存區將它們排除。圖 2 顯示在 LangGraph Studio 中執行的結果;這是 LangGraph 的視覺化除錯工具。報告中的每一列都連結至其來源;Web Search acceptable use terms 規定,任何向用戶顯示的輸出都必須附上來源。
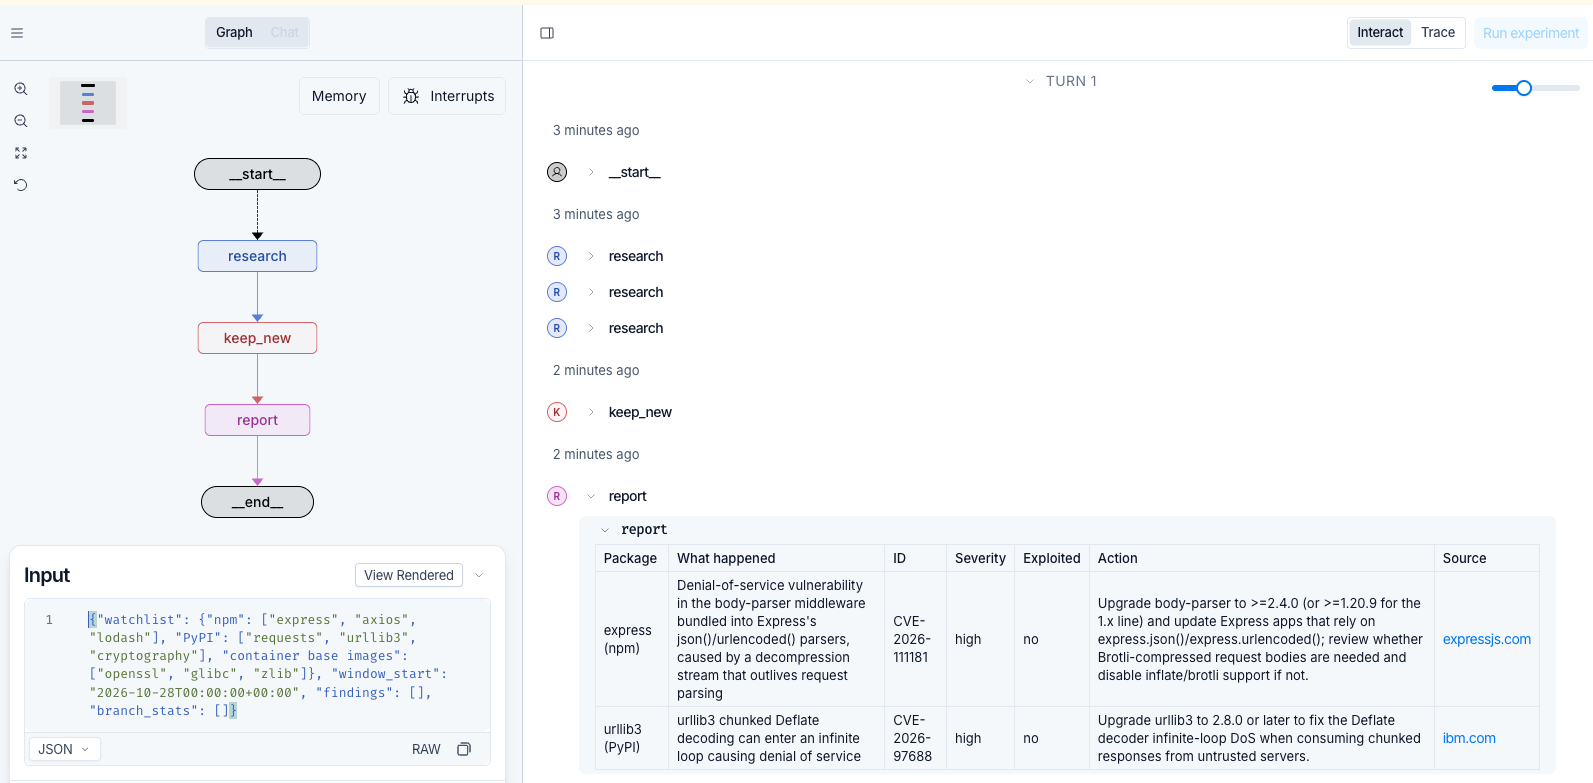
圖 2:在 LangGraph Studio 中執行相依項監察。右側三個研究項目是三個生態系統分支,LangGraph 以平行方式執行。報告只列出通過證據檢查且此前未曾回報的發現,每項都連結至其來源
步驟 6:再次執行監察,只查看新發現
最後,再次執行監察,看看儲存區如何運作。排程監察每天執行一次,團隊不應重複看到相同的公告。在我們第二次執行時,各分支再次搜尋並保留了兩項發現,而儲存區此前已記錄過這兩項。因此,報告沒有新內容,如圖 3 所示。
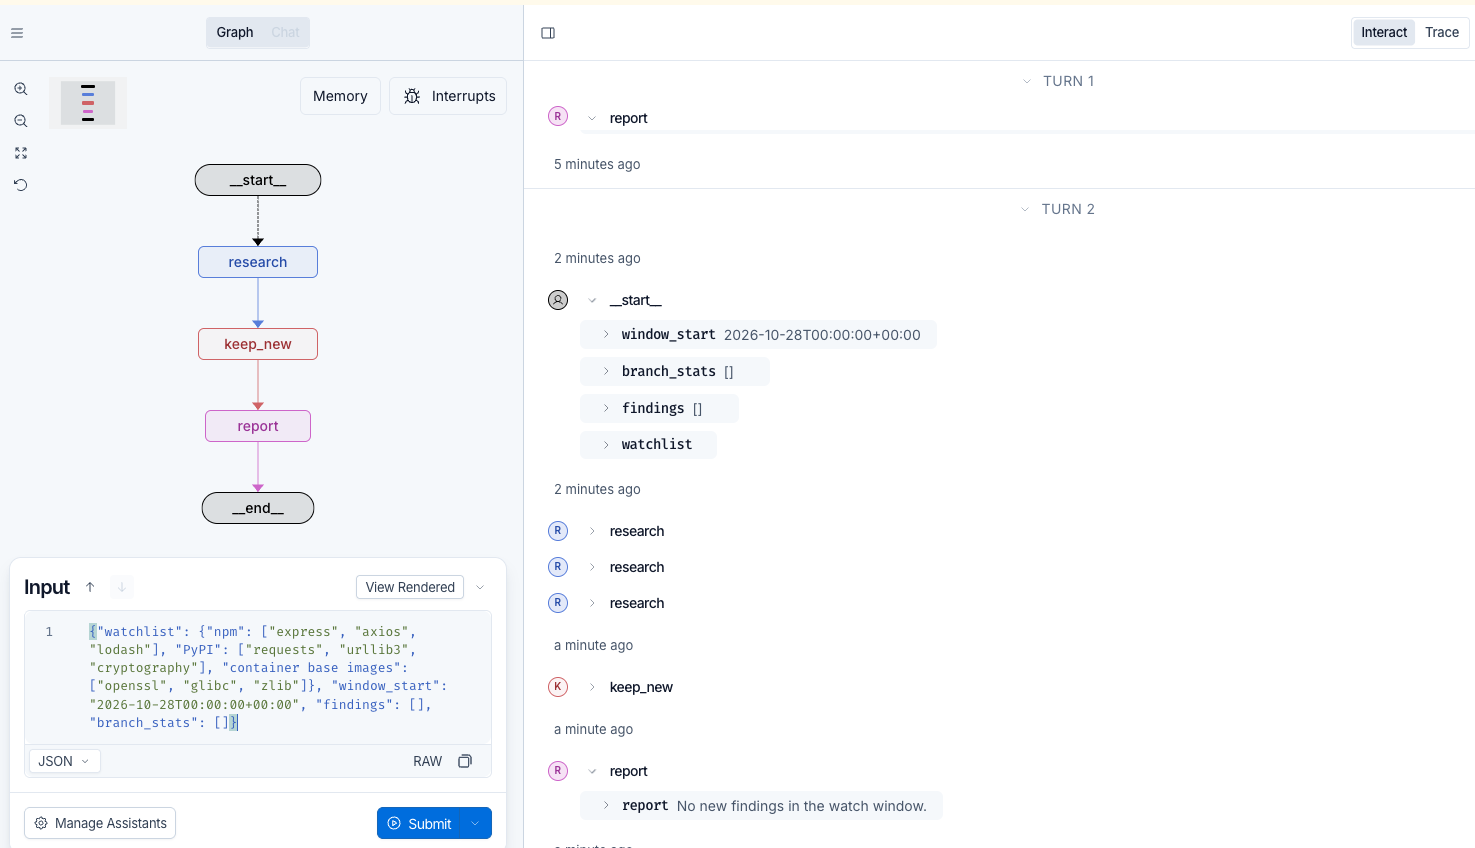
圖 3:使用相同輸入再次執行。各分支再次搜尋,但 keep_new 發現每項結果都已存在於 LangGraph 儲存區中,因此報告沒有新內容
如要執行排程工作,請將 InMemoryStore換成支援精確鍵值查詢的持久化儲存區,例如來自 langgraph-checkpoint-aws 的 DynamoDBStore。
在現有的 LangChain 或 Deep Agents 應用程式中加入網頁搜尋
如果你已經有 LangChain Agent,只需作少量修改便可加入網頁搜尋。部署前請檢查以下事項:
- 權限:將步驟 1 的政策陳述式加入應用程式目前使用的身分或執行角色。無需建立其他項目。
- 區域:工具套件使用的區域必須提供 Web Search API,而且可以與模型或應用程式其餘部分所在的區域不同。
- 工具名稱:工具名稱為
web_search。如果你的代理程式已有同名工具,例如另一個搜尋服務,請先為工具設定不同名稱,再將它加入。 - 規則和額度:每個工具組都有各自的篩選條件和搜尋額度。如果不同代理程式或分支需要套用不同規則或使用獨立額度,請為每個代理程式或分支建立一個工具組。
- 處理量:同一帳戶內的所有代理程式共用 Web Search 額度,因此並行分支的請求會累計。預設情況下,每個區域的帳戶每秒可發出 10 個請求。詳情請參閲 Amazon Bedrock AgentCore 的配額。
使用 Deep Agents 時,你可以透過 create_deep_agent 定義代理程式:包括模型、工具、系統提示詞和子代理程式。將工具組的工具傳入子代理程式的 tools 清單。請將規則設為工具組選項,因為該工具每次搜尋時都會套用這些規則,不論模型提出甚麼要求。要像步驟 4 那樣核對調查結果與來源,可以檢查代理程式的輸出,或將這項檢查加入中介軟件。在測試中,Deep Agents 協調器將工作交給配備這些工具的研究子代理程式,並在約一分鐘內返回附有引文的答案。
在 AgentCore runtime 上投入正式環境
準備好在沒有筆記本的情況下每日執行監察流程時,可以將它託管在 AgentCore runtime 上。Runtime 可執行以任何框架建立的代理程式,包括 LangGraph,無需改寫程式。它透過相同的 API 提供兩種運算類型。預設的 MicroVMs 會為每個工作階段提供獨立的隔離式 microVM,確保一次執行無法存取另一次執行的資料。Instances 則會在你自己的帳戶中,由 AWS 管理的 Amazon Elastic Compute Cloud (Amazon EC2) 執行個體上執行代理程式。它們適合多日工作階段、GPU 工作負載,或多個共用同一個執行個體的代理程式。
各類型的限制請參閲 為代理程式使用隔離工作階段 和 Runtime 執行個體和容量供應商。筆記本旁的 Runtime 範例包含與 Runtime 入口點相同的圖表。其政策只授予 Runtime 執行角色步驟 1 所需的權限,不會授予更廣泛的存取權。README 會説明如何使用 AgentCore CLI 建立、部署和呼叫專案,並介紹兩種運算類型。
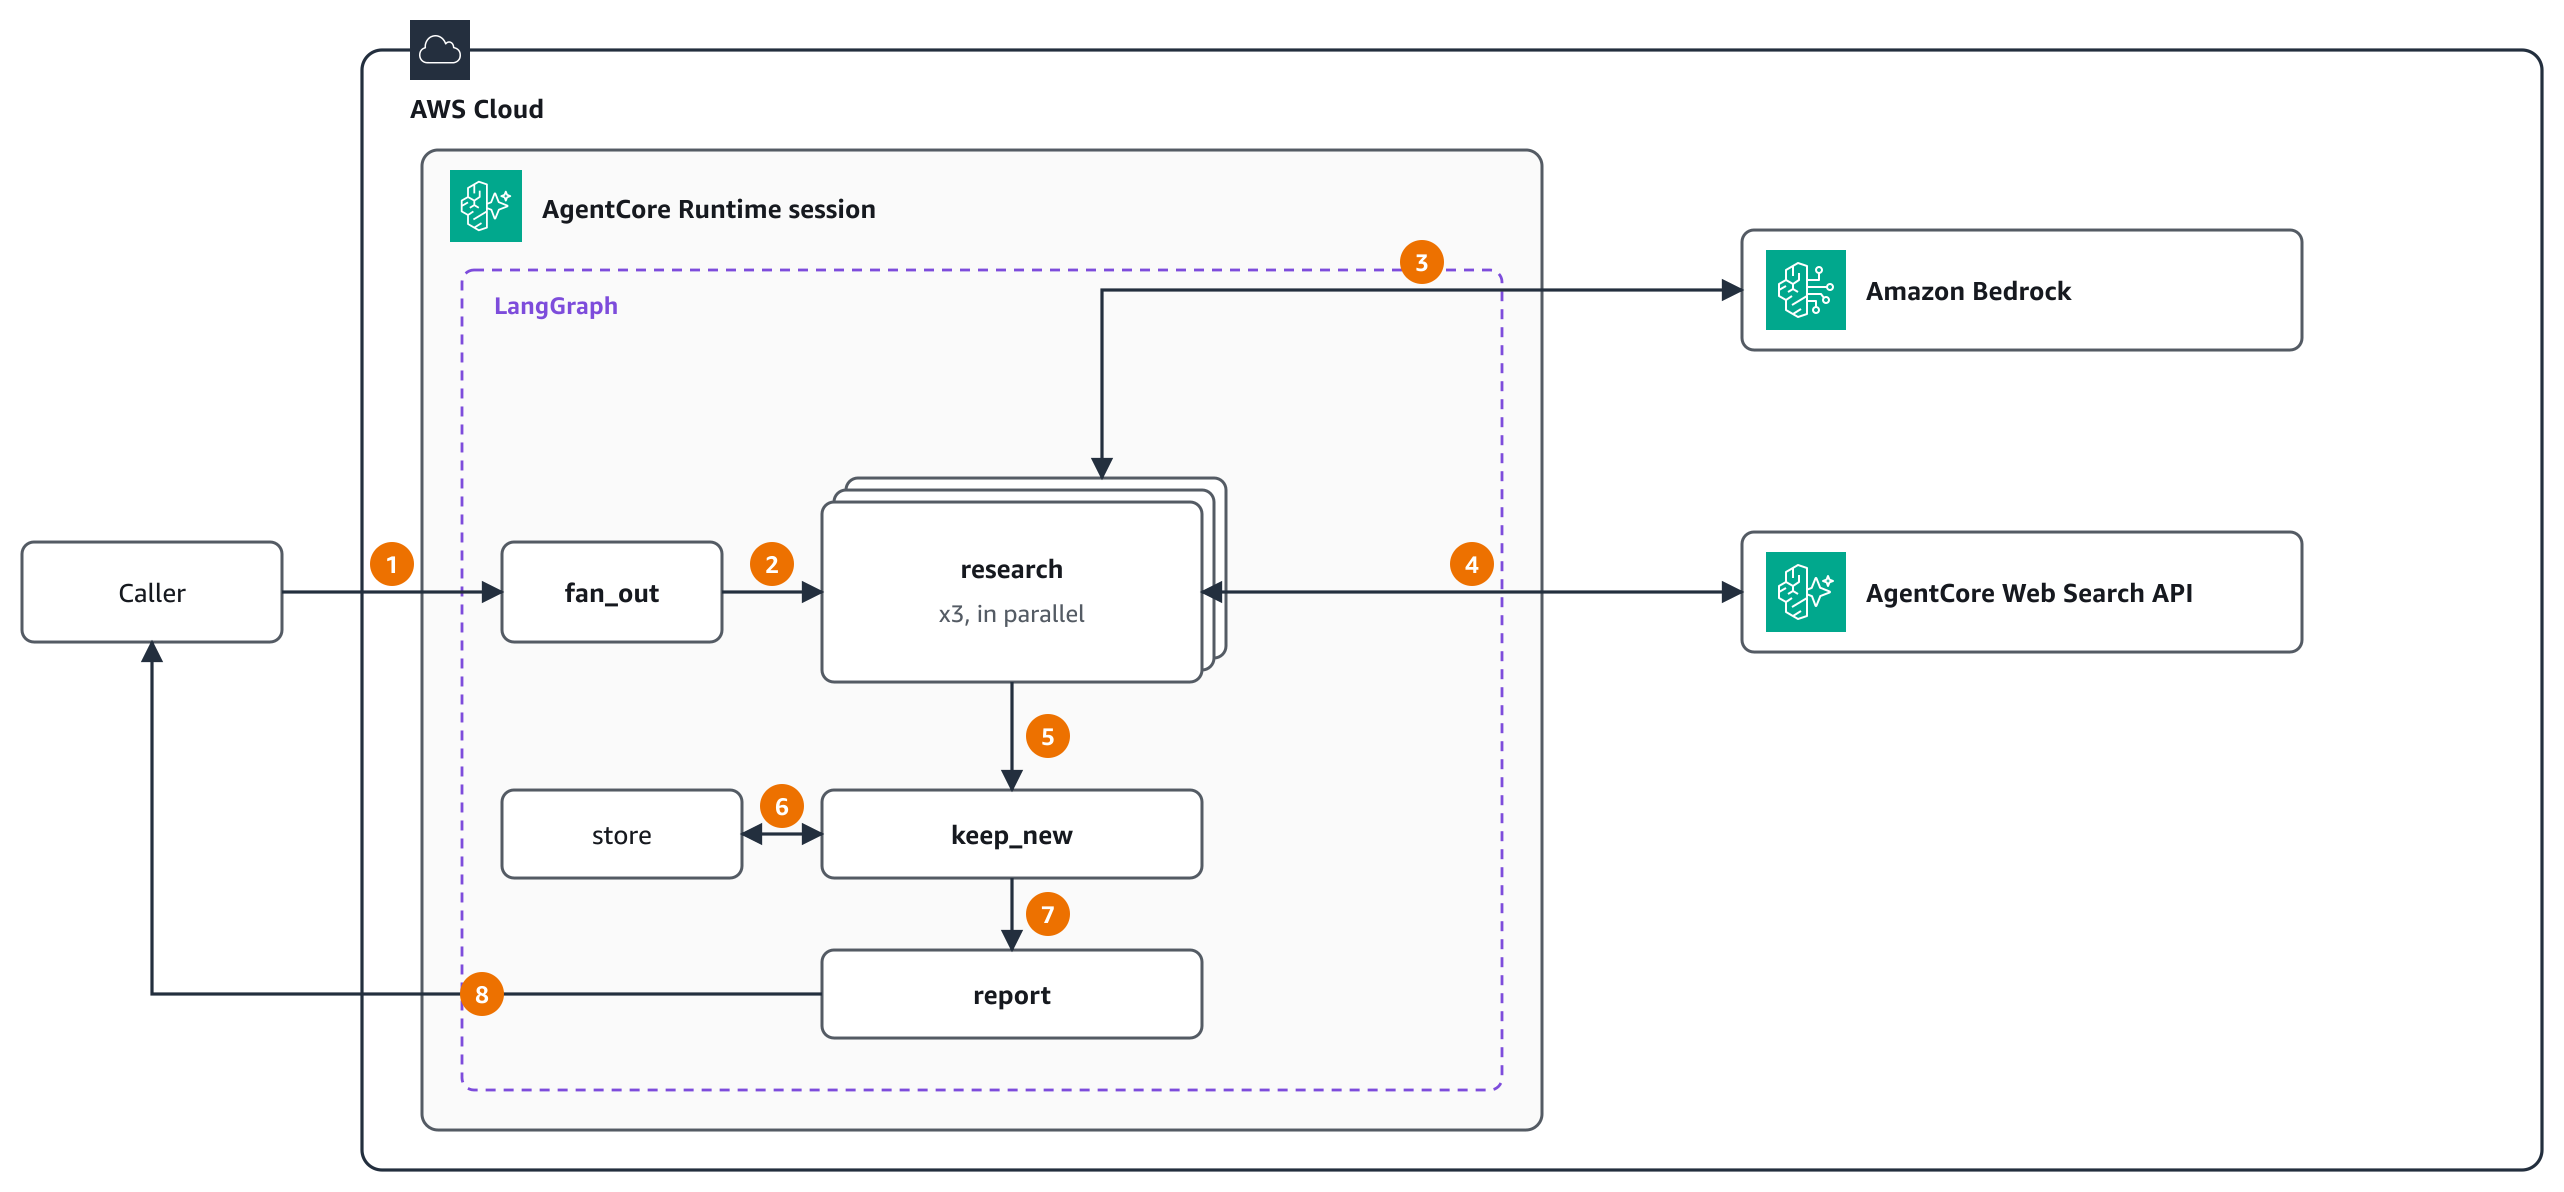
圖 4:在 AgentCore runtime 上託管的相同依賴項監察流程。步驟 2 至 7 與圖 1 相同,每次搜尋均由 Runtime 執行角色簽署。步驟 1 中,呼叫者會呼叫 runtime,例如使用 agentcore invoke。步驟 8 中,runtime 會返回報告
Runtime 工作階段狀態不會持久保存,因此記憶體內儲存區只會在工作階段存續期間保留。每日執行的作業需要使用步驟 6 中的持久儲存區,並按排程呼叫。
透過 AgentCore Gateway 將監察流程擴展至不同團隊
AgentCore Gateway 上的 Web Search API 和 Web Search Tool 會搜尋相同的索引,同一個圖表亦可用於兩者。選擇時可考慮由誰套用規則,以及由誰呼叫搜尋:
- 如果由你自己的應用程式呼叫搜尋並套用規則(如步驟 1 至 6),請使用 Web Search API。它只需要一項 IAM 權限。
- 如果平台團隊要向多個代理程式或團隊提供搜尋服務,並希望 AWS 在每次搜尋時套用同一項由管理員設定的來源政策,請使用 AgentCore Gateway。政策設於閘道目標上,代理程式看不到,也無法繞過。
- 如果需要讓 Claude 等 MCP 用戶端使用搜尋,或希望在同一個 MCP 端點後方,與其他工具一同提供網頁搜尋,請使用 AgentCore Gateway。
筆記簿的選用第 7 步會透過閘道執行依賴項監察。這個步驟會建立網頁搜尋目標,並將封鎖清單作為管理員政策傳遞,因此搜尋用戶端不再需要加入封鎖清單。此方案需要向兩個不同的主體授予兩項 IAM 權限。閘道的服務角色需要對網頁搜尋工具具有 bedrock-agentcore:InvokeWebSearch 權限。Agent 用來簽署請求的憑證則需要對閘道具有 bedrock-agentcore:InvokeGateway 權限。圖 5 顯示此流程。
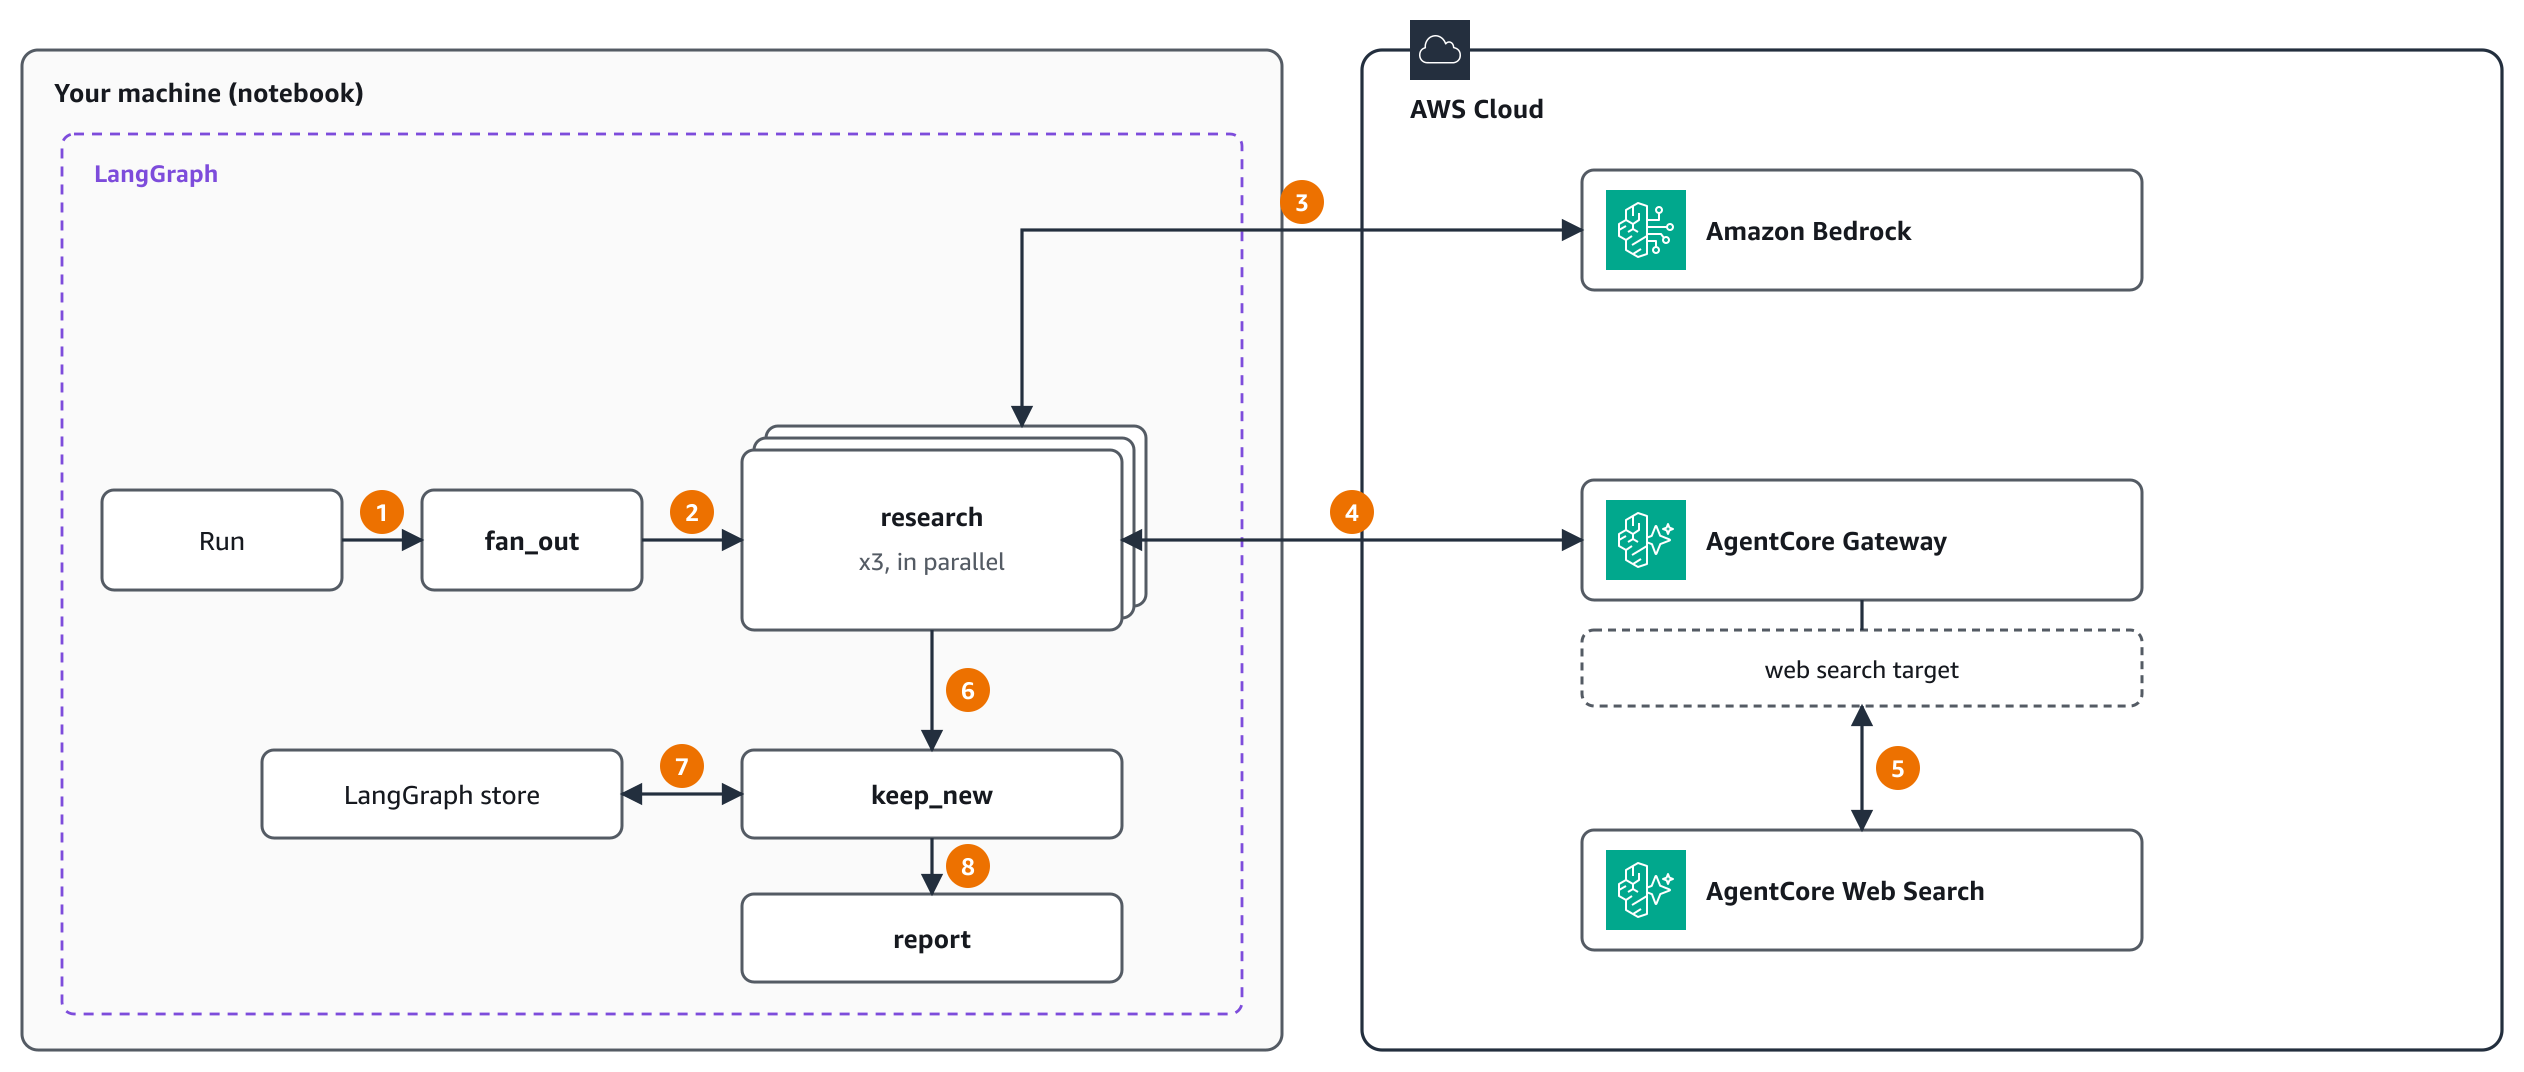
圖 5:透過 AgentCore Gateway 執行相同的依賴項監察。流程圖與圖 1 相同。在步驟 4,搜尋工具透過 MCP 呼叫 AgentCore Gateway,並以 SigV4 簽署。在步驟 5,網頁搜尋目標套用管理員封鎖清單,並呼叫 AgentCore Web Search
如要為每個團隊設定專屬政策,可為每個團隊新增一個網頁搜尋目標,並為每個目標設定專屬封鎖清單。這本示範筆記簿展示了這種做法。如要進一步瞭解此方案,請參閲Web Search Tool。
清理
步驟 1–6 不會建立任何 AWS 資源。如果你只為本文加入第 1 步的權限,請從你授予該權限的身分中移除該權限。如果你執行了第 7 步,請刪除目標和閘道,以免持續產生費用。設定 DELETE_GATEWAY = True 後,筆記簿的最後一個儲存格會執行清理:
target = gateway_client.get_gateway_target_by_name(GATEWAY_ID, "security-sources")
gateway_client.delete_gateway_target_and_wait(gatewayIdentifier=GATEWAY_ID, targetId=target["targetId"])
gateway_client.delete_gateway_and_wait(gatewayIdentifier=GATEWAY_ID)
筆記簿會保留閘道的服務角色,供其他閘道使用。不再需要時,請在 IAM 主控台刪除該角色。如果你已部署至 Runtime,請在專案資料夾中執行 agentcore remove all,然後執行 agentcore deploy -y。
結語
Amazon Bedrock AgentCore 的 Web Search API 可讓 LangChain Agent 使用現有的 AWS 憑證,取得最新且附有來源引用的網頁搜尋結果。依賴項監察示範瞭如何將應用延伸至單次工具呼叫以外。將模型不得更改的規則保留在程式碼中,並將傳回的來源作為模型上下文以外的資料。核查可核查的內容,並確保用戶看到的所有內容均保留來源引用。當更多團隊需要使用相同的搜尋功能時,AgentCore Gateway 會為所有團隊套用同一政策。
如要開始使用,請開啟筆記簿。如需參考資料,請參閲 LangChain 文件中的Amazon Bedrock AgentCore Web Search 整合頁面,以及使用 Amazon Bedrock AgentCore Web Search 搜尋網頁。
作者簡介

Sundar Raghavan
Sundar 是 AWS Agentic AI Foundations 團隊的高級解決方案架構師。他負責 Amazon Bedrock AgentCore 的開發者體驗,主管 SDK 和 CLI,並推動框架及生態系統整合策略。他專注於開發者如何在 AWS 上建置、部署及擴展正式環境中的 AI Agent。他亦正透過 Strands Robots,將相同的 Agent 開發者體驗帶到 Physical AI。

Omar Abdelwahab
Omar 是 Amazon Web Services (AWS) 的技術產品市場推廣經理,專注於 Agentic AI 和 Web Search 等 AI 產品。他持有計算機科學博士學位,熱衷於結合 AI、科技與市場推廣策略,協助客戶建置創新應用程式。
來源:AWS Machine Learning Blog · aws.amazon.com