Amazon Bedrock AgentCore 透過 MCP 連接 Snowflake Cortex AI 的三種安全 OAuth 模式
Secure OAuth patterns for Snowflake Cortex AI through Amazon Bedrock AgentCore
文章介紹如何透過 Amazon Bedrock AgentCore Gateway,以 MCP 將 AI Agent 連接至 Snowflake Cortex AI,並比較三種 OAuth 配置。
文章將三種 OAuth 配置按身份驗證方式、Snowflake 用戶映射和審計粒度逐一比較,説明企業 SSO、個人追蹤與無人值守工作負載各自適用的取捨。
現今企業需要明確的方法,將身份驗證與授權控制延伸至 Agentic 層,但往往只能選擇授予服務帳戶廣泛權限,或自行建置身份驗證整合,增加營運負擔。當在 Amazon Bedrock AgentCore(可使用任何架構或模型,大規模建置、連接及最佳化 Agent 的平台)上執行的 AI Agent,需要透過 Model Context Protocol(MCP)呼叫 Snowflake 管理的 MCP 伺服器(會將 Snowflake Cortex Agents 作為其中一種工具類型提供),企業首先必須回答的問題是:Agent 如何進行身份驗證?本文會介紹我們在 Amazon Bedrock AgentCore Identity(Amazon Bedrock AgentCore 的一項功能)上測試的三種開放授權(OAuth)設定:Snowflake OAuth(每位用戶各自使用身份,不使用外部身份提供者,即 IdP)、搭配第三方身份提供者的三方 OAuth(企業單一登入,即 SSO),以及搭配第三方身份提供者的雙方 OAuth(共用服務用戶)。Amazon Bedrock AgentCore Identity 亦支援代表用戶(on-behalf-of,OBO)授權(TOKEN_EXCHANGE),可在無人值守的工作負載中提供每位用戶的身份,且毋須顯示同意提示。本文聚焦於我們端對端測試的三種設定,並會逐一説明 OBO 適用的情況。閲讀本文後,你將能判斷哪種模式適合你的企業情境。
方案概覽
Amazon Bedrock AgentCore Gateway(Amazon Bedrock AgentCore 的一項功能)透過 MCP 伺服器目標,將 AI Agent 連接至外部工具提供者。Gateway 以 Snowflake 管理的 MCP 伺服器為目標;該伺服器會將 Cortex Search 和 Cortex Analyst 作為 MCP 工具提供,讓支援 MCP 的用戶端能夠探索及呼叫。Gateway 並非只是包裝層,而是會將已設定目標的功能整合成單一統一目錄,並以一個 tools/list 回應的形式呈現給 Agent。
本文的核心是 Amazon Bedrock AgentCore Gateway 的對外身份驗證:Gateway 如何取得 OAuth 權杖,並將其提供給 Snowflake 管理的 MCP 伺服器。Amazon Bedrock AgentCore Identity 充當憑證代理:Gateway 會呼叫 GetWorkloadAccessTokenForJWT 取得工作負載權杖(因為 Gateway 使用 JSON Web Token(JWT)進站身份驗證),然後針對已設定的提供者呼叫 GetResourceOauth2Token。AgentCore Identity 負責管理權杖保管庫、權杖更新,以及用戶與權杖的綁定,並會自動擷取、快取及更新權杖。
Amazon Bedrock AgentCore Identity 支援三種 OAuth 設定,涵蓋兩種授權類型(authorization_code 和 client_credentials):
- Snowflake OAuth:Snowflake 充當自己的 OAuth 授權伺服器。每位用戶透過授權碼授權(3LO)直接向 Snowflake 驗證身分。無需外部身分識別提供者。
- 使用第三方身分識別提供者的三方 OAuth:用戶透過公司的單一登入(SSO)使用授權碼授權進行身分驗證。Snowflake 透過其 External OAuth 安全性整合,信任由 IdP 發出的 JSON Web Token(JWT)。
- 使用第三方 IdP 的雙方 OAuth 模式:共用服務用戶透過 IdP 的 client_credentials 授權類型進行身分驗證。無需用戶互動或同意,適合機器對機器工作負載。
Amazon Bedrock AgentCore Identity 亦提供 API 金鑰憑證提供者(支援 Snowflake Programmatic Access Tokens)。本文聚焦於 OAuth,以便識別每位用戶的歸屬,並自動更新權杖。每項設定都會使用 Amazon Bedrock AgentCore Identity 中的憑證提供者(CustomOauth2、OktaOauth2 或 MicrosoftOauth2),以及 Snowflake 端相應的安全性整合。
注意:我們使用 Okta 和 Microsoft Entra ID,測試了這些模式與 Snowflake 管理的 MCP 伺服器的配合情況。模式 2 和 3(外部 IdP)採用標準 OAuth 流程,因此亦可用於其他受 OAuth 保護的 MCP 伺服器,但請確認 SaaS 供應商的權杖聲明、範圍及對象設定。只有模式 1 是 Snowflake 專用,因為它依賴 Snowflake 內置的 OAuth 授權伺服器。Snowflake 專用的元素包括 OAUTH_AUTHORIZATION_SERVER 簽發者鎖定參數、session:role: / session:scope: 語法、BLOCKED_ROLES_LIST、LOGIN_NAME / EMAIL_ADDRESS 對應,以及 QUERY_HISTORY 歸屬。如果你的 SaaS 提供自己的內部 OAuth 伺服器,設定輸出 OAuth 的方式與 Snowflake OAuth 相同。
| 模式 | OAuth 授權類型 | AgentCore Identity 憑證提供者廠商 | Snowflake 安全性整合 | Snowflake 查詢身分對應 |
| Snowflake OAuth – 3LO | authorization_code | 自訂提供者 (CustomOauth2) | TYPE = OAUTH, OAUTH_CLIENT = CUSTOM | 真實用戶及其獲指派的角色 |
| 使用外部 IdP 的 3LO | authorization_code | 內置提供者(例如 OktaOauth2、MicrosoftOauth2) | TYPE = EXTERNAL_OAUTH + OAUTH_AUTHORIZATION_SERVER (set with ALTER ACCOUNT / DATABASE / SCHEMA); EXTERNAL_OAUTH_TYPE = OKTA / AZURE / PING_FEDERATE / CUSTOM | 真實用戶及其獲指派的角色 |
| 使用外部 IdP 的 2LO | client_credentials | 內置提供者(例如 OktaOauth2、MicrosoftOauth2)或 CustomOauth2 | TYPE = EXTERNAL_OAUTH + OAUTH_AUTHORIZATION_SERVER (set with ALTER ACCOUNT / DATABASE / SCHEMA); EXTERNAL_OAUTH_TYPE = OKTA / AZURE / PING_FEDERATE / CUSTOM | 共用的 Snowflake 服務用戶 |
注意:
- 2LO 不要求使用內置廠商。使用 CLIENT_CREDENTIALS 授權類型的 CustomOauth2,可配合你選用的 OAuth 2.0 授權伺服器運作。
- 當 Amazon Bedrock AgentCore Gateway 代理權杖(本文採用的模式)時,Snowflake 會透過 TYPE = EXTERNAL_OAUTH 安全性整合驗證權杖。設定 OAUTH_AUTHORIZATION_SERVER(使用 ALTER ACCOUNT、DATABASE 或 SCHEMA)可讓直接連接的 MCP 用戶端透過受保護資源中繼資料端點自動探索你的 IdP,並將 MCP 端點的簽發者鎖定至該整合。
- 如果你設定 OAUTH_AUTHORIZATION_SERVER,將 MCP 範圍的簽發者鎖定至外部 IdP(模式 2),該範圍內 MCP 伺服器會拒絕 Snowflake OAuth 權杖(模式 1),而且不會回退處理。如果你需要在同一個帳戶中使用兩種模式,請按結構描述或資料庫設定此參數,讓每個範圍都對應至正確的授權伺服器。
解決方案架構
以下圖示展示我們建立的方案及其所用元件:面向用戶的 AI 應用程式、在 Strands agent 上運行的 Agent、Amazon Bedrock AgentCore Runtime(Amazon Bedrock AgentCore 的一項功能)、用於推理的 Amazon Bedrock,以及會從提示詞和回應中遮蔽個人識別資料(PII)的 Amazon Bedrock Guardrails;此外還有 Amazon Bedrock Knowledge Bases 這項全受管理的檢索增強生成(RAG)功能,並以 Amazon Simple Storage Service (Amazon S3) 中的政策文件為基礎;Amazon Bedrock AgentCore Gateway 以 Snowflake 管理的 MCP 伺服器為目標;而 Amazon Bedrock AgentCore Identity 則持有 token 保管庫。在三種模式中,對外 OAuth 流程的結構相同:Gateway 透過 AgentCore Identity 取得 token;AgentCore Identity 向授權伺服器取得並更新 token;然後 Gateway 將 token 傳送給 Snowflake 管理的 MCP 伺服器。各模式的差異在於簽發 token 的授權伺服器及所用的授權類型:Snowflake 內置的 OAuth 伺服器,或第三方 IdP。這些差異詳列於「模式比較表」;本文後文亦會以各自的時序圖展示每種模式的執行階段流程。
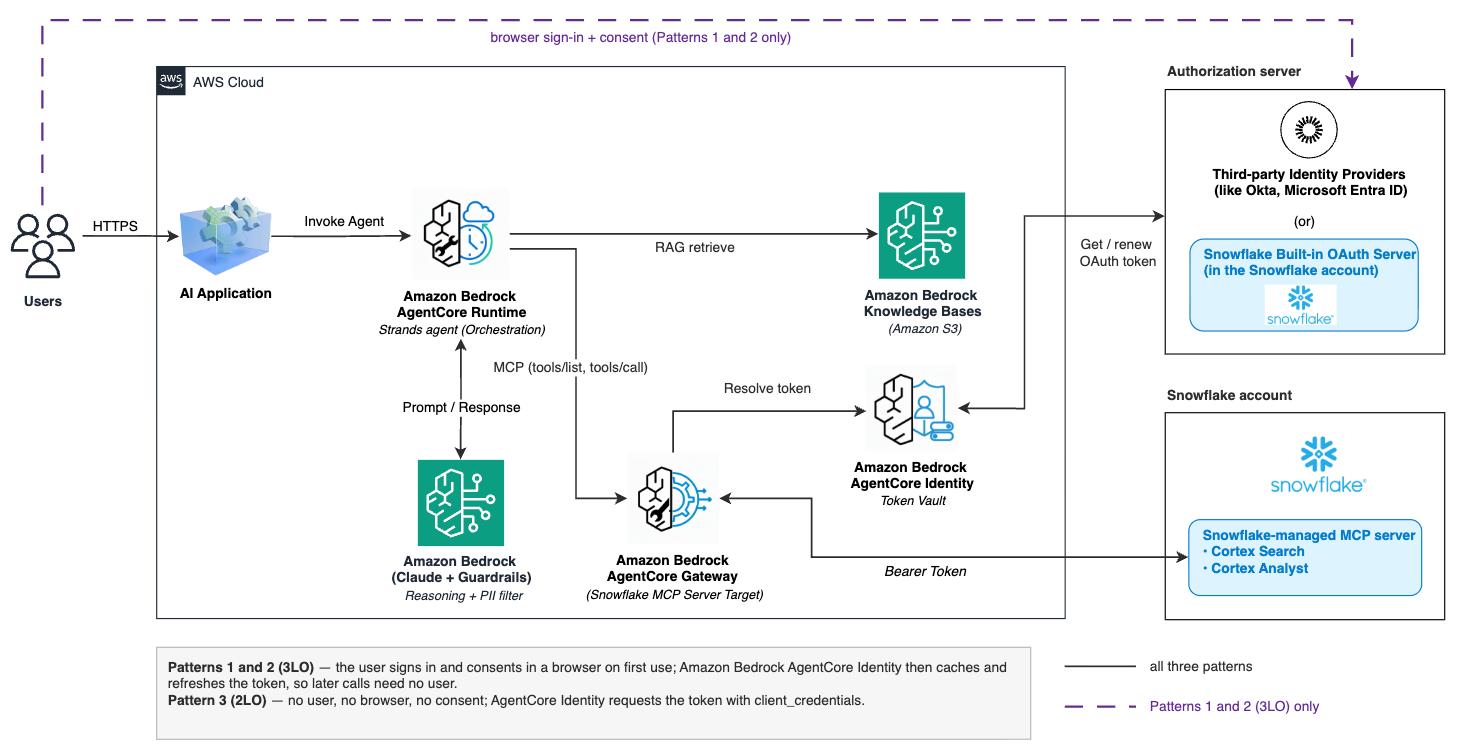
圖 1:方案概覽:在 Amazon Bedrock AgentCore 上運行的參考 Agent,透過 Snowflake 管理的 MCP 伺服器結合 Amazon Bedrock Knowledge Bases 與 Snowflake Cortex AI,以及在三種 OAuth 模式中各有不同的授權伺服器
模式分析
以下各節會詳細分析每種模式,包括身份驗證流程、設定步驟及取捨,協助你為使用情境選擇合適方案。
模式 1:Snowflake OAuth(三方授權)
Snowflake OAuth 模式採用三方 OAuth(3LO)流程,無須外部身份提供者即可為每位用戶進行身份驗證。每位用戶使用自己的憑證向 Snowflake 進行身份驗證,並同意使用特定的 Snowflake 角色;Amazon Bedrock AgentCore Identity 會快取該用戶的存取權杖和重新整理權杖。其後每次呼叫 Snowflake,均會以該用戶的身份執行,而 QUERY_HISTORY 會記錄其實際用戶名稱。請注意,按角色逐一同意並非預設設定。Snowflake 管理的 MCP 伺服器會宣告支援 session:role:all,並在未指定時使用 DEFAULT_ROLE。因此,你需要設定 OAUTH_SCOPES_SUPPORTED(可透過 ALTER 設定的帳戶、資料庫或結構描述層級參數),以收窄伺服器宣告的角色範圍;並限制整合物件上的 ALLOWED_ROLES_LIST,以規定用戶可同意使用哪些角色。PRE_AUTHORIZED_ROLES_LIST 的作用相反:它會列出可略過同意步驟的角色。
這種模式的吸引之處在於簡單:不需要外部身分識別提供者。Snowflake 同時充當授權伺服器和資源伺服器,並提供內置的 OAuth 端點(/oauth/authorize 和 /oauth/token-request)。設定須按特定次序進行,因為只有建立憑證提供者後才會產生回呼 URL。管理員首先在 Amazon Bedrock AgentCore Identity 中建立 CustomOauth2 憑證提供者,並填入佔位用戶端憑證,然後記錄 AgentCore Identity 傳回的 callbackUrl。接着,管理員在使用 TYPE = OAUTH 和 OAUTH_CLIENT = CUSTOM 建立的 Snowflake 安全性整合中,將該 callbackUrl 註冊為重新導向 URI。最後,管理員使用 Snowflake 簽發的實際用戶端 ID 和密碼更新憑證提供者,並在提供者的 oauthDiscovery 中設定明確的授權伺服器中繼資料:發行者(Snowflake 帳戶 URL)、授權端點(/oauth/authorize)和權杖端點(/oauth/token-request)。
以下螢幕截圖顯示在 Amazon Bedrock AgentCore Identity 中,使用 Snowflake OAuth (3LO) 設定憑證提供者供應商的步驟。
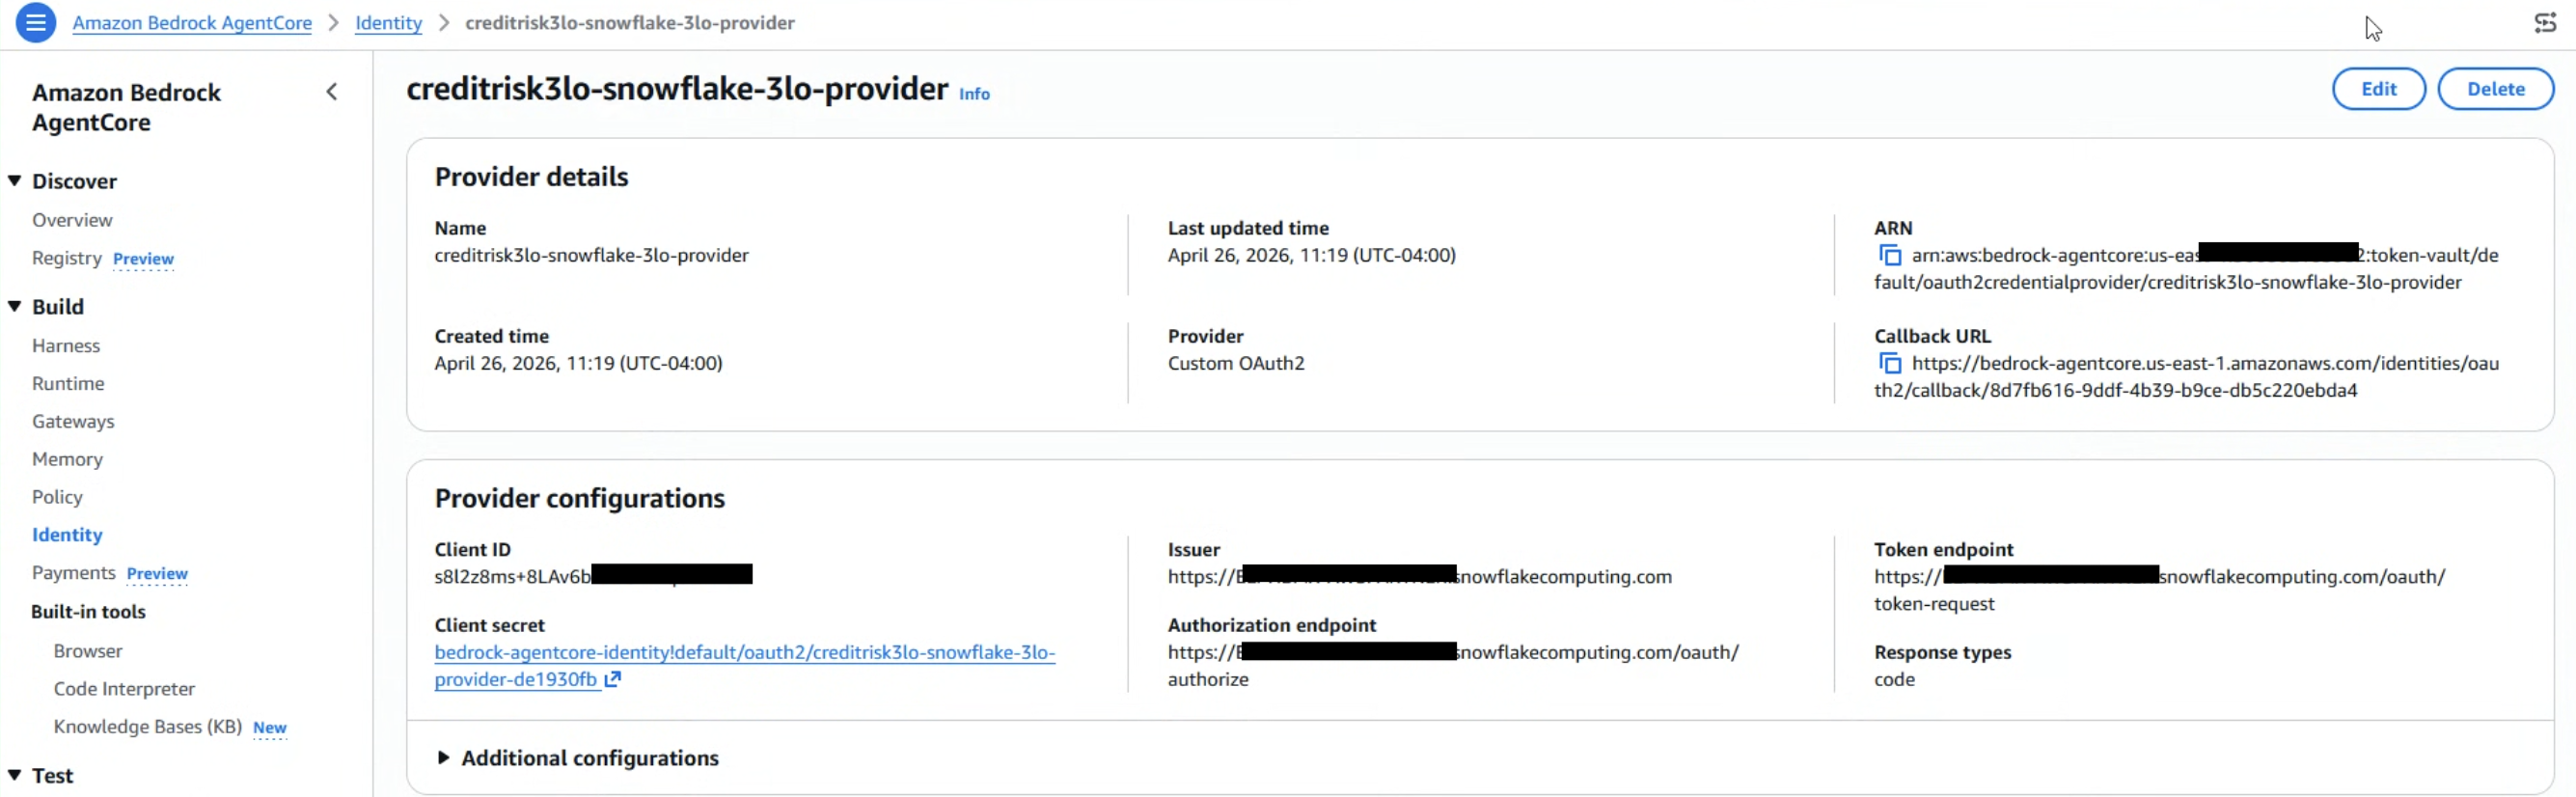
圖 2:在 Amazon Bedrock AgentCore Identity 中設定 Snowflake OAuth (3LO) 憑證提供者供應商
接着,Amazon Bedrock AgentCore Gateway 設定會指向由 Snowflake 管理的 MCP 伺服器端點,並引用自訂 Snowflake OAuth 作為對外驗證方式。
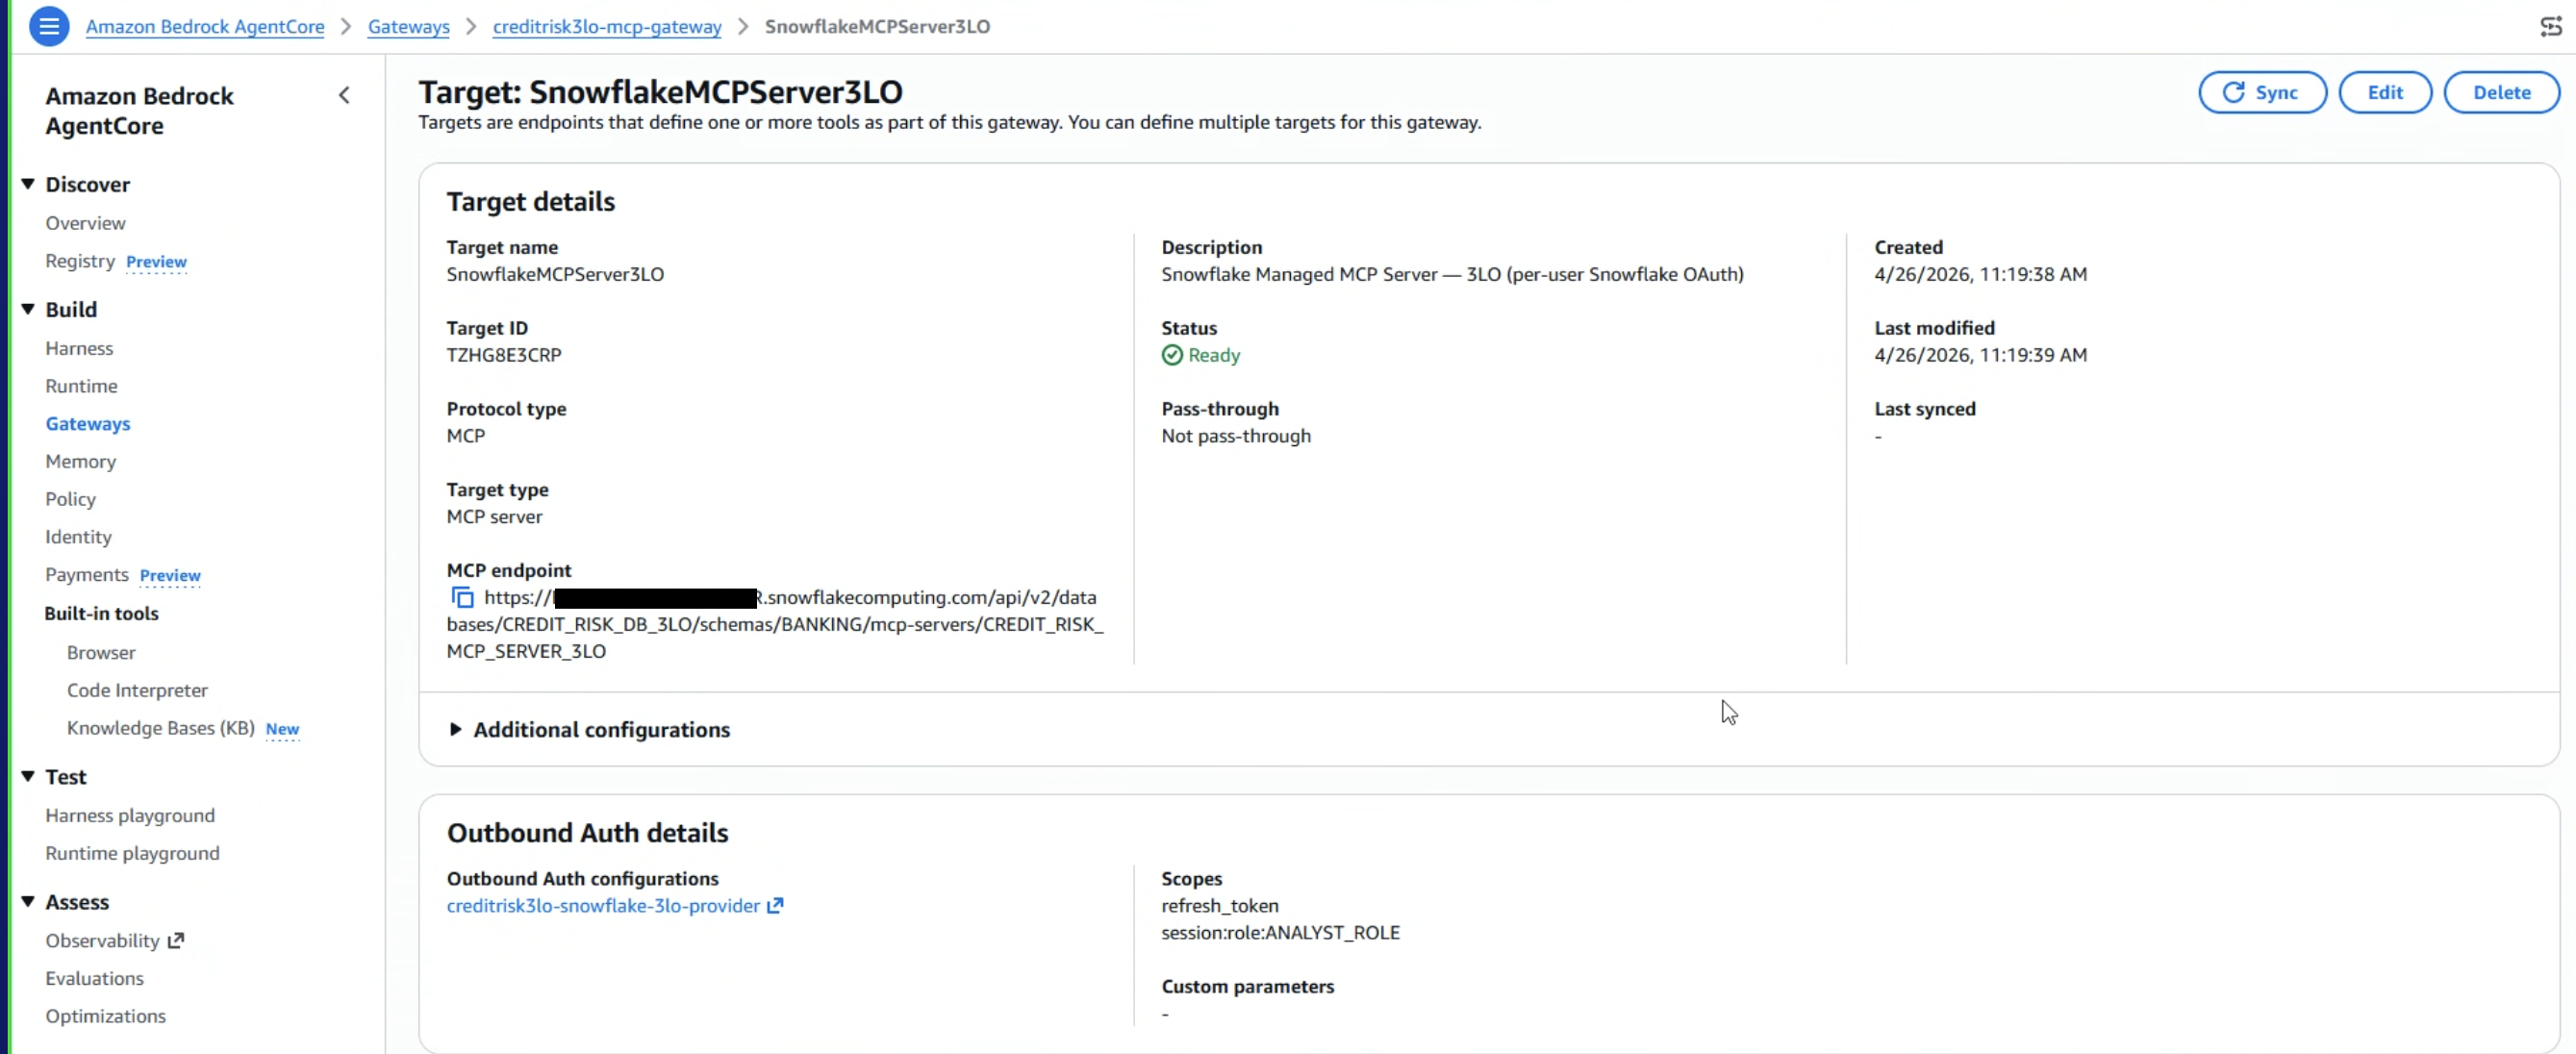
圖 3:Amazon Bedrock AgentCore Gateway 設定指向由 Snowflake 管理的 MCP 伺服器端點,並使用 Snowflake OAuth (3LO) 作為對外驗證方式
以下時序圖展示 Snowflake OAuth 模式在執行階段的授權流程。
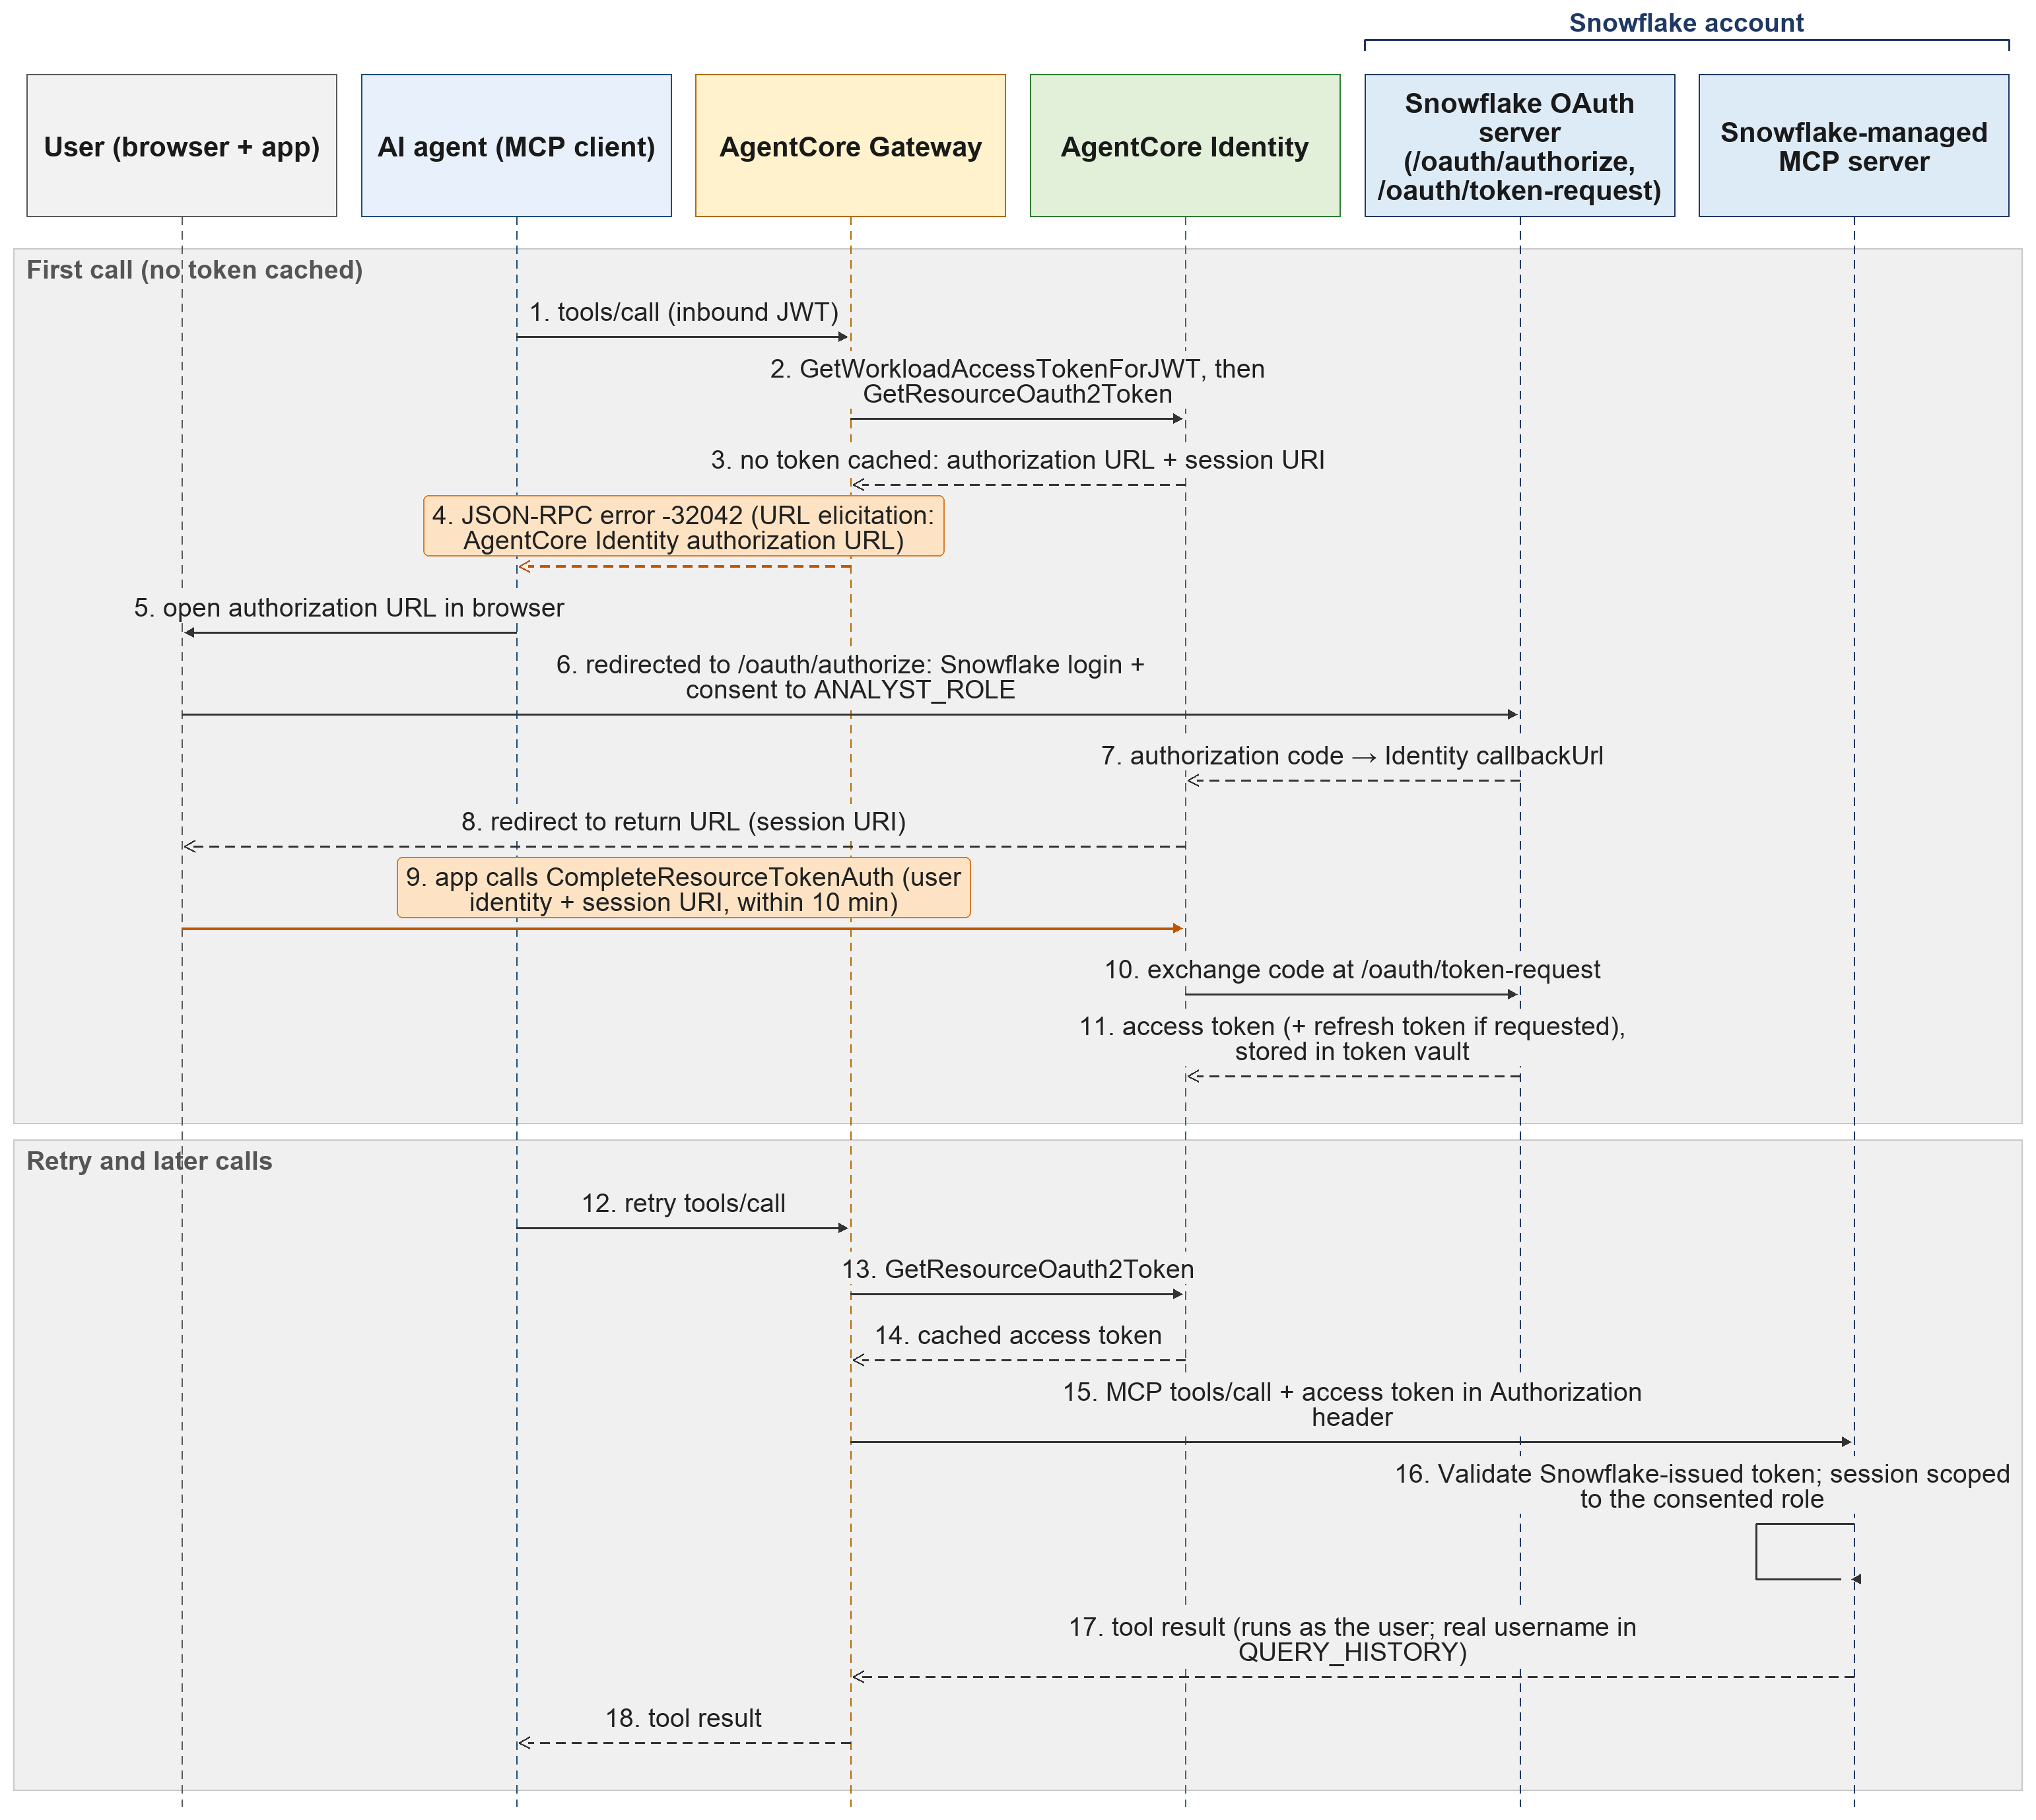
圖 4:Snowflake OAuth (3LO) 執行階段授權流程:Amazon Bedrock AgentCore Gateway MCP 伺服器目標,使用 AUTHORIZATION_CODE 授權類型、逐用戶的 Snowflake OAuth,以及 session:role:ANALYST_ROLE 範圍
- 當工具呼叫需要 Snowflake 權杖時,Amazon Bedrock AgentCore Gateway 會呼叫 GetWorkloadAccessTokenForJWT 取得工作負載權杖,並呼叫 GetResourceOauth2Token,檢查 Amazon Bedrock AgentCore Identity 的權杖保管庫中是否有該用戶的權杖。如果沒有快取權杖,Gateway 會傳回 JSON-RPC 錯誤代碼 -32042,並附帶 URL 引導請求。該授權 URL 屬於 AgentCore Identity,並且是
session-URI-bound。用戶端會在用戶的瀏覽器中開啟該 URL;瀏覽器會連至 Snowflake 內置的授權伺服器(/oauth/authorize),並顯示 Snowflake 登入畫面。 - 用戶輸入 Snowflake 憑證後,會看到同意畫面,要求他們授權使用特定的 Snowflake 角色存取(例如 ANALYST_ROLE)。要求的範圍中的角色名稱必須全大寫(例如 session:role:ANALYST_ROLE)。
- 用戶同意後,Snowflake 的授權伺服器會將授權碼傳回 Amazon Bedrock AgentCore Identity 的回呼 URL。然後,AgentCore Identity 會將用戶的瀏覽器重新導向至附有工作階段 URI 的返回 URL。
- AgentCore Identity 只有在應用程式使用用戶身份和工作階段 URI 呼叫 CompleteResourceTokenAuth 後,才會完成授權碼交換(有效期為 10 分鐘)。此步驟會將授權碼綁定至發起要求,並防止授權網址劫持。這裏使用的回傳網址是透過呼叫 UpdateWorkloadIdentity 註冊的。在正式環境中,該網址的端點由您的網頁應用程式託管;若是使用 JWT 入站驗證的閘道,則由 AgentCore Identity Consent Portal(
<portal-url>/connect/callback)託管。agentcore dev CLI 只會在本機開發時託管該端點。之後,AgentCore Identity 會在 Snowflake 的權杖端點(/oauth/token-request)交換授權碼,以取得存取權杖,並可選擇取得更新權杖。 - 用戶重試工具呼叫時,Amazon Bedrock AgentCore Gateway 會從 AgentCore Identity 取得快取的存取權杖,並將其提供給由 Snowflake 管理的 MCP 伺服器。Snowflake 會驗證權杖,並建立一個權限範圍限於已同意角色的用戶工作階段。已同意的權限範圍只控制主要角色。由於次要角色由整合設定控制,請將 OAUTH_USE_SECONDARY_ROLES = NONE(預設值),以免工作階段所帶有的權限超出已同意的角色;IMPLICIT 設定則會容許這種情況。
存取權杖的有效期較短。預設有效期為 600 秒(最長 3600 秒)。存取權杖到期時,Amazon Bedrock AgentCore Identity 會自動使用更新權杖取得新的存取權杖,無須用戶介入。如果安全性整合設定為禁止更新權杖,用戶便必須透過同意畫面重新授權。更新權杖的有效期由 OAUTH_REFRESH_TOKEN_VALIDITY 控制。參考實作將其設為 86400 秒(1 天),而 Snowflake 允許的最長有效期為 90 天。OAUTH_ISSUE_REFRESH_TOKENS(預設值為 TRUE)控制是否簽發更新權杖。
注意:預設情況下,Snowflake 會協助防止 ACCOUNTADMIN、ORGADMIN、GLOBALORGADMIN 和 SECURITYADMIN 角色用於 OAuth 整合。Snowflake OAuth 使用 BLOCKED_ROLES_LIST 控制此設定,External OAuth 則使用 EXTERNAL_OAUTH_BLOCKED_ROLES_LIST。此設定適用於全部三種模式,而且只涵蓋主要角色。若 OAUTH_USE_SECONDARY_ROLES = IMPLICIT,次要角色仍可包含這些高權限角色。
考量因素
Snowflake OAuth 模式是建立按用戶區分的稽核記錄最簡單的做法。此模式無須設定外部 IdP,也不依賴其他供應商。以下情況尤其適合採用此模式:
- 用戶已擁有 Snowflake 登入憑證,並習慣直接登入。
- 您希望無須使用外部身份提供者,也能在 QUERY_HISTORY 中記錄每位用戶的操作歸屬。
- 您正處於概念驗證階段,希望快速驗證按用戶區分的模式。
- 合規要求必須個別問責,因此每項查詢都必須可追溯至特定用戶,而非共用的服務用戶。
- 您希望完全在 Snowflake 內管理用戶生命週期(開通、撤銷帳戶、授予角色)。
- 您希望避免權杖聲明映射的複雜性。Snowflake 會簽發權杖,並清楚知道每個權杖代表哪位用戶。
模式 2:使用第三方身份提供者(IdP)的三方 OAuth(3LO)
此模式結合個別用戶驗證與企業單一登入。用戶透過外部 IdP 登入,由該 IdP 強制執行多重驗證(MFA)、條件式存取及工作階段政策。用戶會向 Snowflake 提交由 IdP 簽發的 JWT;Snowflake 透過其 External OAuth 安全整合驗證該 JWT(亦可選擇使用 OAUTH_AUTHORIZATION_SERVER,將簽發者限制為 MCP 伺服器的結構描述、資料庫或帳戶)。Snowflake 會透過 JSON Web 金鑰集(JWKS)驗證簽發者、受眾及簽章。接著,Snowflake 會將可設定的宣告(透過 EXTERNAL_OAUTH_TOKEN_USER_MAPPING_CLAIM 設定;Okta 使用 sub,Microsoft Entra ID 使用 upn)對應至 Snowflake 用戶的 LOGIN_NAME 或 EMAIL_ADDRESS(透過 EXTERNAL_OAUTH_SNOWFLAKE_USER_MAPPING_ATTRIBUTE 設定),並以該用戶的身份執行查詢。安全整合參數值區分大小寫。
與模式 1 的主要分別在於:授權伺服器是企業 IdP(例如 Okta、Microsoft Entra ID),而非 Snowflake。Snowflake 仍然是資源伺服器。用戶使用與其他企業應用程式相同的憑證及政策進行驗證,無須另設 Snowflake 密碼。
在 Amazon Bedrock AgentCore 一側,Amazon Bedrock AgentCore Identity 為常用身分提供者提供內置憑證提供者選項(例如 OktaOauth2 和 MicrosoftOauth2)。這些選項透過 includedOauth2ProviderConfig 接受用戶端 ID、用戶端密碼及 IdP 端點;模式 1 使用的則是通用 CustomOauth2 提供者。Snowflake 託管的 MCP 伺服器使用預先註冊的 OAuth 用戶端,因此必須預先註冊每個用戶端 ID 和密碼,這就是為何必須依序執行建立、記錄 callbackUrl、註冊及更新。
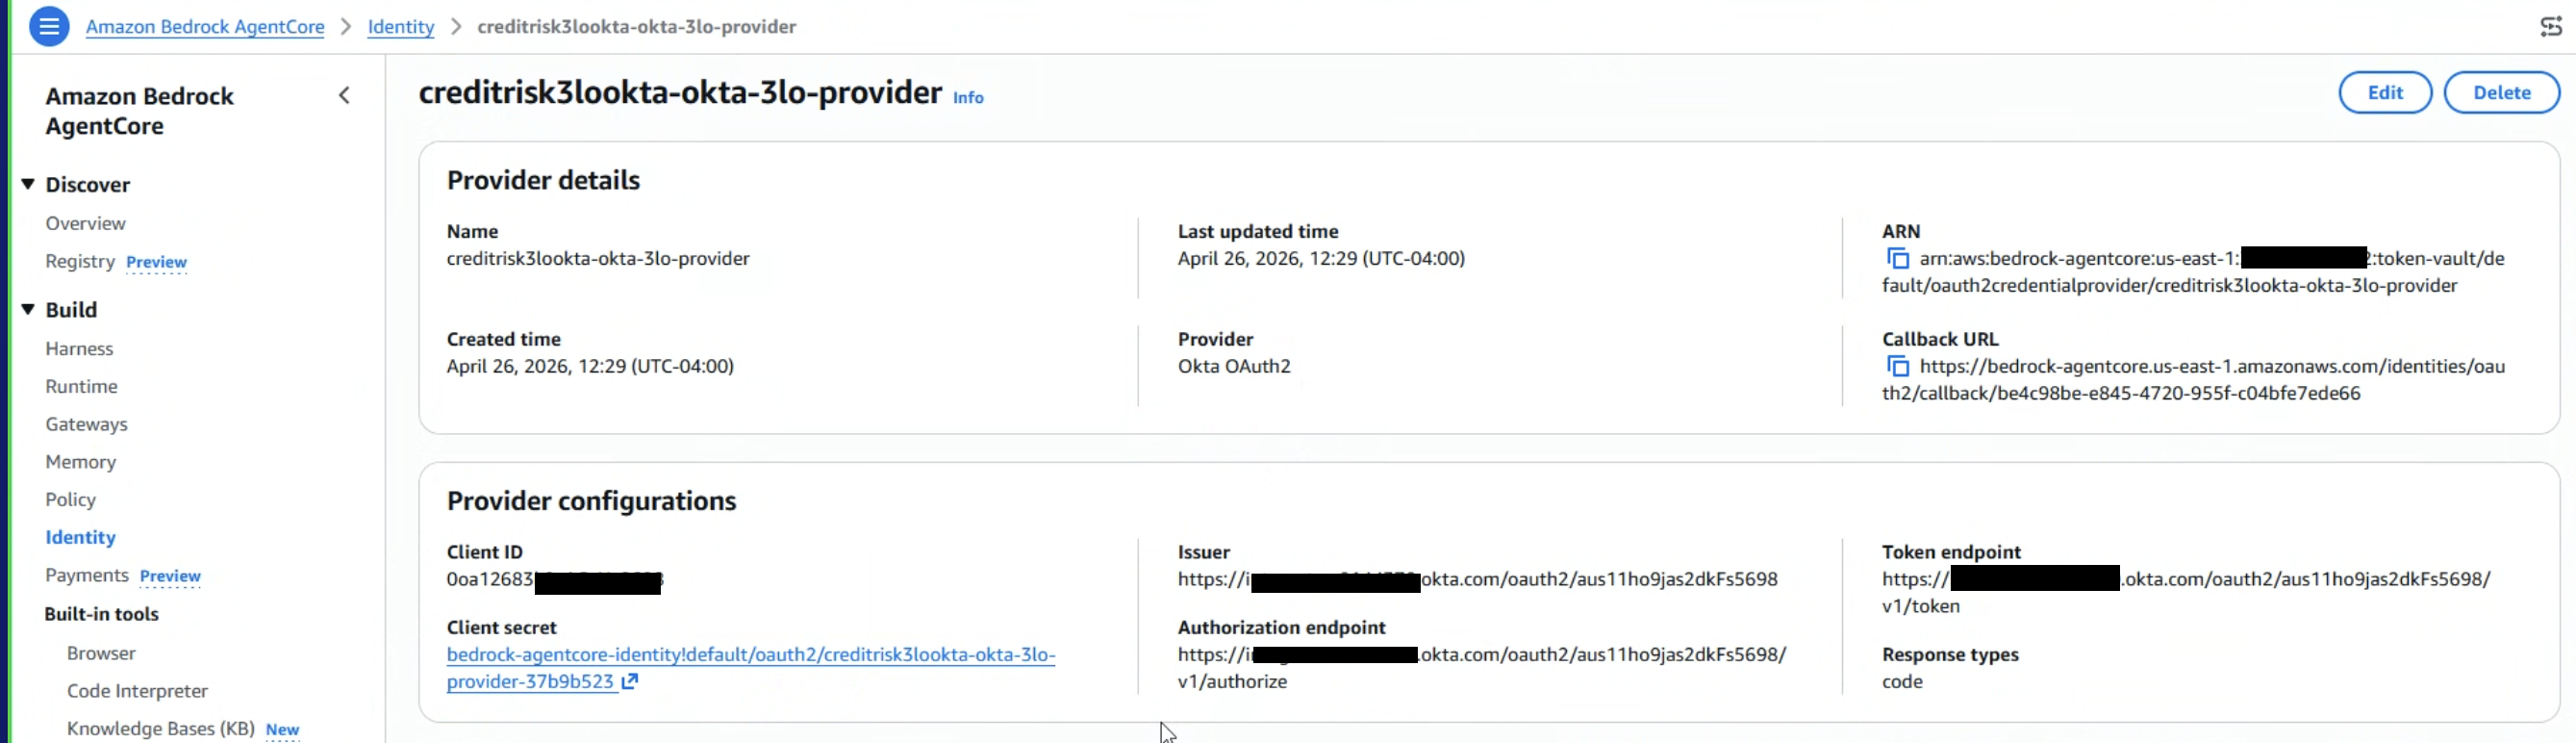
圖 5:在 Amazon Bedrock AgentCore Identity 中設定 Okta OAuth(三方)憑證提供者整合
接下來,Amazon Bedrock AgentCore Gateway 的設定會指向 Snowflake 託管的 MCP 伺服器端點,並指定 Okta 憑證提供者以進行出站驗證。
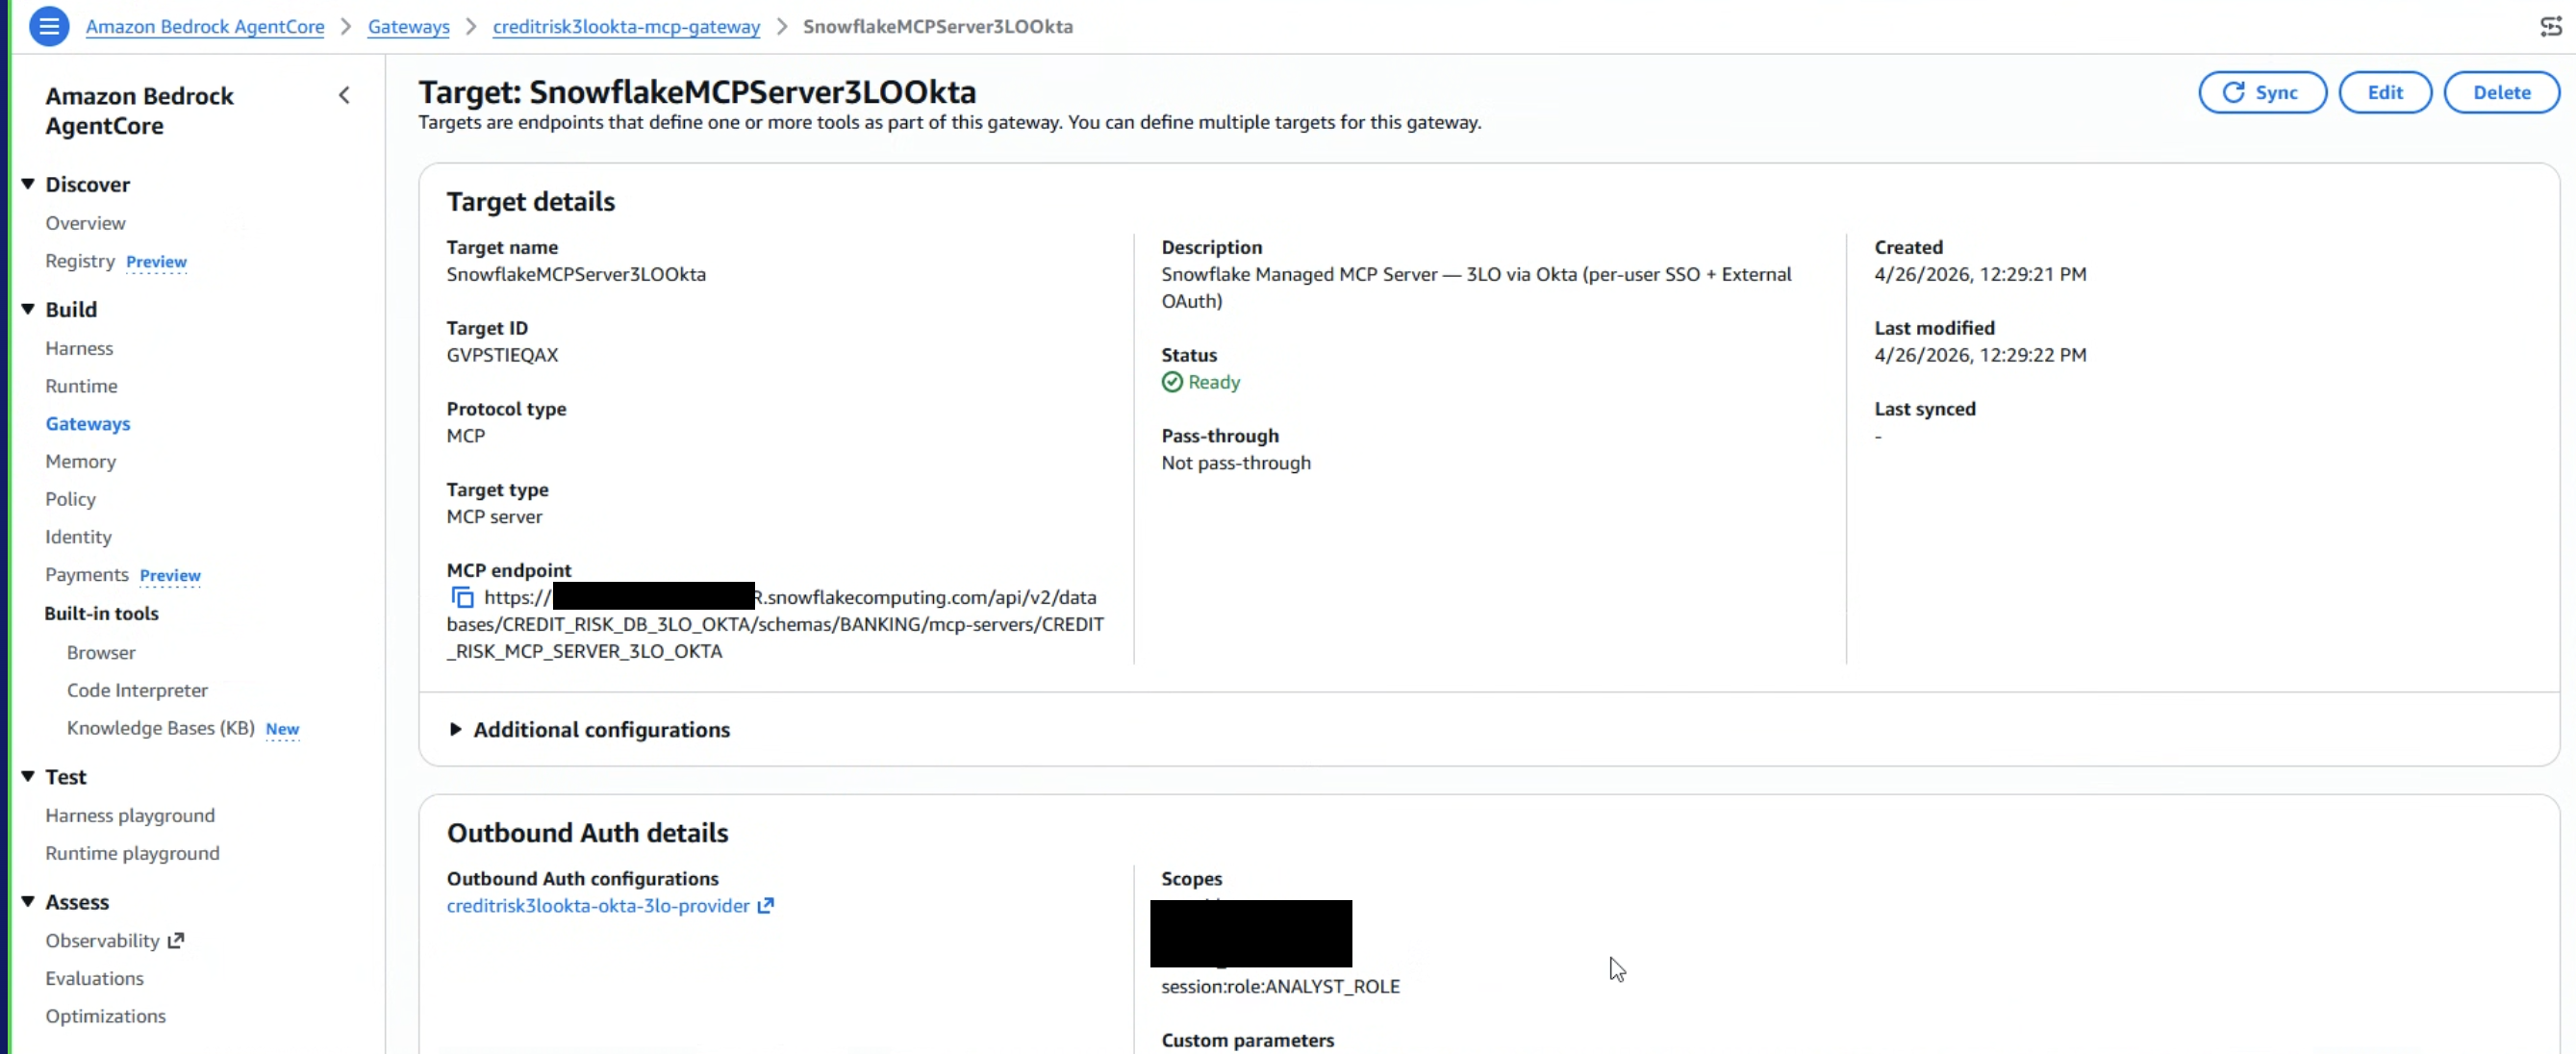
圖 6:Amazon Bedrock AgentCore Gateway 設定指向 Snowflake 託管的 MCP 伺服器端點,並使用 Okta 三方 OAuth 作為出站驗證
以下序列圖展示三方 OAuth 模式搭配外部 IdP 的執行階段授權流程。
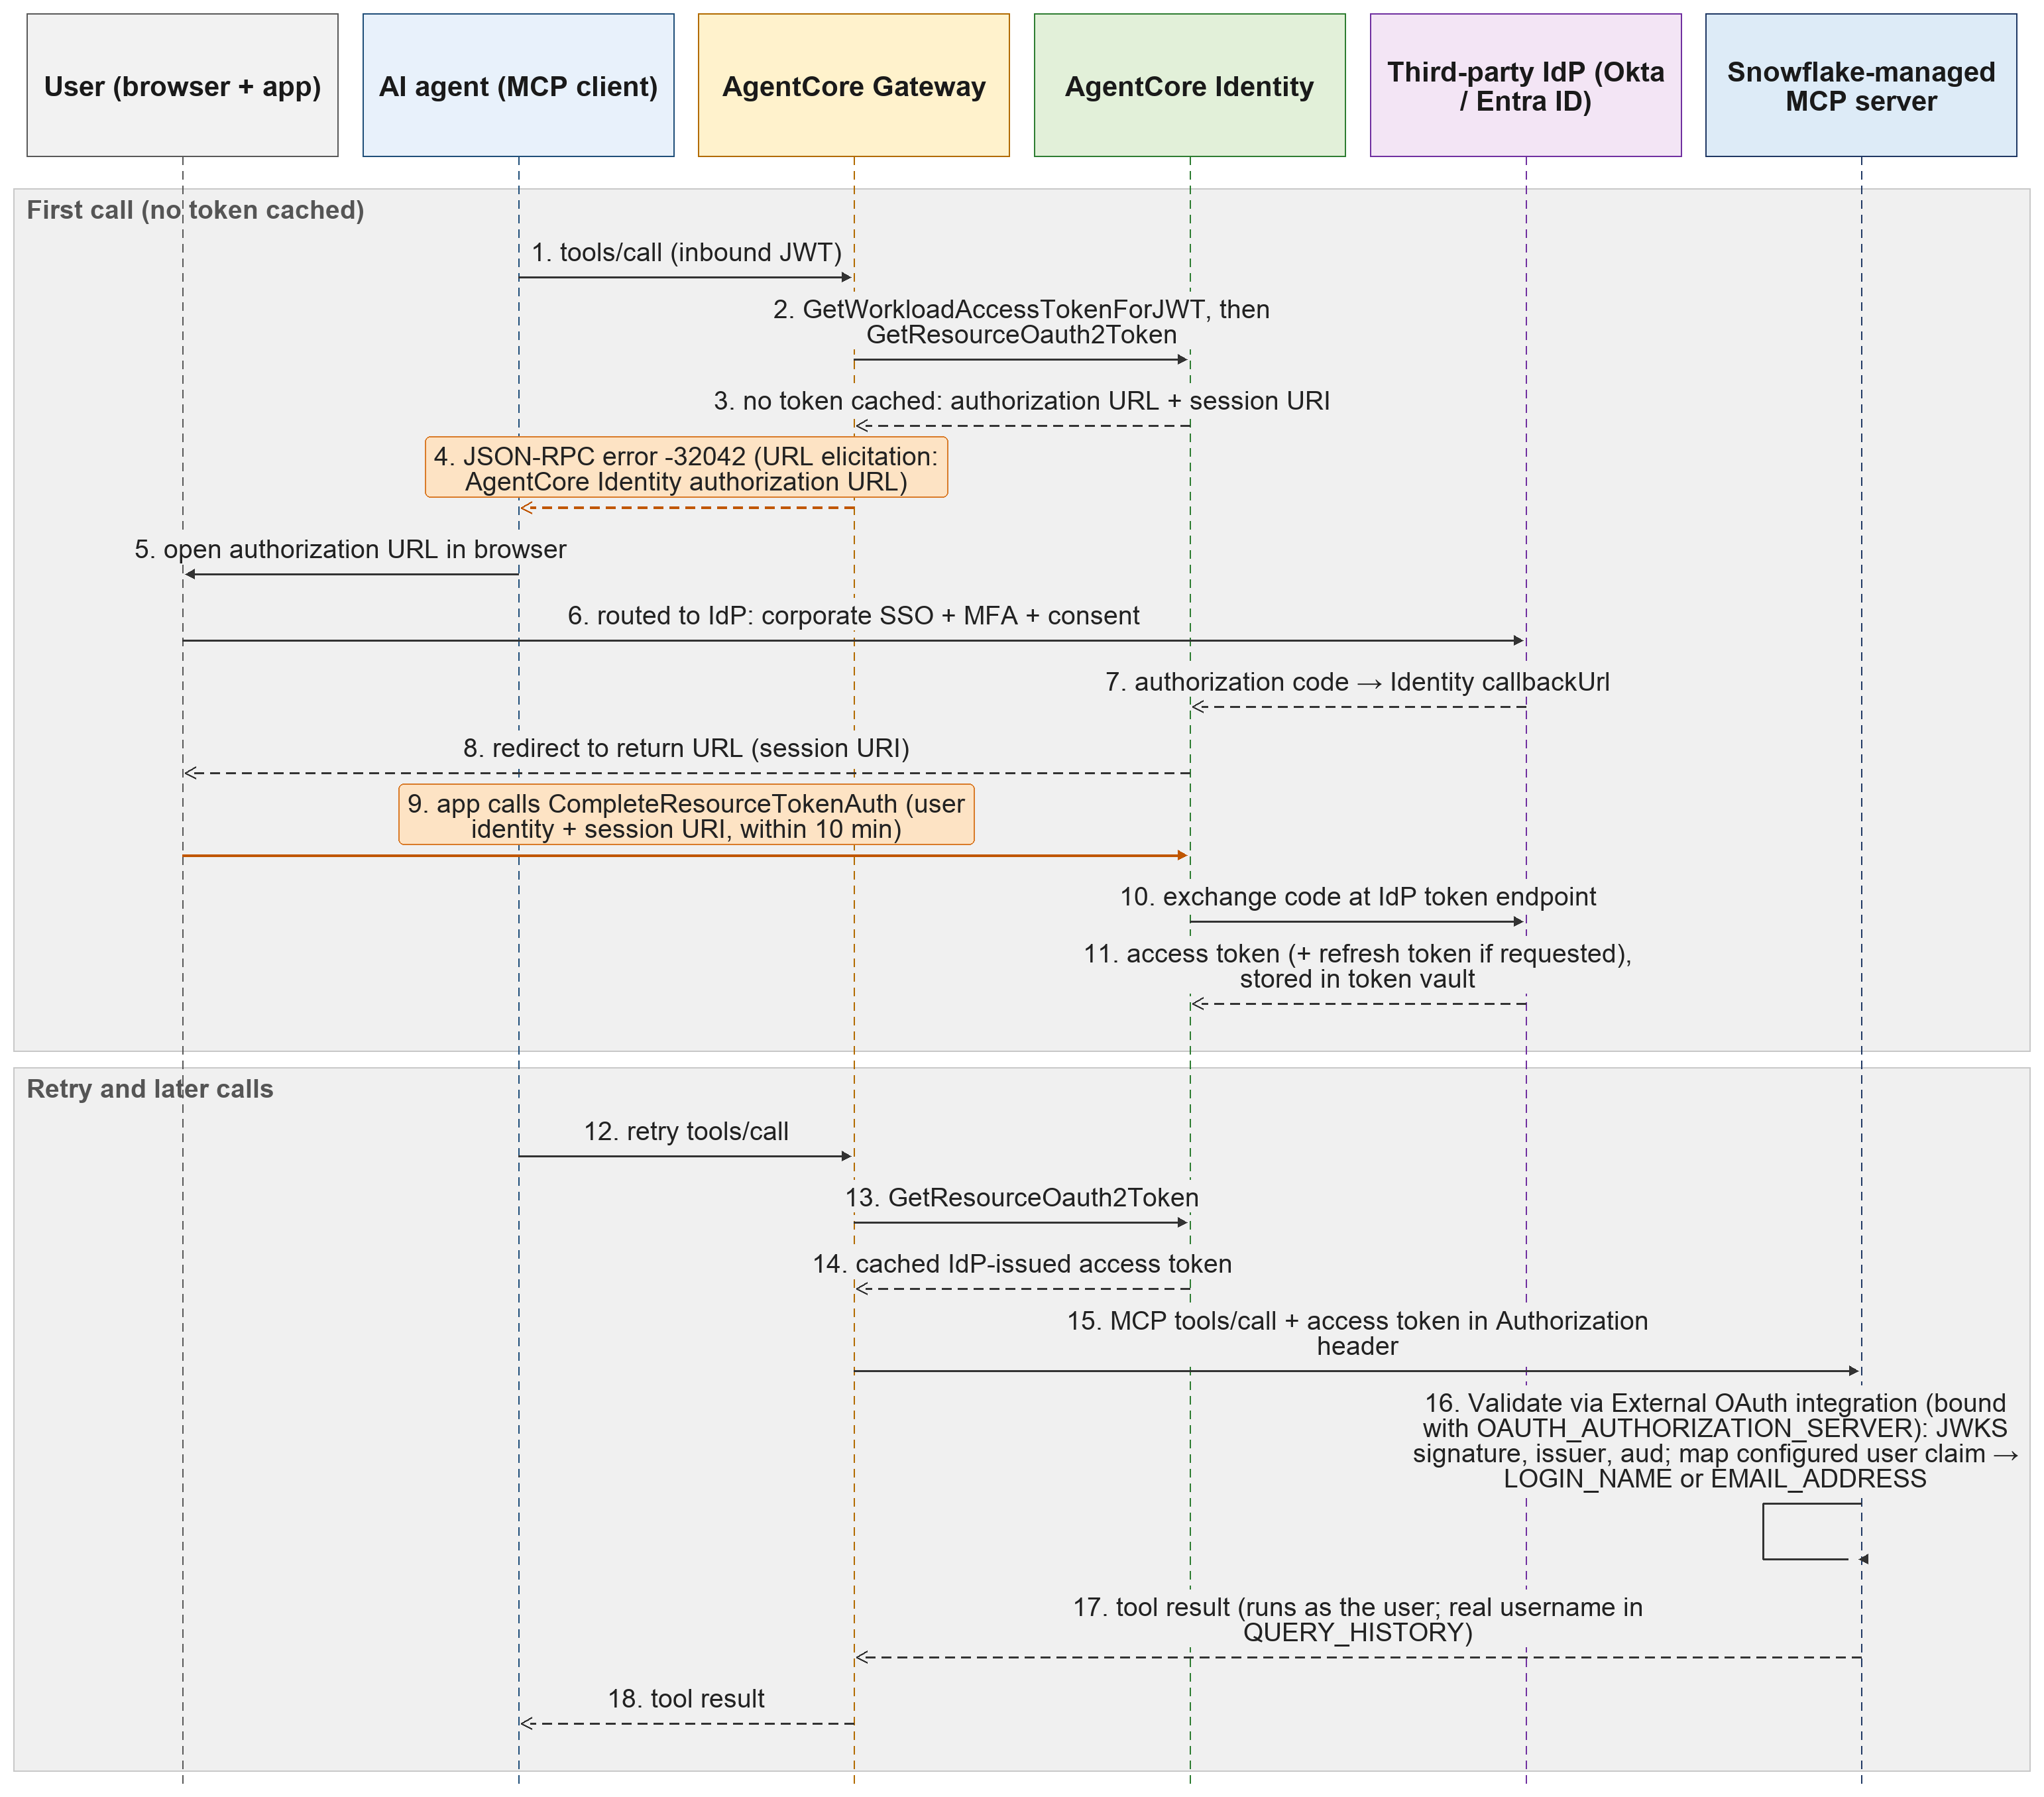
圖 7:3LO 搭配外部 IdP 的執行階段授權流程:Amazon Bedrock AgentCore Gateway MCP 伺服器目標使用 AUTHORIZATION_CODE 授權類型,並透過第三方 IdP 進行出站驗證
Snowflake 的 External OAuth 安全整合流程如下:
- 工具呼叫需要 Snowflake 權杖時,Amazon Bedrock AgentCore Gateway 會呼叫 GetWorkloadAccessTokenForJWT 取得工作負載權杖,並呼叫 GetResourceOauth2Token,檢查 Amazon Bedrock AgentCore Identity 中該用戶的權杖保管庫。如果沒有快取的權杖,Gateway 會傳回 JSON-RPC 錯誤代碼 -32042,並附帶 URL 引導請求。該授權 URL 屬於 AgentCore Identity,是
session-URI-bound,而非 IdP 的 URL。用戶端會在用戶的瀏覽器中開啟該 URL,然後由 AgentCore Identity 將用戶導向 IdP。 - 用戶透過第三方 IdP 使用企業單一登入進行驗證(包括 MFA),並同意所要求的範圍。Okta 的角色範圍格式為 session:role:ANALYST_ROLE。Microsoft Entra ID 的委派流程則使用 session:scope:。
- IdP 會將授權碼傳回 Amazon Bedrock AgentCore Identity 的回呼網址,而 AgentCore Identity 會將用戶的瀏覽器重新導向至附有工作階段 URI 的返回網址。只有在應用程式呼叫 CompleteResourceTokenAuth,驗證用戶身分及工作階段 URI 後,AgentCore Identity 才會用授權碼換取存取權杖(以及 IdP 如有發出則換取更新權杖),並將它們快取在該用戶專用的權杖保管庫中。
- 當用戶端重試工具呼叫時(以及之後的呼叫),Amazon Bedrock AgentCore Gateway 會從 Amazon Bedrock AgentCore Identity 取回已快取、由 IdP 發出的 JWT,並將其傳送給 Snowflake 管理的 MCP 伺服器。Snowflake 會透過其 External OAuth 整合驗證權杖:驗證 JWKS 簽章及 audience (aud) 聲明,將已設定的用戶聲明(Okta 使用 sub;Microsoft Entra ID 使用 upn)對應至 Snowflake 用戶,並以該已驗證用戶的身分執行查詢。Snowflake 不會在執行階段呼叫 IdP,而是使用 IdP 發布的 JWKS 簽署金鑰在本機驗證權杖。
- 存取權杖到期時,Amazon Bedrock AgentCore Identity 會在有發出更新權杖的情況下,使用已快取的更新權杖自動更新存取權杖(使用 Okta 時,請要求 offline_access 範圍)。更新權杖到期前,無需用戶介入。
權杖有效期管理:與由 Snowflake 控制權杖有效期的模式 1 不同,存取權杖和更新權杖的有效期由 IdP 管理,並由 Amazon Bedrock AgentCore Identity 在幕後處理更新。如有發出更新權杖,用戶只會在該權杖到期時,按照 IdP 的工作階段政策重新驗證。否則,用戶會在存取權杖到期時重新驗證。
注意事項
在以下情況,請選用以第三方 IdP 為基礎的三方 OAuth (3LO):
- 你的機構或保安團隊要求所有驗證均經由企業 SSO 進行,以集中管理多重因素驗證、條件式存取及工作階段。
- 你想使用 IdP 現有的功能,例如按羣組對應角色、工作階段逾時政策,以及按地理位置設定的條件式存取規則。
- 你需要在 Snowflake 的 QUERY_HISTORY 中保留每位用戶的審計記錄。
- 你希望在所有應用程式(包括 AI Agent)中一致地執行保安政策。
- 你需要集中管理存取控制。在 IdP 停用用戶,有助防止新增 Snowflake 授權,但已快取的權杖在到期前仍然有效。如要強制用戶重新授權,應用程式可在下一個請求中傳入 forceAuthentication=true,以清除已儲存的更新權杖並啟動新的授權流程。如要直接撤銷存取權,請在 IdP 或 Snowflake 撤銷授權。
模式 3:使用第三方身分識別提供者 (IdP) 的雙方 OAuth (2LO)
雙方 OAuth 模式使用 OAuth 2.0 client_credentials 授權。這是無需用戶介入的機器對機器流程。Amazon Bedrock AgentCore Identity 會使用已設定的用戶端 ID 和用戶端密碼向 IdP 取得 JWT,再由 Amazon Bedrock AgentCore Gateway 將其傳送給 Snowflake。Snowflake 會以共用服務用戶的身分執行請求,不論查詢由哪位終端用戶發起。
此模式在操作上最直接:無需同意畫面、每位用戶專用的權杖保管庫或瀏覽器重新導向。所有用戶都會使用相同的程式碼路徑。Amazon Bedrock AgentCore Identity 會自動取得並快取 client_credentials 權杖,而 Amazon Bedrock AgentCore Gateway 則會在每次對外呼叫 Snowflake 管理的 MCP 伺服器時傳送該權杖。
與模式 1 和 2 的主要分別是:不會傳遞個別用戶的身份。Snowflake 的 QUERY_HISTORY 會將查詢記錄為同一個服務用戶。這種做法以個別用戶稽核粒度為代價,換取操作簡便。在 Amazon Bedrock AgentCore 方面,憑證提供者使用 client_credentials 授權類型:可以選用內置供應商(OktaOauth2、MicrosoftOauth2),或通用的 CustomOauth2 provider。設定時需要 IdP 的 token endpoint、client ID 和 client secret。Amazon Bedrock AgentCore Identity 會在首次工具呼叫時(Gateway 呼叫 GetResourceOauth2Token 時)向 IdP 取得 token 並將其快取。由於 client_credentials 不會發出 refresh token,Identity 會在 token 到期前重新申請。無需修改 agent 層級的程式碼。
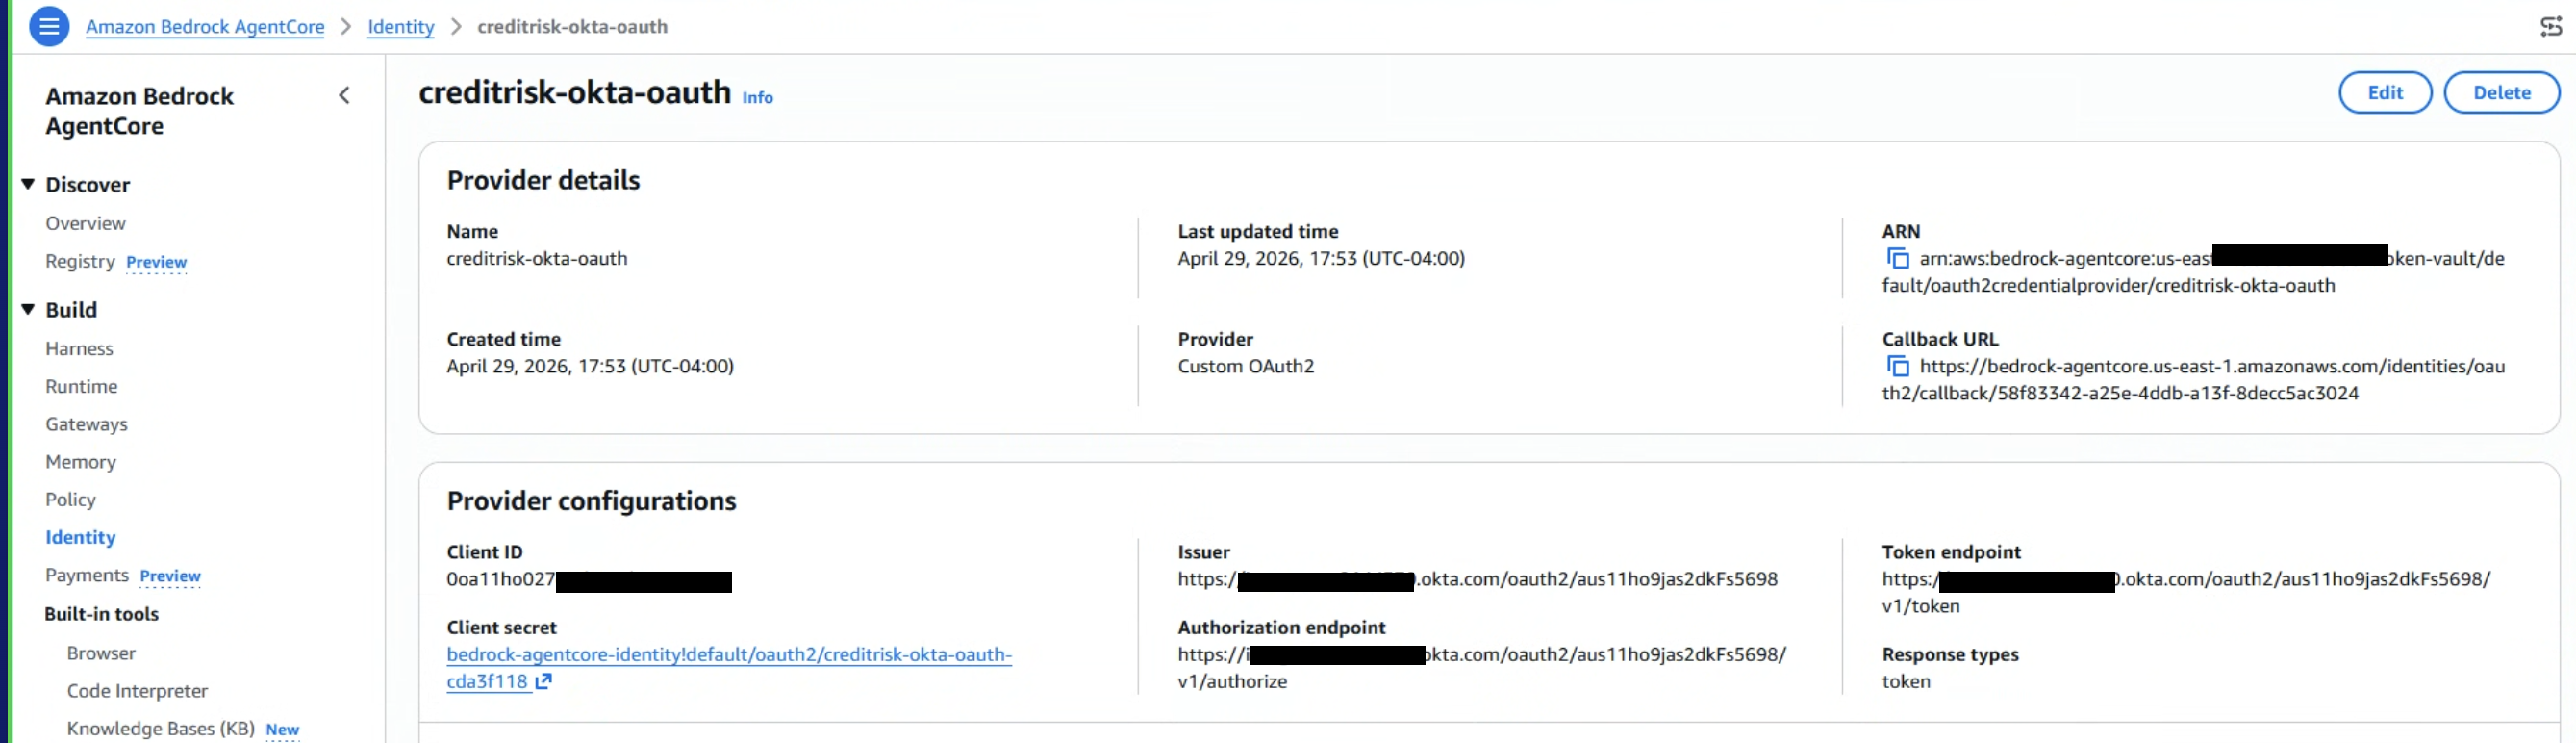
圖 8:在 Amazon Bedrock AgentCore Identity 中設定 client_credentials(雙方)憑證提供者供應商
接下來,Amazon Bedrock AgentCore Gateway 的設定會引用 Snowflake 管理的 MCP 伺服器端點,以及用於對外驗證的雙方 OAuth 憑證提供者。
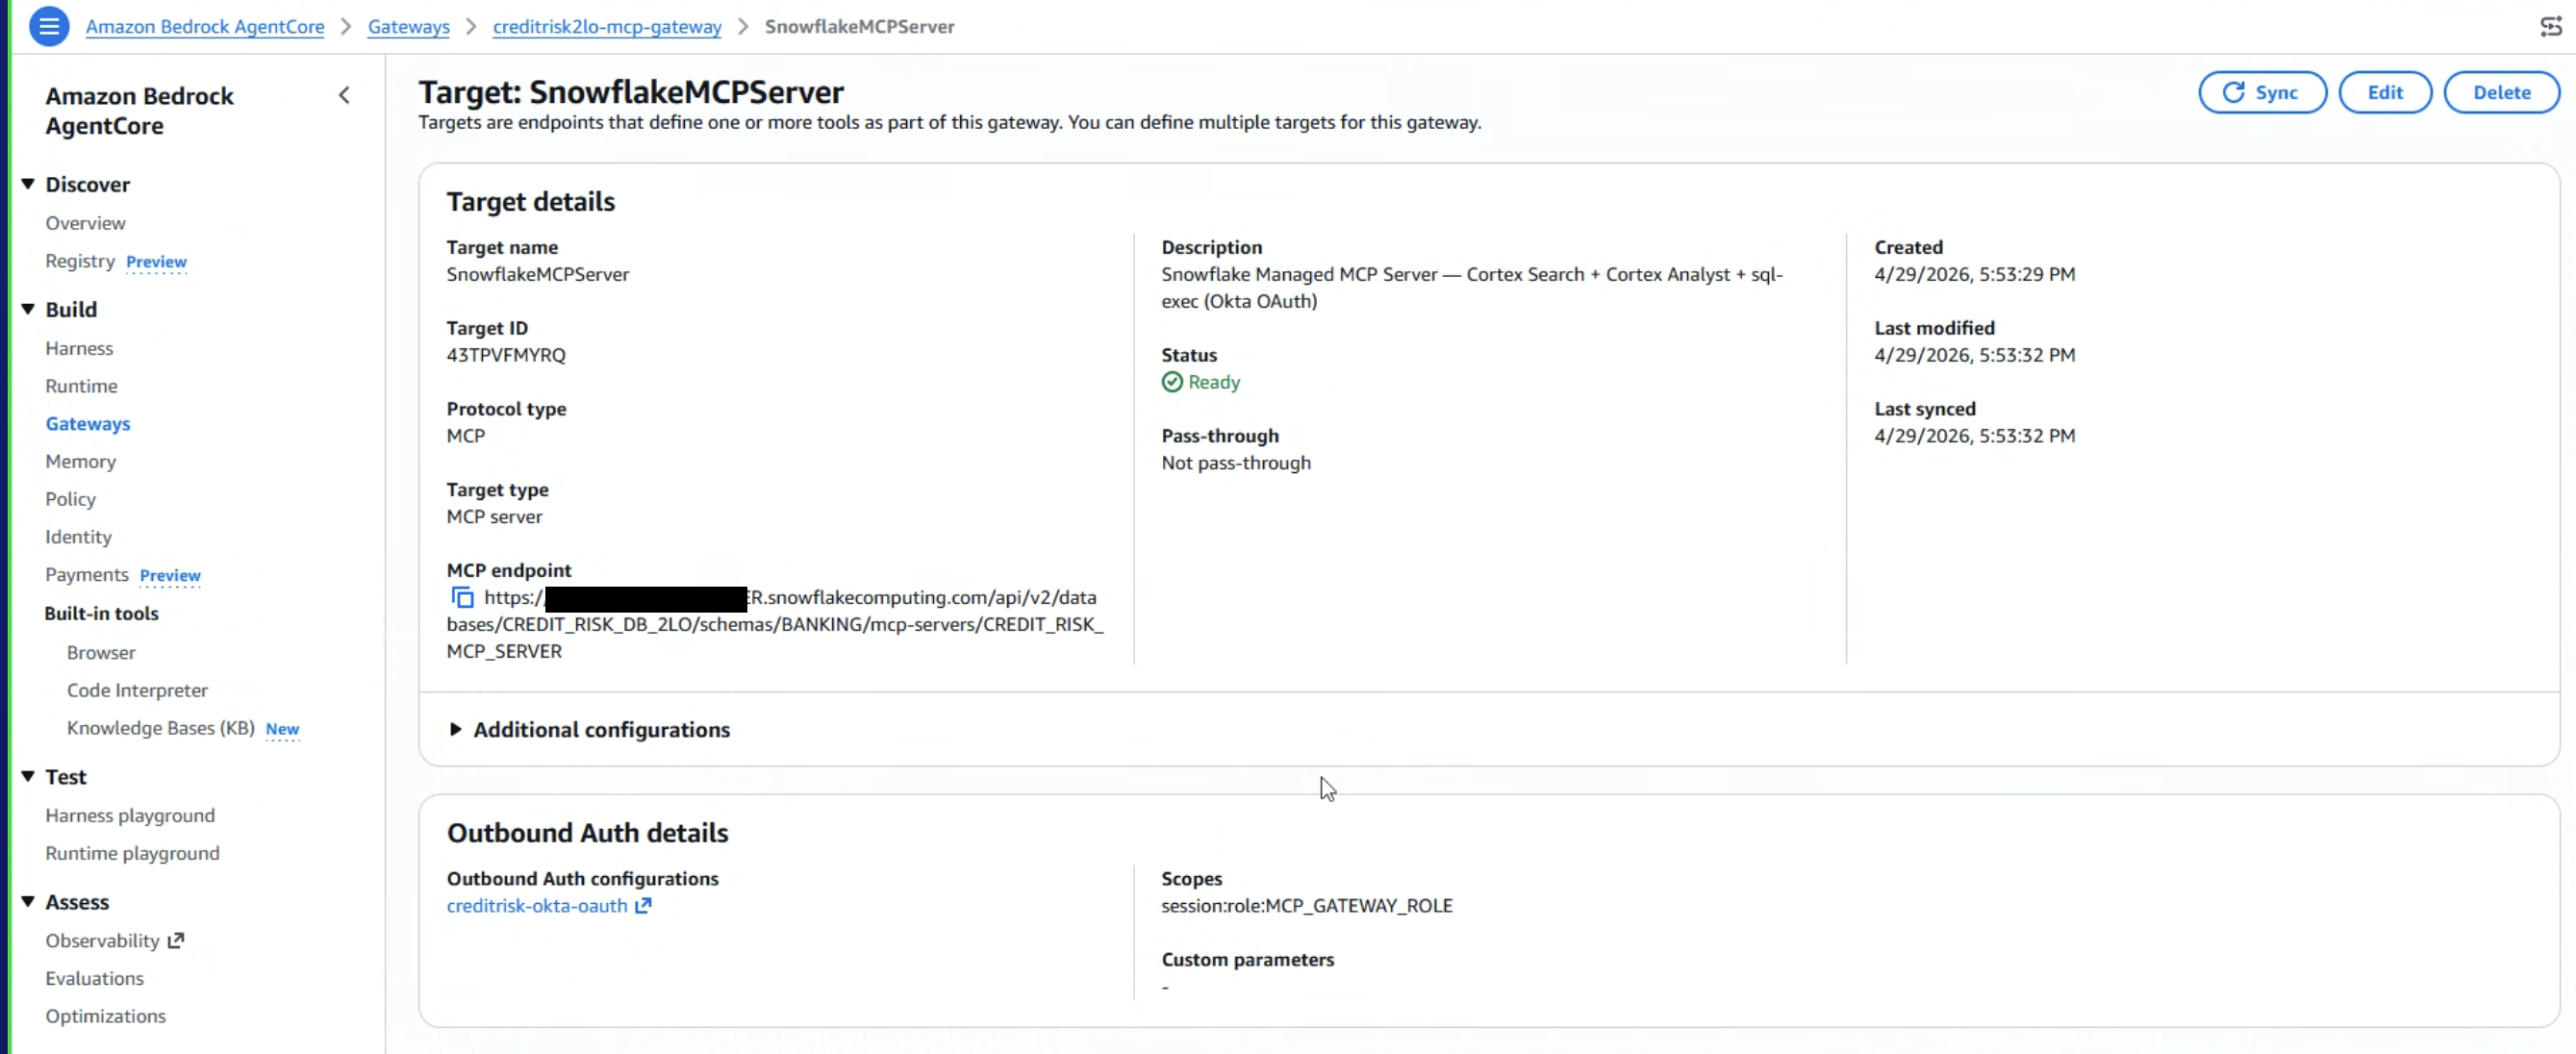
圖 9:Amazon Bedrock AgentCore Gateway 設定指向 Snowflake 管理的 MCP 伺服器端點,並使用雙方 OAuth(client_credentials)作為對外驗證
以下時序圖展示雙方 OAuth 模式的執行階段授權流程。
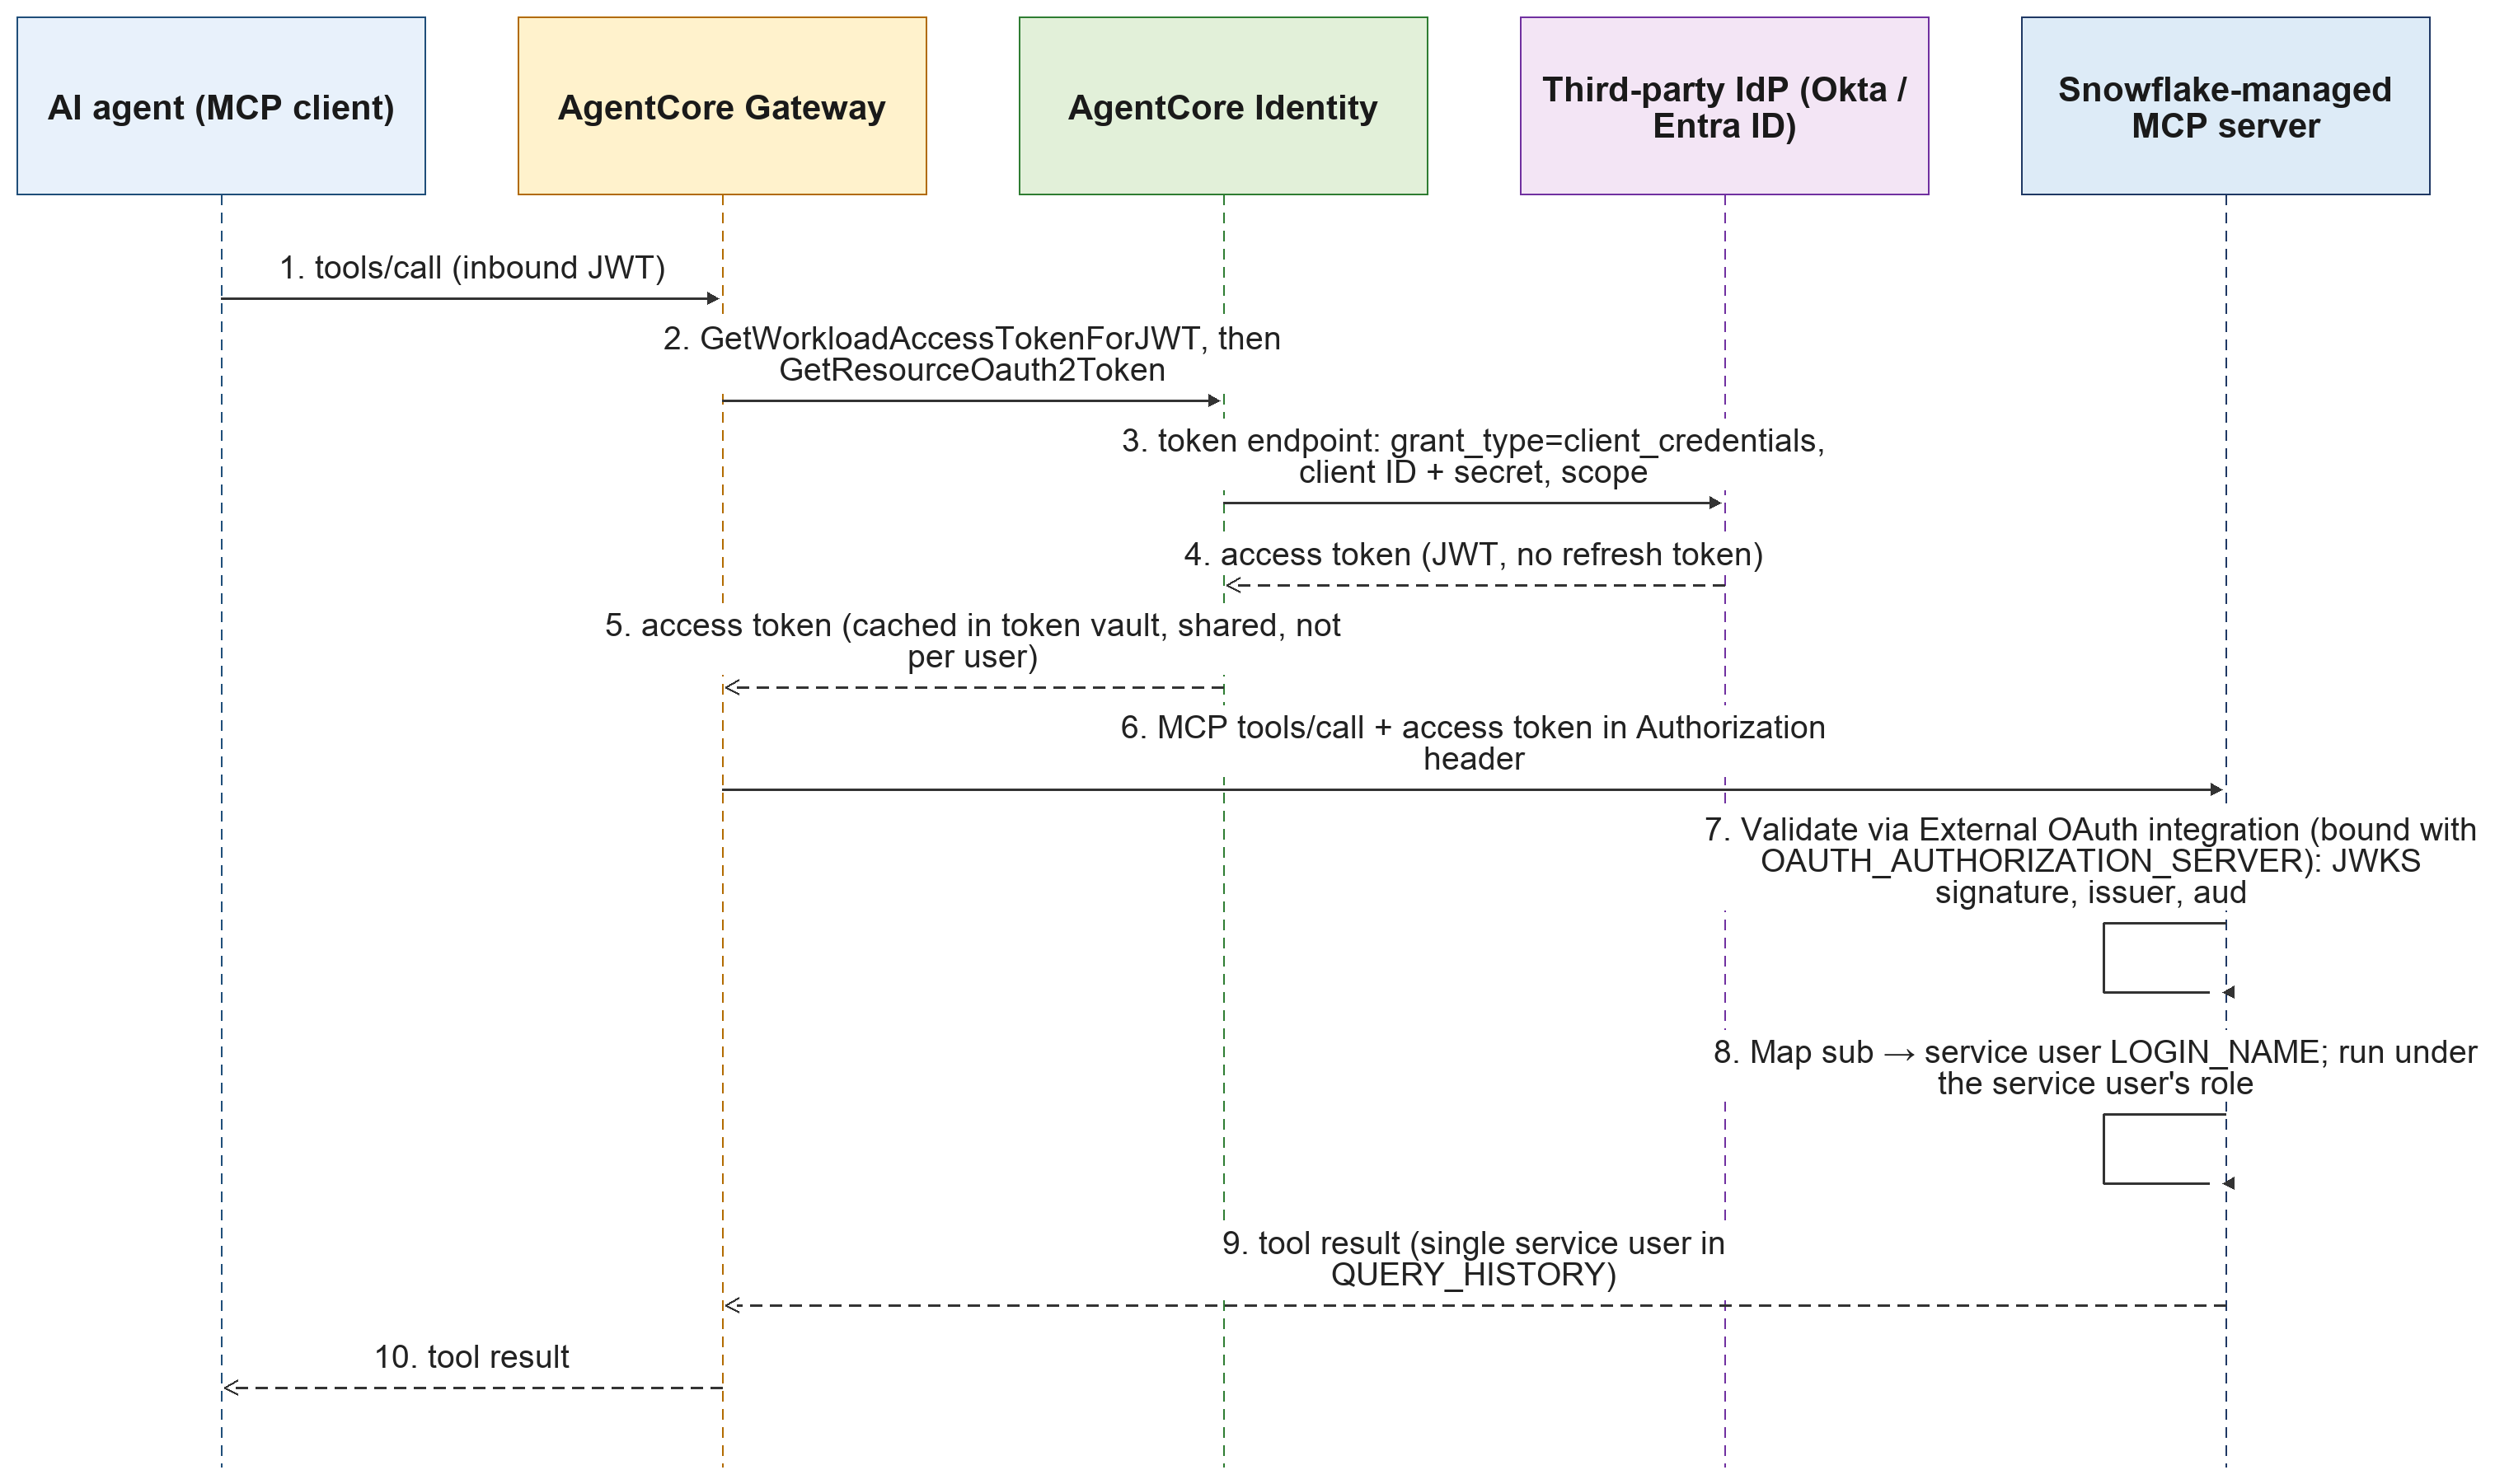
圖 10:使用外部 IdP 的 2LO 執行階段授權流程:Amazon Bedrock AgentCore Gateway MCP 伺服器目標使用 CLIENT_CREDENTIALS 授權,並透過第三方 IdP 進行對外驗證
Snowflake 的 External OAuth 安全整合 2LO 流程如下:
- 工具呼叫需要 Snowflake token 時,Amazon Bedrock AgentCore Gateway 會呼叫 GetWorkloadAccessTokenForJWT 取得工作負載 token,並呼叫 Amazon Bedrock AgentCore Identity 憑證提供者的 GetResourceOauth2Token。如果已有有效的快取 token,Identity 會立即傳回。
- Amazon Bedrock AgentCore Identity 會使用已設定的 client ID 和 client secret,透過 client_credentials 授權類型呼叫第三方 IdP 的 token endpoint。對於 Okta,要求的 scope 包含 Snowflake 角色(例如 session:role:MCP_GATEWAY_ROLE)。對於 Microsoft Entra ID,用戶端會要求 api:
//<application-id>/.defaultscope,而角色則來自 app role 的 roles claim,其值為 session:role:MCP_GATEWAY_ROLE。 - IdP 會傳回 access token(一個 JWT,不含 refresh token),其 aud claim 是 Snowflake 帳戶 URL,或 EXTERNAL_OAUTH_AUDIENCE_LIST 中列出的其他值(對於 Microsoft Entra ID,通常是 Application ID URI)。對於 Okta,sub claim 是 client ID。對於 Microsoft Entra ID,client ID 會存於 appid/azp,而 sub 則包含服務主體的物件 ID(GUID);因此,使用 Entra 時,LOGIN_NAME 必須對應至該 GUID。
- Amazon Bedrock AgentCore Gateway 會將 JWT 傳送至 Snowflake 管理的 MCP 伺服器。Snowflake 透過 External OAuth 整合驗證該令牌(可選擇使用 OAUTH_AUTHORIZATION_SERVER 限定發行者,如模式 2)。Snowflake 透過 EXTERNAL_OAUTH_JWS_KEYS_URL(或 EXTERNAL_OAUTH_RSA_PUBLIC_KEY)驗證簽章,透過 EXTERNAL_OAUTH_ISSUER 驗證發行者,並將 aud claim 與 Snowflake 帳戶網址及 EXTERNAL_OAUTH_AUDIENCE_LIST 中的任何額外值比對(這些安全性整合參數值區分大小寫)。接著,Snowflake 透過 LOGIN_NAME 將 sub claim 對應至 Snowflake 服務用戶,並以該服務用戶的角色執行查詢。如模式 2,Snowflake 會在本機驗證令牌,不會在執行階段呼叫 IdP。
- Amazon Bedrock AgentCore Identity 會將令牌快取在令牌保管庫中(由多位用戶共用,而非每位用戶各自擁有)。之後的呼叫會重用該令牌,而 Identity 會在令牌到期前,使用 client_credentials grant 申請新令牌。
由於雙腿 OAuth 目標不需要用戶同意,Amazon Bedrock AgentCore Gateway 會在建立目標時連接 Snowflake 管理的 MCP 伺服器,並透過建立目標時的隱式同步探索工具。在三腿 OAuth 模式(模式 1 和模式 2)中,Gateway 目標支援兩種建立方式:(1) 管理員完成授權碼流程,透過隱式同步探索工具;或 (2) 管理員預先提供工具結構描述。(探索行為是目標的 ListingMode 屬性,而非授權類型的屬性。)
注意事項
雙腿 OAuth 模式較適合自動化、無人值守及批次工作負載。以下情況尤其適合:
- 工作負載屬於機器對機器:例如排程工作、背景管道,或無需真人參與的系統級代理程式。
- 不需要按用戶區分身分,而且從審計角度而言,使用共用服務用戶是可接受的。
- 需要最直接的操作模式:無需同意流程、逐位用戶管理令牌或瀏覽器重新導向。
- Gateway 可在建立目標時連接 Snowflake,並透過隱式同步探索 MCP 工具,無需等待用戶操作。
- 所有用戶在同一個 Snowflake 角色下共用相同的資料存取權限。
請接受以下取捨:
- 由於每個請求都以共用服務用戶的身分執行,Snowflake 的資料列層級安全性和欄位遮罩政策會按該用戶的權限套用至請求。以 CURRENT_USER() 和 CURRENT_ROLE() 為條件的政策,其結果都會指向該服務用戶及其單一角色;這是最有力支持採用代理身分 (OBO) 方式的情況。
- 無法撤銷個別用戶的令牌。如要停止存取,請在 IdP 撤銷用戶端憑證,或停用 Snowflake 安全性整合。
- 如果憑證遭到洩露,代理程式的存取會受影響。請定期輪換用戶端密碼,並限制服務用戶只具備最低權限。
模式比較
| 項目 | 模式 1:Snowflake OAuth (3LO) | 模式 2:使用外部 IdP 的 3LO | 模式 3:使用外部 IdP 的 2LO |
| OAuth 授權類型 | authorization_code | authorization_code | client_credentials |
| AgentCore Identity 提供者 | 自訂提供者 (CustomOauth2) | 內置提供者(例如 OktaOauth2 或 MicrosoftOauth2) | 內置提供者(例如 OktaOauth2、MicrosoftOauth2)或 CustomOauth2 |
| 授權伺服器 | Snowflake 內置 OAuth | 第三方 IdP(例如 Okta、Entra ID) | 第三方 IdP(例如 Okta、Entra ID) |
| Snowflake 可見的身分 | 真實用戶 | 真實用戶 | 共用服務用戶 |
| RBAC 模型 | 每位用戶各自的 Snowflake 角色 | 每位用戶各自的 Snowflake 角色 | 所有請求共用單一角色 |
| 稽核粒度(QUERY_HISTORY) | 真實用戶名稱 | 真實用戶名稱 | 服務用戶 |
| 需要外部 IdP | 否 | 是 | 是 |
| Snowflake 安全性整合 | TYPE = OAUTH, OAUTH_CLIENT = CUSTOM | TYPE = EXTERNAL_OAUTH + OAUTH_AUTHORIZATION_SERVER(使用 ALTER ACCOUNT / DATABASE / SCHEMA 設定) | TYPE = EXTERNAL_OAUTH + OAUTH_AUTHORIZATION_SERVER(使用 ALTER ACCOUNT / DATABASE / SCHEMA 設定) |
| 用戶登入體驗 | 登入 Snowflake + 同意 | 企業 SSO | 無(無需用戶互動) |
| MFA/條件式存取 | 按 Snowflake 帳戶設定 | 由 IdP 強制執行 | 不適用 |
| MCP 協定版本¹ | 2025-11-25 | 2025-11-25 | 2025-11-25(2LO gateway 不會固定採用此版本) |
| 權杖有效期管理 | Snowflake 安全性整合 | IdP 授權伺服器政策 | IdP 授權伺服器政策 |
| 可在無人值守情況下運作(排程工作)² | 只可運作至 refresh token 到期(參考應用程式:1 day,最多 90 days) | 只可運作至 refresh token 到期(按 IdP 工作階段政策) | 可以:無需用戶互動。 |
| 最適合 | 需要按用戶稽核、但沒有 IdP 的概念驗證 | 已有企業 SSO 的企業應用程式 | 內部 Agent、批次工作、服務對服務 |
¹ MCP 協定版本:對於三足式模式(模式 1 和 2),gateway 會在其支援的 MCP 版本中固定採用 2025-11-25,因為 URL 模式的 elicitation(資訊徵詢)握手(-32042)需要此版本。參考用的 2LO gateway(模式 3)不會固定採用此版本,因為 2LO 不涉及 elicitation 步驟。對於未啟用 MCP 版本更新的帳戶,支援的版本集合會在建立 gateway 時固定。
² 無人值守運作:模式 1 和 2 只可運作至 refresh token 到期。之後重新同意需要即時瀏覽器、同一位用戶,並須在 10 分鐘授權時限內完成(CompleteResourceTokenAuth);因此 3LO 不適合完全無人值守的排程工作。模式 3(2LO)沒有 refresh token,也沒有同意步驟,因此可無限期無人值守運作。
本文中的三種設定涵蓋兩種授權類型:authorization_code(模式 1 和 2)及 client_credentials(模式 3)。Amazon Bedrock AgentCore Identity 亦支援代表用戶(OBO)權杖交換(TOKEN_EXCHANGE),讓無人值守工作負載在無需顯示同意提示的情況下保留每位用戶的身分。
OBO 會將傳入的用戶權杖交換為限定 Snowflake 範圍的權杖,並保留真實用戶的身分,因此 QUERY_HISTORY 會將每項查詢歸屬於實際用戶,同時維持模式 3 的無人值守機器對機器流程(無瀏覽器重新導向,也無同意畫面)。在 Snowflake 端,它使用與模式 2 和 3 相同的 TYPE = EXTERNAL_OAUTH 整合(可選擇透過 OAUTH_AUTHORIZATION_SERVER 鎖定簽發者)。在 AgentCore 端,則透過 onBehalfOfTokenExchangeConfig 在 OAuth 認證資料提供者上設定(Okta/RFC 8693 使用授權模式 TOKEN_EXCHANGE,Microsoft Entra 則使用 JWT_AUTHORIZATION_GRANT)。OBO 使用 External OAuth 路徑(模式 2 和 3)。
OBO 已在 Amazon Bedrock AgentCore Identity 正式推出,但不在本文測試的三種設定範圍內。
親自試用
為了展示這些模式的實際運作,我們建立了一個金融服務業信貸風險評估 Agent,作為參考工作負載。單一 Agent 將 Amazon S3 中的銀行政策文件(透過 Amazon Bedrock Knowledge Bases)與 Snowflake 中的客戶資料結合使用。它會評估貸款資格、搜尋客戶檔案,以及查詢帳戶和交易數據。此示範會使用三種 MCP 工具(Cortex Search、Cortex Analyst 和 SQL Execution),並在您自己的 AWS 帳戶中展示全部三種 OAuth 設定,方便並排比較。
雖然此示範以金融服務業為背景,這些模式同樣適用於醫療保健、供應鏈、保險等領域。三種實作均已公開,並可透過單一 deploy.sh 指令碼完成端到端部署:
- Snowflake OAuth (3LO): amazon-bedrock-agentcore-snowflake-mcp-gateway-3lo。
- 使用外部 IdP 的 3LO: amazon-bedrock-agentcore-snowflake-mcp-gateway-3lo-okta。
- 使用外部 IdP 的 2LO: amazon-bedrock-agentcore-snowflake-mcp-gateway。
注意:為作示範,參考實作會在同一個 MCP 伺服器上公開 SYSTEM_EXECUTE_SQL 和 Cortex Agent。Snowflake 建議,處理受管控的業務問題時,只公開 Cortex Agent 作為面向用戶端的工具。如需直接執行 SQL,請將其放在獨立的 MCP 伺服器上,並使用專用的最低權限角色。
結論
本文介紹了透過 Amazon Bedrock AgentCore Gateway,使用 MCP 將 AI Agent 驗證至 Snowflake Cortex AI 的三種 OAuth 設定。Snowflake OAuth 是建立逐用戶稽核記錄最簡單的方法,而且不依賴外部 IdP。使用外部 IdP 的三方 OAuth 可提供企業 SSO、集中式 MFA 和條件式存取,同時保留逐用戶身分。使用外部 IdP 的二方 OAuth 則適用於透過共用服務用戶進行機器對機器通訊。
在這三種模式中,Agent 程式碼和 Snowflake MCP 工具集均維持不變。OAuth 配置方式有四項具體差異:
- 授權類型有所不同:模式 1 和 2 使用 authorization_code,模式 3 使用 client_credentials。
- AUTHORIZATION_CODE 目標需要返回 URL;此 URL 設為目標上的 defaultReturnUrl,也可按個別請求覆寫。2LO 目標則不需要返回 URL。
- 建立 3LO 目標時,需要進行隱式同步,或預先提供工具結構描述;2LO 目標則會在建立期間同步工具,無須用戶授權。
- 模式 2 和 3 可設定 OAUTH_AUTHORIZATION_SERVER,將 MCP 範圍的簽發者鎖定至外部 IdP,並讓直接連線的 MCP 用戶端自動探索該授權伺服器。模式 1 不設定此項。如前文所述,設定此項後,模式 1 和 2 不能共用同一個範圍。
除了上述四項差異外,只有 Amazon Bedrock AgentCore Identity 憑證提供者(CustomOauth2、OktaOauth2 或 MicrosoftOauth2)和 Snowflake 安全性整合有所不同。瞭解授權類型、令牌發行、用戶對應和稽核行為方面的差異,有助您按合規、營運和用戶體驗需要選擇合適的 OAuth 設定。
如要開始使用,請參閲我們的GitHub 儲存庫,瞭解參考實作。如需進一步瞭解 Amazon Bedrock AgentCore,請瀏覽Amazon Bedrock AgentCore 服務詳細資訊頁面或開發者指南。
作者簡介

Nithyashree Alwarsamy
Nithyashree 是 Amazon Web Services 的資深合作夥伴解決方案架構師,專門提供數據與分析解決方案,並專注於串流及事件驅動架構。憑藉對現代數據架構的深厚專業知識,Nithyashree 協助機構整合 Snowflake 的雲原生數據平台與 AWS 的多元服務,充分發揮數據的潛力。

Senthil Kamala Rathinam
Senthil 是 Amazon Web Services 的資深解決方案架構師,專門為北美各地的銀行業客戶提供數據與分析方面的支援。他精通 AI/ML 及生成式 AI,協助機構透過數據驅動的轉型實現業務價值。工作以外,Senthil 喜歡與家人共度時光,並探索戶外環境。

Arnab Chakraborty
Arnab 是 AWS 的資深解決方案架構師,駐於俄亥俄州辛辛那提。他熱衷於企業及解決方案架構、數據分析、無伺服器技術和機器學習等領域。閒暇時,他喜歡看電影、旅遊節目和體育賽事。

James Sun
James 是 Snowflake 的資深合作夥伴解決方案架構師,負責推動與 AWS 的技術整合及聯合解決方案。他持有 Stanford University 的博士學位,在數據基礎設施及分析領域擁有逾 20 年經驗,目前專注於 AI/ML 工作負載。他曾在 EMC、HP 和 AWS 擔任高級職位。
來源:AWS Machine Learning Blog · aws.amazon.com