使用 Amazon Quick 與 Adjudicated Query 模式,對數萬份租約進行合規掃描
Sweep thousands of leases for compliance using Amazon Quick and the Adjudicated Query pattern
AWS 介紹並部署 Adjudicated Query 模式,讓 Amazon Quick 的自然語言合規查詢透過固定 MCP 操作交由確定性規則引擎判定,而非由模型作出決策。
文章把自然語言查詢與合規判定分開,並以完整性收據和逐筆證據鏈展示如何核對大量檢查結果。
要核對數以萬計的住宅租約是否符合不斷變動的州級房東與租客法例,還要證明每份租約都確實查核過,對大部分合規團隊而言一直是難以做到的事。不過,配合合適的後端,現在透過生成式 AI 加上 Amazon Quick 已能辦到。本文會介紹一種名為 Adjudicated Query 的設計模式。業務人員可在聊天介面(Amazon Quick)提出合規問題,而實際的通過/不通過判定則由確定性(非 AI)規則引擎負責。我們會説明如何以 AWS 參考架構實踐這種模式,並部署一個可端到端執行的範例。這種模式亦適用於其他高風險合規範疇(制裁名單篩查、保險索償裁定、出口管制等),本文則以租約合規作為具體例子。
大規模合規的挑戰
某物業組合營運商持有分佈於多個州份的 50,000 份租約。各州會按立法機關的時間表(而非營運商的安排)更新房東與租客法例,例如滯納金上限、通知期及按金限額。法規一旦更改,負責合規的團隊便要判斷哪些租約因此不再符合規定。
數量不多時,可以由法律助理逐份閲讀租約。由於背後有真人負責,結果值得信賴。超過某個規模後,這種做法便不可行。工作轉交軟件處理,隨之而來的新問題是:結果變成螢幕上的一個數字,沒有人能獨立核實。
由此可見,這項工作有兩個關鍵要求:
- 可證明的完整性:「我們已查核德州全部 22,910 份租約」這類説法必須屬實,而且可以證明。從未評估的紀錄必須標示為未評估,不能悄悄略過。
- 可辯護性:數月後,調查結果可能在訴訟、審計或監管檢查中受到質疑。要為結果辯護,就必須知道當時套用的是哪個版本的規則、針對哪段條款文字、採用甚麼方法、在何日執行,以及由誰執行。
正是這兩項要求令問題有別於企業搜尋。檢索增強生成(RAG)可以改善資料存取,但無法滿足其中任何一項。相似度搜尋沒有一個門檻能代表全部紀錄。排序後抽取的樣本,無從得知自己漏掉了甚麼。
Text-to-SQL 雖然縮小了這個差距,卻帶來類別層面的風險:模型虛構的篩選條件可能在無聲無息間縮小紀錄範圍,得出的數字看似精確,實際涵蓋範圍卻可能有誤。
Adjudicated Query 模式如何解決問題
Adjudicated Query 模式是在確定性規則引擎之上建立一層有明確界限的對話介面。模型只做兩件事:把自然語言問題轉換為對固定一組具型別操作的呼叫,以及敍述操作回傳的結果。它不會撰寫查詢、不會界定紀錄範圍,也不會作出判定。
界限之後是規則引擎。規則是有版本的資料,而非程式碼。引擎只認識通用比較運算子(gte、lte、equals、exists),不包含任何按司法管轄區或主題分支的邏輯。法律有變,只需修改規則表的一列,毋須重新部署程式碼。
每次合規掃描都會產生完整性回執,並驗證一項不變條件:合規、違規、含糊及無法讀取的數量總和必須等於已掃描數量。系統會根據計數計算回執,並在任何資料寫入前驗證條件。若一次執行無法交代整個紀錄範圍,流程便不會完成,沒有任何途徑可以悄悄漏掉紀錄。
對話介面會提供計數、回執及標示清楚的樣本。完整結果集(可能有數以萬計的列)則放在讀取同一資料存放區的儀錶板,並可逐筆深入查看。這種分工確保模型不會在摘要時抹掉完整性保證。
為何不選 RAG 或 text-to-SQL?
| 方法 | 紀錄範圍 | 完整性 | 可辯護性 |
| 語義檢索(RAG) | 排序後的樣本 | 結構上無法保證 | 部分具備 |
| 生成查詢(text-to-SQL) | 聲稱涵蓋,但無法證明 | 有無聲縮窄範圍的風險 | 視乎建模方式 |
| 規則引擎 + BI(沒有聊天介面) | 精確且有證明 | 有 | 有 |
| Adjudicated Query | 精確且有證明 | 有 | 有 |
Adjudicated Query 模式為規則引擎加商業智能(BI)的做法加入自然語言存取,同時保留完整性保證。當負責任的使用者需要透過對話介面查詢,而漏掉一筆紀錄會帶來法律責任、並非小小不便時,這種模式便是合適之選。
參考架構
下圖展示各個元件如何組成端到端流程。合規主任會使用 Amazon Quick 的兩個介面:用來提問的聊天代理,以及用來瀏覽完整結果集的 Amazon Quick Sight 儀錶板。聊天代理首先向 Amazon Cognito 取得 OAuth 權杖,然後透過 Amazon API Gateway HTTP API 發送 Model Context Protocol(MCP)請求;API Gateway 會驗證權杖,再將請求轉交 AWS Lambda 函式。Lambda 函式承載 MCP 伺服器和規則引擎,透過 RDS Data API 讀寫 Amazon Aurora Serverless v2,並只在探索式條款搜尋流程中呼叫 Amazon Bedrock。Amazon Quick Sight 儀錶板則透過虛擬私有雲(VPC)連線直接讀取同一個 Aurora 資料存放區。因此,兩個介面都讀取同一資料存放區,讓完整性回執有單一事實來源。
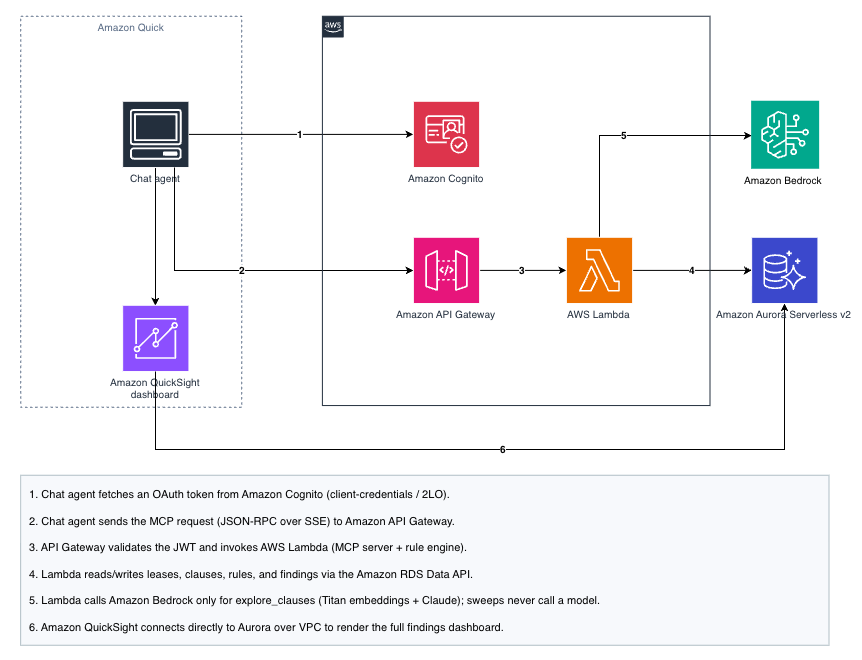
圖 1:Adjudicated Query 模式的參考架構
兩個介面都讀取同一資料存放區。聊天代理會提供完整性回執及儀錶板連結;儀錶板則呈現大量資料,因為聊天訊息無法顯示 10,800 列。只有探索操作會透過 AWS Lambda 呼叫 Amazon Bedrock。合規掃描不會涉及模型,Amazon Aurora Serverless v2 亦不會呼叫模型。
界限明確的操作介面
MCP 伺服器只公開六項工具,每項都有明確而不同的語義:
| 工具 | 功能 | 結果代表甚麼 |
| sweep_compliance | 按指定日期生效的規則,全面掃描整個紀錄範圍 | 正式結果。每份租約均計入所產生的回執,並寫入調查結果 |
| simulate_rule_change | 根據已批准基準,以建議數值測試一項規則 | 探索用途。只提供趨勢性計數,不會記錄任何資料 |
| explore_clauses | 在篩選後的紀錄範圍內,按語義相似度選出前 K 項 | 供解讀參考。只是一組排序樣本,不能回答「有多少」 |
| get_finding | 某項調查結果的完整證據鏈 | 深入查看單一判定 |
| list_rules | 指定日期生效的規則表,包括版本、引文及批准人 | 參考資料查詢 |
| check_connection | 只檢查連線是否運作,不會接觸任何資料 | 傳輸層健康狀態 |
這個界限明確的操作介面消除了生成查詢可能無聲縮窄範圍的途徑。模型只能從固定操作清單中選擇;每項操作的紀錄範圍邏輯均由人員編寫、審查和測試,因此模型無法拼湊出錯誤的紀錄範圍。
主要架構元件
透過 Amazon Quick 對話介面及代理協調層,你可以提出自然語言合規問題,再由 Amazon Quick 聊天代理將問題轉換為對界限明確的 MCP 操作介面的呼叫。Amazon Quick 透過 Amazon Cognito 使用 OAuth 2LO 向 MCP 伺服器驗證身份,並負責發現工具及敍述回應。合規邏輯則由確定性引擎處理。
Amazon Aurora Serverless v2(Postgres + pgvector)在單一關聯式資料存放區中儲存規則表、租約紀錄、擷取狀態、判定及執行記錄。將所有資料放在同一個資料庫,完整性回執便可透過 SQL 計數產生,既具成本效益,也方便檢查核心保證。
AWS Lambda 承載 MCP 伺服器(使用 Streamable HTTP 傳送 JSON-RPC 2.0,並以 Server-Sent Events 格式包裝回應;這是 Amazon Quick 用戶端所需)及規則引擎。界限明確的操作會把規則值繫結為參數,並轉換成集合式 SQL。自然語言不會進入查詢層。
Amazon API Gateway HTTP API 作為入口,並以 Amazon Cognito 支援的 JSON Web Token(JWT)授權器保護。系統沒有未經驗證的路由。
Amazon Cognito 透過雙方流程(用戶端憑證)發出 OAuth 權杖。用戶端密鑰會在註冊時從 Amazon Cognito 讀取,不會寫入磁碟。
Amazon Bedrock 只支援探索流程:使用 Amazon Titan Text Embeddings V2(amazon.titan-embed-text-v2:0)按語義相似度排序,並透過跨區域推論設定檔呼叫 Anthropic Claude Sonnet 5,評估條款內容。正式合規判定不會參考它。Amazon Bedrock 模型(包括 Amazon Titan Text Embeddings V2 和 Anthropic Claude Sonnet 5)的供應情況因 AWS 區域而異,部署前請確認你的區域支援這些模型。
Amazon Quick Sight 透過 VPC 連線連接 Aurora,並呈現完整調查結果表格。使用者可按掃描批次及嚴重程度篩選,而每列已包含為判定辯護所需的所有欄位。
不可妥協的設計原則
- 規則是資料。法律有變,只需修改規則表的一列。引擎不包含司法管轄區專屬分支。
- 自然語言不會進入 SQL。運算子只會選用固定 SQL 範本,規則值則繫結為參數。
- 先用確定性邏輯判定,再考慮 AI。合規掃描以數值比較作答,不會呼叫模型。
- 完整性依靠精確篩選,向量只用於排序。相似度不會決定紀錄是否納入。
- 回執由系統計算,不靠人手填寫。掃描提交前必須驗證不變條件。
- 明確列出無法讀取的文件,不得略過。每份租約必須且只可歸入一個類別。
- 調查結果只可新增,不可修改或刪除。程式碼中不存在針對調查結果的 UPDATE 或 DELETE 路徑。
把負責摘要的模型視為不可信的呈現層
有一項設計值得獨立説明,因為它可能與一般做法不同:為聊天模型改述內容時仍能保留資訊,預先加入工程防護措施。
決策流程不使用模型,但交付結果時再次使用模型,便會在流程末端重新引入風險。我們實際觀察到:
- 模型刪去了限定語。改述時,模型移除了 ILLUSTRATIVE 引文標記,並把虛構的引文説成法例條文。
- 模型以樣本推斷整體。看到 20 列預覽資料後,模型推斷出整個紀錄範圍都適用、但資料中根本不存在的數值區間。
以下三種做法可以應對這些問題:
- 把限定語寫成不可剝除的方括號後綴,並在多個資料層重複標示;不要把它們放在開首,當作容易被移除的中繼資料。
- 提供足以讓模型輕易如實作答的資料。先對每筆紀錄計算實際彙總,再交給模型。模型取得真實數字後,便不必從樣本中猜測。
- 在多個結構層重複標示模式(欄位、字串、摘要),確保改述後至少仍有一處保留標示。
原則是:資料內容中的防護措施有多可靠,取決於它能否經改述後仍然保留。
部署及執行範例
完整的參考實作已在 GitHub 公開。套件附有合成資料(不含真實客戶租約資料)、確定性的語料生成程式,以及針對已部署堆疊執行的驗收測試。
先決條件
部署前,請確認你已準備好:
- AWS 帳戶已啟用 Amazon Bedrock 模型存取權,可使用 Amazon Titan Text Embeddings V2 及 Anthropic Claude Sonnet 5,並於美國東部(維珍尼亞北部)區域(us-east-1)提供。
- 已安裝並設定憑證的 AWS Command Line Interface(AWS CLI)v2(執行
aws sts get-caller-identity應能成功)。 - Python 3.12。
- AWS Cloud Development Kit(AWS CDK)CLI 需要 Node.js 24。mise 為選用工具,只用來安裝 Node.js 24;你可自行選擇任何方法安裝 Node.js 24。Node.js 18 已結束支援,不再適用於 CDK。
步驟 1:複製程式碼儲存庫
複製範例儲存庫,並設定 Python 環境:
git clone https://github.com/aws-samples/sample-quick-adjudicated-query.git
cd sample-quick-adjudicated-query
python3 -m venv .venv && .venv/bin/pip install -q -r requirements.txt
步驟 2:部署基礎設施
如尚未執行過 CDK bootstrap,請先執行,然後部署堆疊。Aurora 通常約需 11 分鐘完成佈建;實際時間因帳戶及區域而異。
eval "$(mise env -s zsh)"
export CDK_DEFAULT_ACCOUNT=$(aws sts get-caller-identity --query Account --output text)
npx aws-cdk@2.261.0 bootstrap aws://$CDK_DEFAULT_ACCOUNT/us-east-1
npx aws-cdk@2.261.0 deploy --outputs-file outputs.json
CDK 版本固定為 2.261.0,以符合 requirements.txt 的要求。堆疊會部署:
- Amazon Cognito(2LO 用戶端)。
- 具備 JWT 授權器的 Amazon API Gateway。
- AWS Lambda(MCP 伺服器 + 規則引擎)。
- Amazon Aurora Serverless v2。
- Amazon Quick Sight 網絡設定。
步驟 3:載入種子資料並驗證
請依次執行遷移、語料生成、資料匯入及 Amazon Quick Sight 設定指令碼:
PY=.venv/bin/python
$PY db/migrate.py          # schema, rulebook, views (7 checks)
$PY gen_corpus.py          # deterministic corpus + manifest
$PY ingest.py              # load + embed (timing varies by environment)
$PY setup_dashboard.py     # Quick Sight wiring
$PY acceptance.py          # 28 checks against the live stack
語料生成具有確定性,因此重建堆疊會產生完全相同的結果。
步驟 4:在 Amazon Quick 註冊 MCP 整合
Amazon Quick 會在註冊時擷取工具清單。若有新工具或工具改名,Amazon Quick 不會自動更新,必須刪除並重新建立整合。單獨部署 Lambda 並不足夠。
請從部署輸出列印註冊所需資料:
python3 - <<'PY'
import json
o = json.load(open('outputs.json'))['QuickPocStack']
for k in ('McpUrl', 'TokenEndpoint', 'ClientId', 'Scope'):
    print('%-14s %s' % (k, o[k]))
PY
取得用戶端密鑰(每次都從 Amazon Cognito 讀取,不會寫入磁碟)。請使用輸出中 Issuer URL 所列的使用者集區 ID:
aws cognito-idp describe-user-pool-client \
    --user-pool-id <UserPoolId> \
    --client-id <ClientId> \
    --query UserPoolClient.ClientSecret --output text
然後在 Amazon Quick 中前往:Connectors > Create for your team > Model Context Protocol。先刪除任何現有項目,再使用這些值建立新項目(OAuth 用戶端憑證/2LO)。請直接把用戶端密鑰輸入 Amazon Quick,不要放進檔案或 Shell 變數。
步驟 5:驗證整合
請按以下次序端到端驗證部署:
$PY show_payload.py check_connection   # transport alive
$PY acceptance.py                      # 28/28 checks
驗收測試套件可證明伺服器運作正常。下一節會帶你體驗 Amazon Quick 聊天介面,確認 Amazon Quick 能選用正確工具。
實際操作流程
堆疊部署及驗證完成後,你便可在 Amazon Quick 聊天介面執行合規掃描,並檢視結果。
提出合規問題
在 Amazon Quick 聊天介面輸入:「哪些德州租約違反滯納金上限?請使用 01/01/2026 生效的規則。」
Amazon Quick 會識別這是合規掃描,並選用 sweep_compliance 工具。工具會按照指定日期生效的規則,詳盡查核紀錄範圍內每一份德州租約。判定過程不會使用模型。
Amazon Quick 會敍述結構化結果。圖 2 顯示聊天回應:表格列出少量違規調查結果樣本,以計數呈現完整性回執,附上合成資料提示,並連結至完整儀錶板。
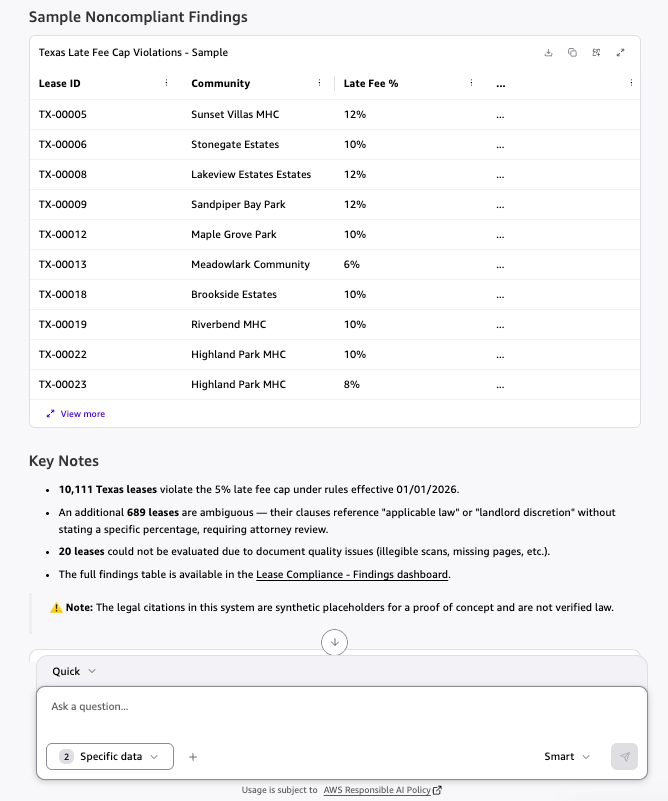
圖 2:Amazon Quick 聊天回應中的完整性回執及調查結果樣本
回應會以計數列出違規調查結果樣本及完整性回執:10,111 項違規、689 項含糊,以及 20 項無法讀取的紀錄。回應亦附有合成資料提示及 Amazon Quick Sight 儀錶板連結。系統刻意不在聊天介面中顯示全部 10,111 列。
請核對不變條件以驗證完整性回執:合規、違規、含糊及無法讀取的數量總和,應等於已掃描的紀錄總數。在此例中,各項數量合計等於德州租約總數,證明每筆紀錄都恰好歸入一個類別。
在儀錶板檢視完整紀錄範圍
按聊天回應中的儀錶板連結,開啟 Amazon Quick Sight 儀錶板。圖 3 顯示調查結果分頁:掃描中的每個租約與規則組合均各佔一列,並附有完整證據鏈。
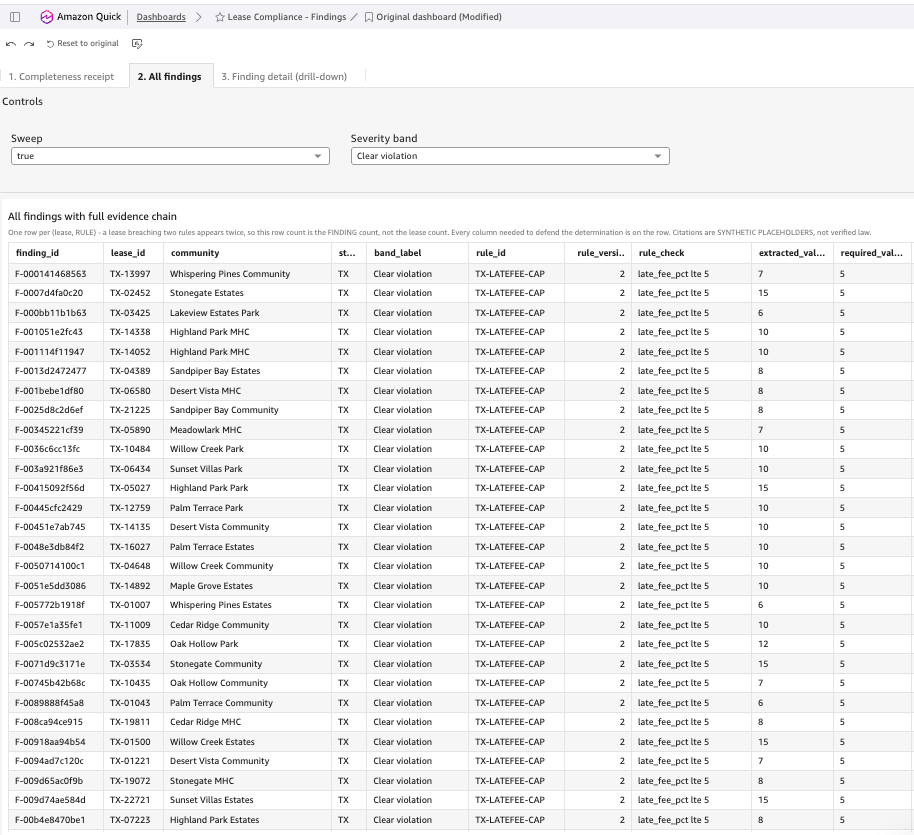
圖 3:Amazon Quick Sight 儀錶板列出掃描中的每項調查結果
儀錶板會逐列顯示掃描中的所有調查結果,每列對應一個租約與規則組合。使用嚴重程度篩選器找出違規項目。每列均包含租約 ID、觸發的規則、擷取值及預期值。按規則排序可將相關違規歸在一起,並找出整個物業組閤中的模式。
深入查看單項調查結果
選取一列便可開啟調查結果詳情。圖 4 展示單項調查結果:一側是租約中的原文條款,另一側是觸發的規則,包括規則版本、引文及比較值。
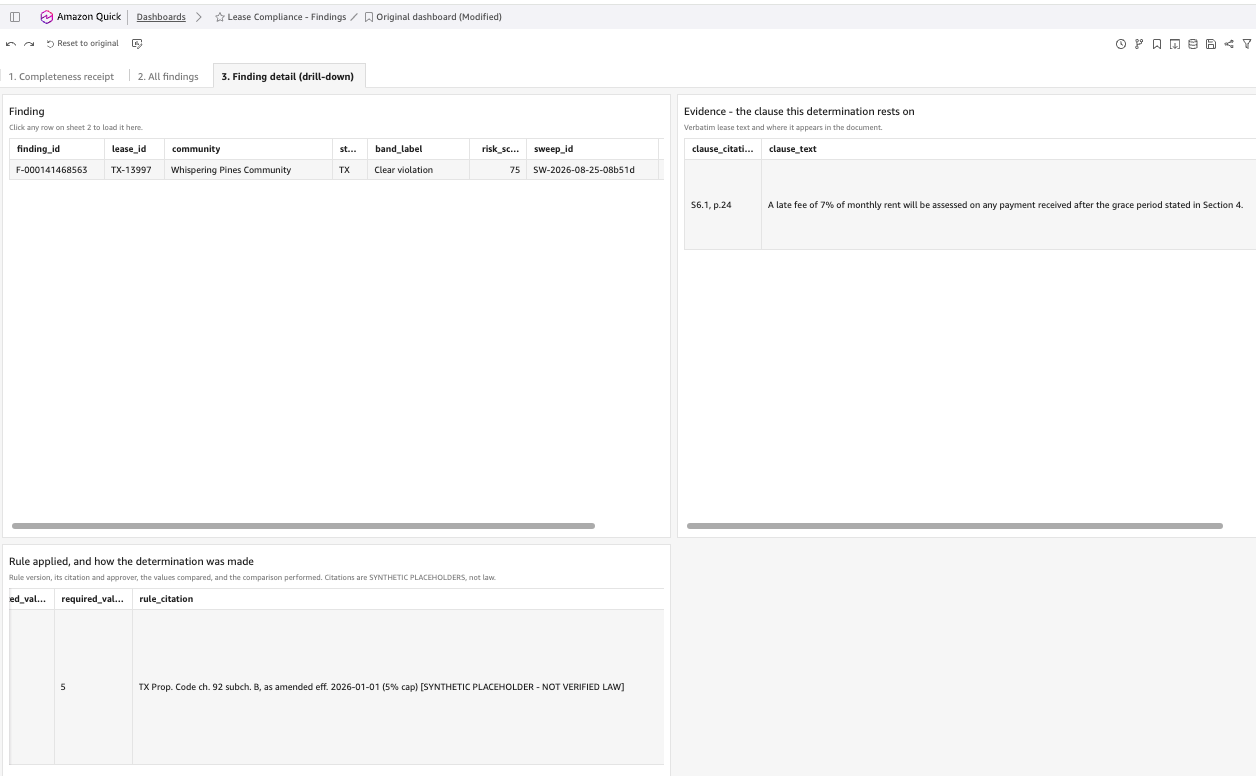
圖 4:調查結果詳情,同時顯示租約條款及觸發的規則
這就是實際的可辯護性。調查結果列出擷取值(7% 滯納金)、規定值(5% 上限)及規則引文(TX Prop. Code ch. 92 subch. B,修訂後於 2026-01-01 生效)。租約原文條款亦一併列出,毋須事後還原。
測試其他路由
請測試其餘操作,確認 Amazon Quick 能轉送至正確工具:
- 「找出德州看起來像免責條款的租約條款。」(應呼叫
explore_clauses)。 - 「如果德州滯納金上限降至 3%,會怎樣?」(應呼叫
simulate_rule_change)。
清理
完成後,請刪除整個堆疊,以免繼續產生費用:
npx aws-cdk@2.261.0 destroyAurora Serverless v2 可縮減至 0 個 Aurora Capacity Units(ACU),並在閒置一段時間後自動暫停(詳見 Amazon Aurora 定價)。此範例刻意設定較低但非零的最低容量,因為叢集暫停後,工作階段的第一個問題會有恢復延遲。部署時不會建立 NAT 閘道。
如果你打算日後再使用此堆疊,但希望在工作階段之間減低成本,可將 serverless_v2_min_capacity=0 設定於 infra/stack.py,然後重新部署,以啟用縮減至零及自動暫停。叢集暫停後首次查詢預計會有短暫恢復延遲。語料具有確定性,因此即使完整刪除並重新部署堆疊,結果仍會完全相同。
安全考量
這種模式是為合規工作而設,因此安全性是設計的一部分,並非事後補上的功能。範例採用以下做法;改作他用前,請逐項按自身要求審視。
- 只允許已驗證的存取。Amazon Quick 發出的每項請求都會經過 Amazon API Gateway HTTP API 才到達 MCP 伺服器,而該 API 由 Amazon Cognito 支援的 JSON Web Token(JWT)授權器保護。系統沒有未經驗證的路由;雙方 OAuth 流程(用戶端憑證)簽發的是短效權杖,而非長期密鑰。
- 妥善處理密鑰。Amazon Cognito 用戶端密鑰在註冊時讀取,不會寫入磁碟或提交至原始碼管理。只應將密鑰存放在 Amazon Quick 連接器設定中,並按日常安排定期輪換。
- 模型存取遵循最低權限原則。AWS Lambda 執行角色只允許對範例使用的特定 Amazon Titan Text Embeddings V2 及 Anthropic Claude Sonnet 5 模型 ARN 執行 Amazon Bedrock InvokeModel,不會使用涵蓋所有模型的萬用權限。你自行建置時,也應以相同方式設定 AWS Identity and Access Management(IAM)權限。
- 隔離資料網絡路徑。Amazon Quick Sight 透過 VPC 連線而非公開端點存取 Amazon Aurora Serverless v2;資料庫安全羣組亦只允許預期來源連線。請勿讓資料存放區暴露於公用互聯網。
- 查詢流程不接受自然語言。規則引擎只會按固定的「運算子至範本」對照表組合 SQL,並把規則值繫結為參數,從而消除模型撰寫查詢可能造成的注入風險。這既是安全保障,也是正確性保障。
- 調查結果可供審計,且只可追加。調查結果只能追加;程式碼中沒有 UPDATE 或 DELETE 路徑,因此合規紀錄不會在事後被悄悄篡改。每項判定都保留證據鏈,供日後審查。
- 合成資料的界限。範例附有合成租約資料,以及清楚標示為佔位內容的規則和引文。使用真實紀錄前,請先完成機構內的資料分類、存取審查,以及所有規則內容的法律驗證。
- 記錄掃描的人員歸屬。Amazon Quick 透過雙方流程(用戶端憑證)以機器對機器方式向 MCP 伺服器驗證身份,因此權杖識別的是 Amazon Quick 應用程式,而非在聊天介面提問的個別使用者。引擎會記錄判定內容、規則版本、證據、方法及日期,但不會收到可與調查結果一併儲存的終端使用者身份。要滿足可辯護性中「由誰執行」的要求,需依靠 Amazon Quick 審計層記錄哪位使用者執行了哪項聊天操作。將掃描 ID 和時間戳記與該記錄對照,便可追溯至個別人員。如果你需要在合規資料存放區本身記錄歸屬,便要將終端使用者 ID 從 Amazon Quick 傳入工具呼叫,並儲存在掃描列中。如此一來,調查結果便會一併記錄「由誰執行」,而非只由 Amazon Quick 審計層保存。
何時適合使用這種模式
以下情況均適用 Adjudicated Query 模式:
- 漏掉一筆紀錄會帶來法律責任,並非小小不便。
- 數月後,未曾參與處理的人可能會質疑結果。
- 規則由外部機構制定,並按其自身時間表更改。
- 紀錄集合可以逐一列出(你能列出問題涵蓋的每筆紀錄)。
這些特點涵蓋許多範疇,例如租約合規、保險索償裁定、制裁名單篩查、出口管制、臨牀試驗方案監察、建築規例檢查、財務報告控制測試及資格核實。
如果合理答案已足夠,而且使用者可以重新提問,RAG 會是較簡單的選擇。若團隊能核實生成的查詢,並接受偶爾出錯,Text-to-SQL 亦很適合。若負責任的使用者接受只用儀錶板、不設對話介面,可直接考慮規則引擎加 BI:同樣能提供完整性保證,成本更低。
何時不應採用這種模式
這種模式架構較繁重:需要規則引擎、界限明確的操作介面,以及完整性回執。只有問題本身合適,這些機制才物有所值;用在不合適的問題上,只會增加成本,無助提升信任。以下三種情況應避免採用。
- 規則並非真正確定性。若合規條件是清晰的比較,例如費用小於或等於上限,或通知期大於或等於指定日數,這種模式便適用。若判斷涉及真正的主觀裁量,例如條款是否過度苛刻,或披露是否充分,把問題硬套進這種模式,只會將主觀性藏在規則編寫中,令結果看起來精確,實際卻不然。遇到這類判定,應讓真人參與,不要把它包裝成確定性判定。
- 問題不要求完整性。如果使用者只想看幾個代表性例子,或只是探索而非作出裁定,完整性回執便是多餘的開銷,提供的保證亦非使用者所需。這類問題用 RAG 會是更簡單、合適的做法。
- 紀錄範圍本身含糊不清。回執可以證明你已涵蓋紀錄範圍內每筆資料,但不能證明該範圍本身是否正確。如果「所有德州租約」的定義本身仍有爭議,這項保證只會對錯誤的分母提供精確答案。依賴回執前,請確保能以精確且可辯護的條件劃定紀錄範圍。
總結
本文介紹了 Adjudicated Query 模式,並示範如何透過 Amazon Quick 對話介面,提供可證明完整且可辯護的合規答案。這種模式將界限明確的 MCP 操作介面與確定性規則引擎結合:模型負責轉換問題及敍述結果,但不會觸及產生完整性保證的判定。
部署範例堆疊、在 Amazon Quick 聊天介面提出合規問題,再透過 Amazon Quick Sight 儀錶板追查結果,你便能端到端體驗整個模式。完整性回執交代每筆紀錄,調查結果附有完整證據鏈,而分開呈現的兩個介面能確保改述過程不會削弱完整性保證。
如要開始使用,請複製範例儲存庫、部署堆疊、在 Amazon Quick 註冊 MCP 整合,然後試着提出第一個合規問題。
相關資源
- Amazon Quick
- Amazon Bedrock
- Amazon Aurora Serverless v2
- Model Context Protocol(MCP)
- GitHub 範例儲存庫
- 相關內容
- 使用 Amazon Quick Suite 和 Amazon Bedrock AgentCore 建立智能合約管理方案
- AWS 機器學習部落格
- AWS 架構部落格
作者簡介

Anand Komandooru
Anand 是 AWS Well-Architected Solutions Innovation 團隊的首席解決方案架構師,擁有逾 20 年軟件開發經驗,並協助客戶設計及交付雲原生和 AI 應用程式。工作以外,他會在 AWS Builder Center 撰寫 AI 架構模式相關文章,亦喜歡與家人相聚、音樂、烹飪及大自然。
來源:AWS Machine Learning Blog · aws.amazon.com