Standard Bank Group 如何自動化生成式 AI 風險評估
How Standard Bank Group automates AI risk assessment for generative AI
Standard Bank Group 與 AWS Professional Services 合作,在 AWS 上部署生成式 AI 風險評估流程,依據國際 AI 標準及銀行內部政策檢查每個應用案例並提供審批證據。
文章拆解了如何把既有銀行政策轉成可重複執行的檢查,並將每項風險結果追溯至證據與政策條文。
本文由 AWS 的 Tala Qraitem 與 Standard Bank Group 的 Jörg Fischer 合著
制定人工智能政策是一回事;逐個使用案例證明人工智能系統遵循該政策,則是另一回事。每新增一個生成式 AI 應用程式,就多一個需要證明符合政策的系統。團隊現在只需數天便能建立一個應用程式,但每個應用程式在推出予客戶或員工使用前,仍須獲風險委員會批准。如果審批取決於審閲人員閲讀文件並手動測試系統,管治便會成為整個流程中最慢的一環。
Standard Bank Group 選擇自動化這項舉證工作。在 AWS Professional Services 的協助下,該銀行部署了一套自動評估機制,按照國際 AI 標準及自身政策,為每個生成式 AI 使用案例評分。評估會產生報告和儀錶板,顯示哪些措施已落實、哪些運作良好,以及哪些仍需降低風險。本文説明評估如何在 AWS 上執行,以及 Standard Bank Group 從首次評估中學到甚麼。
使用現有框架管治 AI
Standard Bank Group 不需要制定新的 AI 政策。與大多數大型銀行一樣,該行已建立成熟的模型風險管理實務,涵蓋可解釋性和公平性等議題;亦有變更風險流程,在每個新使用案例正式推出前,按其風險級別進行評估。
生成式 AI 增加了複雜性,因為模型和工具每三至六個月便會改變,但每個使用案例仍須達到同樣嚴格的保安及合規標準。
「在 Standard Bank,這項評估展示了我們如何與 AWS 合作,將智能化、自動化的風險管理融入 AI 發展進程,讓我們加快創造具實質意義的商業價值,同時維持銀行業所要求的信任和管控。我們相信,負責任的 AI 並非要拖慢創新,而是讓創新得以充滿信心地建立和擴展。」
— Jörg Fischer,Standard Bank Group 集團資訊及人工智能總監
目標是自動收集證據並進行測試,然後將結果納入 Standard Bank Group 現有的審批關卡。審閲和批准仍由風險委員會負責,但現在委員會會根據一致的證據作出每項決定,而這些證據均以相同方式收集,適用於不同使用案例。
評估如何運作
圖 1 説明評估的各個組件如何在 Standard Bank Group 的 AWS 帳戶中配合運作,涵蓋從資料接收到評估,再到產生報告的整個流程。
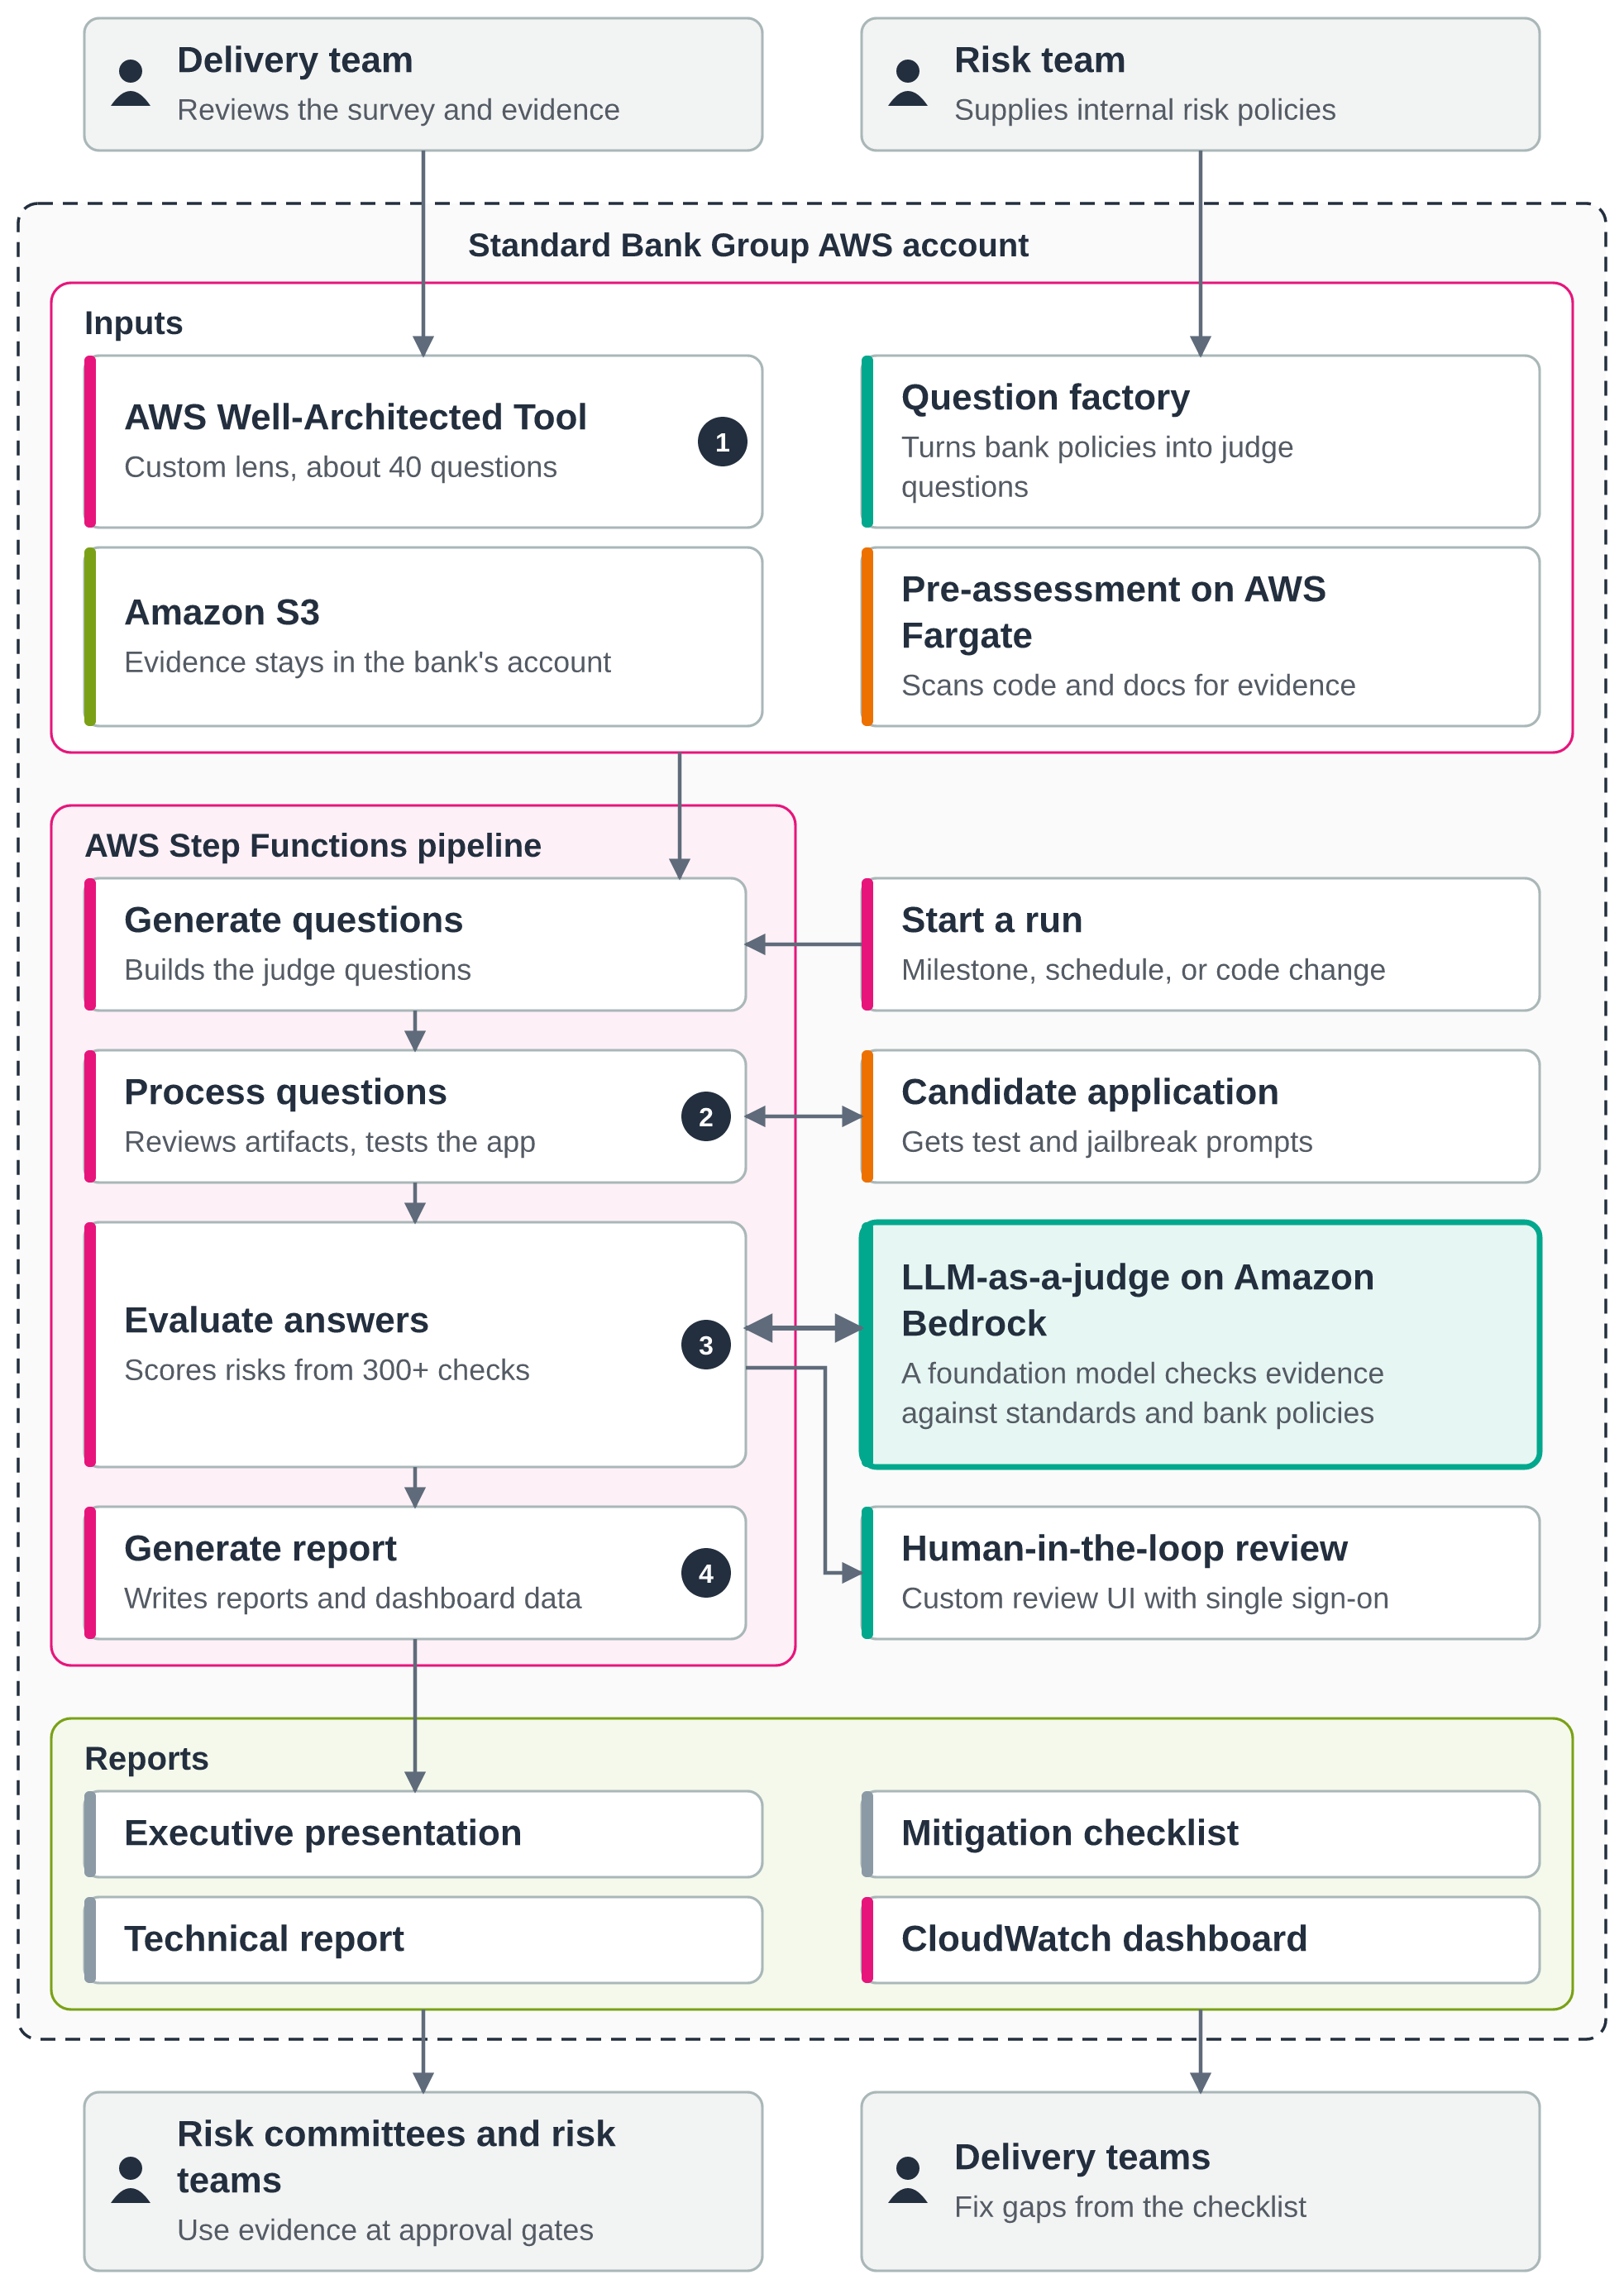
圖 1:Standard Bank Group 的 AWS 帳戶內的評估流程,從資料接收到評估,再到產生報告
評估完全在 Standard Bank Group 自己的 AWS 帳戶中執行。文件、程式碼和測試結果均保存在當中的 Amazon Simple Storage Service (Amazon S3) 儲存貯體。AWS Well-Architected Tool 負責處理資料接收,AWS Step Functions 負責編排流程,而 Amazon Bedrock 上的基礎模型則負責評估證據。評估採用一種稱為 LLM-as-a-judge 的技術,由大型語言模型按照既定準則核對證據。
透過 Amazon Bedrock,Standard Bank Group 可以使用基礎模型,同時無須離開其在 AWS 上既有的控制措施範圍。銀行透過 AWS Identity and Access Management (IAM) 控制模型的存取權限,做法與管理其他 AWS 工作負載相同。Amazon Bedrock 不會與模型供應商分享銀行的提示詞或模型輸出,也不會使用這些內容訓練模型。由於 Amazon Bedrock 透過單一 API 提供多種基礎模型,團隊只需更改設定,便可改用較新的評審模型,無須重建整個流程。
每次評估分為四個步驟。首兩個步驟中,預先評估 Agent 會收集有關使用案例的證據,然後由評估流程檢視證據,並直接測試應用程式。第三步會根據控制措施評估這些證據。第四步會以標準的預設格式總結結果,並交給負責採取行動的人員。
第 1 步:預先評估 Agent 收集證據
Well-Architected Tool 中的自訂 Lens 包含約 40 條問題,每條問題均涵蓋一項風險事件,例如技術文件不完整或缺乏足夠的人為監督。交付團隊不再需要從頭填寫。預先評估 Agent 在 AWS Fargate 上執行,會掃描使用案例的程式碼儲存庫及文件,將相關檔案對應至各條問題,並預先填寫 Lens 的答案及證據連結。交付團隊之後會檢視答案、修正錯誤,並補上 Agent 找不到的證據。
第 2 步:評估流程檢視資料並測試應用程式
評估流程會使用四類證據。
- 系統文件,説明應用程式的設計、建置及評估方式。
- 政策文件,列明職責、責任及事故處理等程序。
- 原始碼及系統提示詞,顯示控制措施的實施方式。
- 對應用程式進行即時呼叫,瞭解其實際運作情況。
對於文件及程式碼,評估流程會檢查每項資料是否包含其對應控制措施所要求的內容。每項控制措施均來自國際 AI 標準或框架,或 Standard Bank Group 自身的政策。例如,事故處理程序必須説明如何通報事故。
進行即時測試時,評估流程會透過應用程式的 AWS Lambda 函數或 API 呼叫應用程式。交付團隊會提供一般用戶可能提出的問題。評估流程會加入一組內置的越獄嘗試及離題問題,而應用程式預期會拒絕回答。評估流程亦會以原文及改寫形式多次傳送相同提示詞,並使用 Amazon Bedrock 上的嵌入模型檢查答案的含義是否一致。如果團隊提供預期答案,評估流程便會衡量回覆與預期答案的吻合程度。每個回覆都會儲存在 Amazon S3,讓審核人員查看應用程式實際產生的內容。
第 3 步:使用 LLM-as-a-judge 對照標準進行評估
在這個步驟中,Amazon Bedrock 上的基礎模型會擔任評審。評估會直接使用模型,不作微調或自訂。(模型是否可用因 AWS 區域而異,因此部署前請查看各區域支援的模型。)對於每條問題,模型會檢查資料及應用程式回覆中是否包含特定證據,並回答「是」或「否」。
每項檢查均對應一項國際標準或框架中有關 AI 管理、AI 風險或 AI 安全的控制措施。Standard Bank Group 亦根據自身標準自訂評估範圍,加入自行編寫的評審問題,使檢查總數超過 300 項。以下表格列出檢查涵蓋的 AWS 負責任 AI 八個範疇:
| 範疇 | 評估內容 |
| 真確性與穩健性 | 即使遇到意料之外或對抗性輸入,仍能產生正確輸出 |
| 私隱與安全 | 適當收集、使用和保護資料及模型 |
| 透明度 | 提供資訊,協助持份者就如何使用 AI 系統作出知情選擇 |
| 公平性 | 考慮對不同持份者羣體的影響 |
| 安全性 | 防止產生有害輸出及遭人濫用 |
| 可控性 | 監察及引導系統行為的機制 |
| 管治 | AI 供應鏈各環節的最佳實務,包括供應商及部署者 |
| 可解釋性 | 理解及評估系統輸出的方法 |
每項風險均會獲得一個可能性評分、一個顯示模型未能找到所需證據比例的分數,以及一個由銀行風險團隊可調整的固定嚴重程度級別。這些項目合併後會產生由「非常低」至「嚴重」的評級。每項缺失的證據均對應一項具體的緩解措施,以及相關標準或政策中的條文。風險主任之後可追溯任何調查結果的來源,以便向監管機構解釋相關決策。圖 2 展示一項缺失證據如何經過此流程,從證據要求到建議修正措施逐步追溯。
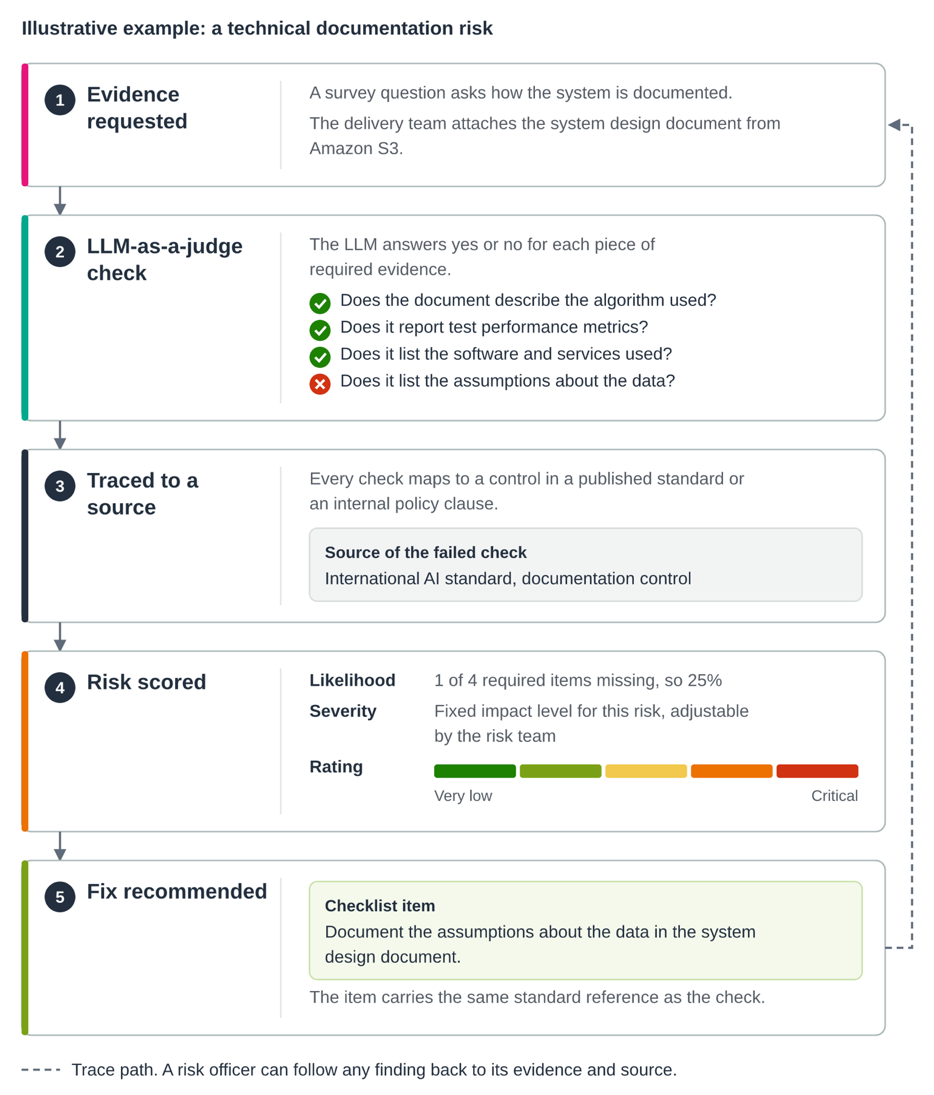
圖 2:如何追溯一項調查結果,從證據到修正措施
Standard Bank Group 透過兩種方式保障及核查評估輸出。每次與 AI 模型互動均受 Amazon Bedrock Guardrails 保護,確保符合銀行既定的安全及負責任 AI 標準。評估所發出的模型呼叫會經過與銀行在 AWS 帳戶中為 AI 工作負載採用的相同防護措施。這些防護措施會篩查有害內容及操控模型的企圖。
評估的設計亦讓人能夠核查其輸出。流程不會要求模型提供開放式意見,而是提出範圍明確的是非題,每道題目均按照特定控制措施措辭。風險團隊可查閲一套固定公式,瞭解如何將答案轉換為分數。每次評估均會執行多次,以量度答案的一致程度;任何不一致的調查結果都會在審核介面中標示。系統會連同每項判斷的相關證據一併儲存,讓審核人員及核數師追溯得出判斷的過程。
第 4 步:為不同受眾提供報告
流程會以標準格式概述結果,並以高層簡報、緩解措施清單、詳細技術報告,以及 Amazon CloudWatch 儀錶板的形式提供;儀錶板會追蹤不同使用案例的評分隨時間變化的情況。在作出關卡決策前,審核人員會透過支援單一登入的自訂審核介面確認調查結果。他們可在介面中新增使用案例、檢視問題、附上業務理據修訂答案,以及改寫輸出內容。
評估會就各項控制措施提供證據,但不會認證任何法規的合規情況;Standard Bank Group 仍須自行負責作出監管方面的判定。
根據 Standard Bank Group 自身規則進行測試
國際標準為每個使用案例提供共同基準,但銀行的風險委員會會根據自身政策審批使用案例。問題工廠透過內部文件生成額外的評審問題,解決這個問題。Standard Bank Group 的風險團隊利用這項工具,將內部政策轉化為適用於每個使用案例的檢查項目。
由於這些檢查項目直接根據政策措辭制定,政策一有變更,測試也會隨之更新。此後每次評估都會自動套用更新後的規則,大幅減少風險團隊的人工修改工作。
「大多數機構把政策視為需要閲讀的文件。Standard Bank Group 則把政策視為可以執行的內容。每條規則都成為針對實際運行系統執行的檢查項目後,政策更新便不再只是一份備忘錄,而會成為一項測試。這從根本上改變了銀行負責任地擴展 AI 的速度。」
— Sri Elaprolu,AWS Frontier AI Science & Engineering 總監
融入使用案例生命週期
這項評估涵蓋使用案例生命週期的三個階段。在概念驗證階段,評估屬於選用項目,讓團隊及早了解潛在缺口。在建置階段,評估則成為必須項目,審批關卡會以評估結果作為正式證據。目前,這項評估在 Standard Bank Group 的生產環境中執行,在使用案例正式推出前進行評估。接駁正式工作負載後,評估會按計劃重新執行,或在程式碼或設定有變更時重新執行,確保推出後的證據仍然最新。銀行團隊已可透過中央系統自行啟動評估;使用案例會在同一個工作流程中,由提交一路進入評估。
對金融機構的意義
在 Standard Bank Group,這項評估把傳統上需時兩星期的人工審核,縮短至約兩小時便可生成全面的風險報告;六次評估均展示了這項成果。補救措施實施後,使用案例的風險評分亦提升了14%。這有助加強負責任的 AI 管治、減少合規瓶頸,並縮短由評估到投入生產的時間。
這種做法可惠及三類參與 AI 使用案例審批的人士:
- 風險及合規主管可取得格式一致、適用於每個使用案例的證據,並可追溯至已發布的標準或內部政策條文。可從現行採用的框架着手;Standard Bank Group 便以既有的風險流程和審批關卡作為起點。
- 交付團隊可在概念驗證階段瞭解需要修正之處,此時作出修改的成本最低,而不用等到審批關卡才遭拒。
- 高管可以擴大 AI 項目組合,而不必按相同比例增加審核工作量。
「要在企業內大規模採用 AI,必須建立信任,無論是在內部還是面對客戶皆然。這項評估對我們的產品團隊至關重要,讓他們能證明自己正在建構符合企業級要求、並與我們自身及行業最佳實踐一致的解決方案。」
— Duncan Macdonald,Standard Bank Group 首席技術官
由審批關卡邁向持續保障
銀行設計審批關卡時,系統一年只會變更數次。生成式 AI 應用程式則會隨着每次提示詞更新、模型版本更新及新增數據來源而改變。隨着它們承擔更多自主任務,需要提供證據的決策數目不斷增加。單靠增加審核人手,無法跟上這種變化速度。
Standard Bank Group 的做法展現了另一種運作模式。當政策轉化為測試,證據亦會自動收集,管治便不再是交付末端的一個檢查關卡,而是融入系統本身。組閤中的每個 AI 應用程式都可備有一份最新且可供審計的紀錄,説明其如何符合銀行標準;每當程式碼或設定有所變更,紀錄便會更新。風險團隊可將時間用於需要作出判斷的個案及政策設計,而銀行亦可向監管機構展示與自身決策所依據相同的證據。
同一基礎亦可進一步擴展。持續重新評估可確保系統推出後,證據仍與不斷變更的程式碼庫保持一致。新規例可一次轉化為檢查項目,並套用至所有應用個案。匯總評分讓董事會全面掌握企業層面的 AI 風險,而非只看到一系列個別審查結果。
對任何正在擴大 AI 應用規模的機構而言,值得提出的問題是:其政策有多少曾在運行中的系統上接受測試。如欲瞭解 AWS Professional Services 如何協助貴機構自動化 AI 風險評估,請聯絡 AWS 帳戶團隊。如欲進一步瞭解如何在 AWS 上以負責任的方式開發 AI,請瀏覽 AWS 上的負責任 AI。
關於作者

Tala Qraitem
Tala 是 AWS Professional Services 的資深安全顧問,協助金融機構安全地將 AI 系統投入實際應用,方法是把監管規定及內部政策轉化為風險團隊可測試的控制措施。Tala 主導了與 Standard Bank Group 合作的負責任 AI 工作項目,並負責本文所述評估能力的安全工作。Tala 與銀行的風險及交付團隊合作,把評估流程納入銀行審批新 AI 應用個案的程序。

Jörg Fischer
Jörg 是 Standard Bank Group 的集團資訊及 AI 總監,同時負責遍及 20 個國家的集團房地產服務。自 1997 年加入銀行以來,他曾在財務、科技、營運及共享服務領域擔任高級職務。他主導過多項變革計劃,包括實施新的核心銀行系統及整合處理中心。Jörg 是南非特許會計師,並於 2023 South African CIO Awards 獲選年度 CIO。
來源:AWS Machine Learning Blog · aws.amazon.com