Claude Platform on AWS 多環境存取實作指南
Implementing Multi-Environment Access for Claude Platform on AWS
AWS Machine Learning Blog 提供 Claude Platform on AWS 多環境存取指南,示範為 AWS 工作負載、開發者筆電及外部環境配置推理存取。
文章按 AWS 工作負載、開發者筆電與外部環境,示範 cross-account SigV4、workspace-scoped API key 和 OIDC federation 如何配置,並維持 workspace 隔離。
你需要在三種環境中使用 AWS 上的 Claude Platform(CPonAWS)進行推理:AWS 上的正式環境工作負載、供開發者本機迭代的筆記簿電腦,以及其他雲端供應商或本地 CI/CD(持續整合與持續交付)pipeline 中的外部服務。各環境的驗證需求各有不同,但都應共用同一個訂閲,並在工作區層級隔離正式與開發流量。若組織有更多環境,可為每個團隊或工作負載建立獨立工作區,並為每個工作區重複跨帳戶角色設定。
本文會逐步帶你完成整套設定:在組織內部署專用 AI Services 帳戶,並為 AWS 工作負載設定跨帳戶 SigV4;為開發者產生工作區範圍的 API key;以及為外部環境設定 OIDC 聯合身分。每個步驟都附有 CLI 命令、主控台操作指示或程式碼片段。如果你正在評估哪種帳戶結構適合組織,或哪種驗證方式適用於你的工作負載,可參閲相關的架構模式和驗證方式文章。本文會承接上述決策,提供完整的逐步實作指引。
架構
專用 AI Services 帳戶模式會在組織內,將 CPonAWS 訂閲設於專用的 AI Services 關聯帳戶中。此帳戶負責管理訂閲、工作區、API key 和跨帳戶角色。工作負載帳戶不會直接操作訂閲,而是透過角色進入 AI Services 帳戶,發出推理呼叫。由此形成三類帳戶:負責付款的管理帳戶(billing 和治理)、託管 CPonAWS 訂閲和工作區的 AI Services 帳戶,以及透過跨帳戶角色使用推理服務的一個或多個工作負載帳戶,如下圖所示。
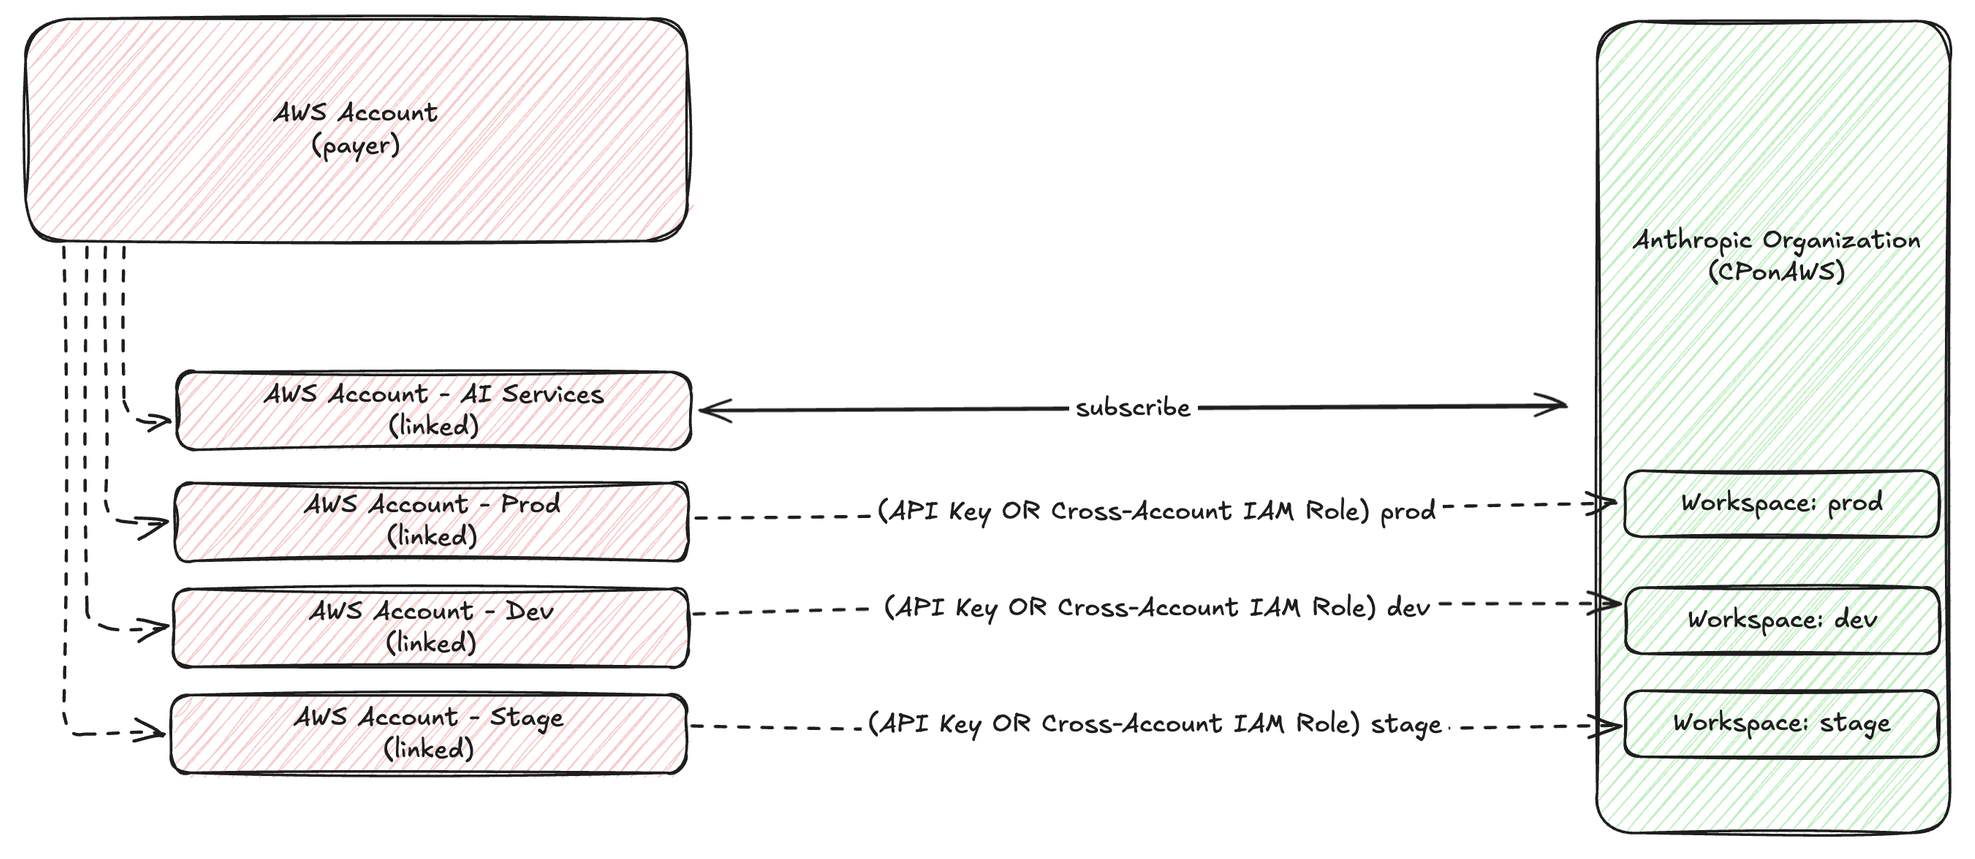
圖 1:採用專用 AI Services 帳戶的 Claude Platform on AWS 多帳戶拓撲
上圖顯示高階帳戶拓撲。下圖則顯示我們要建置的具體實作,包括 AWS Identity and Access Management(IAM)角色、存取路徑和工作區對應:
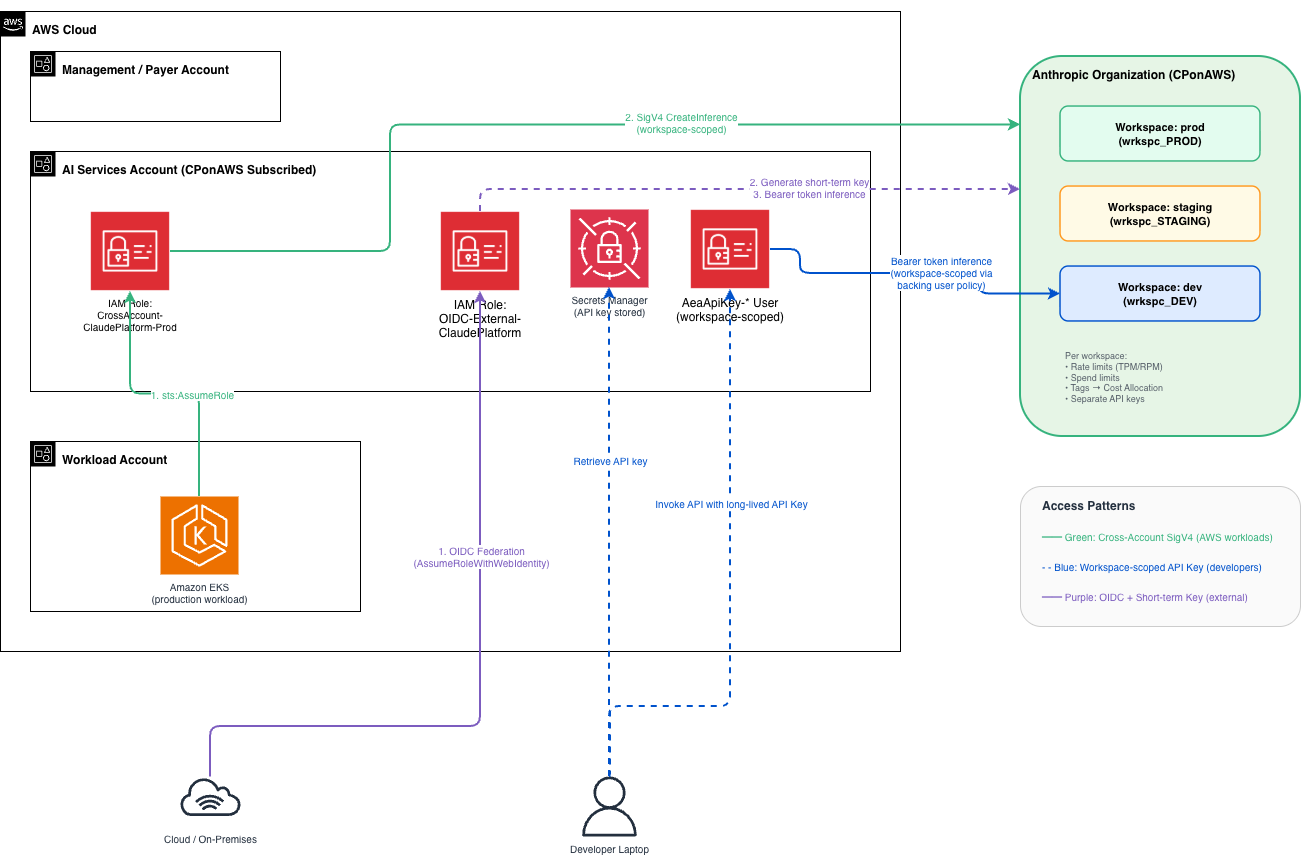
圖 2:本指南會實作的三種存取模式
我們會設定三種存取模式:
- AWS 工作負載帳戶透過跨帳戶 SigV4 存取:託管於工作負載帳戶中 Amazon Elastic Kubernetes Service(Amazon EKS)的 pod,會在 AI Services 帳戶中擔任一個角色,然後發出經 SigV4 簽署的推理呼叫。無須儲存 API key,也無須輪換密鑰。
- 開發者筆記簿電腦透過工作區範圍的 API key 存取:使用長期 API key,並將其限制在開發工作區。開發者可透過標準 Anthropic SDK 在本機使用。
- 外部工作負載透過 OpenID Connect(OIDC)聯合身分和短期 key 存取:AWS 以外託管的工作負載透過 OIDC 驗證並取得臨時 AWS 憑證,再產生短期 token 發出推理呼叫,不需要任何持久憑證。
先決條件
開始前,請確認你備有:
- AWS Organizations 中的機構,並具備以下項目:
- 一個付款(管理)帳戶。
- 一個用於 AI Services 訂閲的 AWS 關聯帳戶(將託管 CPonAWS 訂閲)。
- 一個用於託管工作負載的 AWS 關聯帳戶(例如「Prod」)。
- 已安裝並設定 AWS Command Line Interface(AWS CLI)v2,且兩個帳戶均已設好具名設定檔。
- Python 3.12 或以上版本,以及以下套件:anthropic[aws]、boto3、token-generator-for-aws-external-anthropic。
逐步指南
本指南分為四部分,每部分會設定架構中的一層:CPonAWS 訂閲和工作區結構、AWS 工作負載的跨帳戶 SigV4 存取、開發者使用的工作區範圍 API key,以及外部環境的 OIDC 聯合身分。請依次完成,因為每部分都會用到上一部分建立的資源。
佔位值參考
本指南會使用以下佔位值,請以實際值取代:
| 佔位值 | 説明 | 範例 |
YOUR_ORG_ID |
AWS Organizations ID | o-abc123def4 |
YOUR_REGION |
建立工作區的 AWS 區域 | us-east-1 |
AI_SERVICES_ACCOUNT_ID |
AI Services 帳戶的 AWS 帳戶 ID | 123456789012 |
WORKLOAD_ACCOUNT_ID |
工作負載帳戶的 AWS 帳戶 ID | 987654321098 |
WORKSPACE_PROD_ID |
Anthropic 正式環境工作區 ARN | wrkspc_01abc... |
WORKSPACE_DEV_ID |
Anthropic 開發工作區 ARN | wrkspc_02def... |
YOUR_OIDC_ISSUER |
OIDC 身分提供者 URL | accounts.google.com |
YOUR_WORKLOAD_IDENTITY_FILTER |
用於 OIDC 信任政策的 Subject claim 篩選條件 | system:serviceaccount:ns:sa |
第一部分:設定 AI Services 帳戶
按照在 AWS 上推出 Claude Platform指南,為 AI Services 帳戶訂閲 CPonAWS。完成訂閲後,建立兩個工作區,以隔離正式和開發流量:
- 在 AI Services 帳戶開啟 AWS Management Console,然後前往 Claude Platform on AWS。
- 前往存取權限,並以 Admin 身分登入。
- 在 Claude Console 中,選取左上角的下拉式選單,再選擇建立工作區。輸入名稱 production,然後選擇建立。
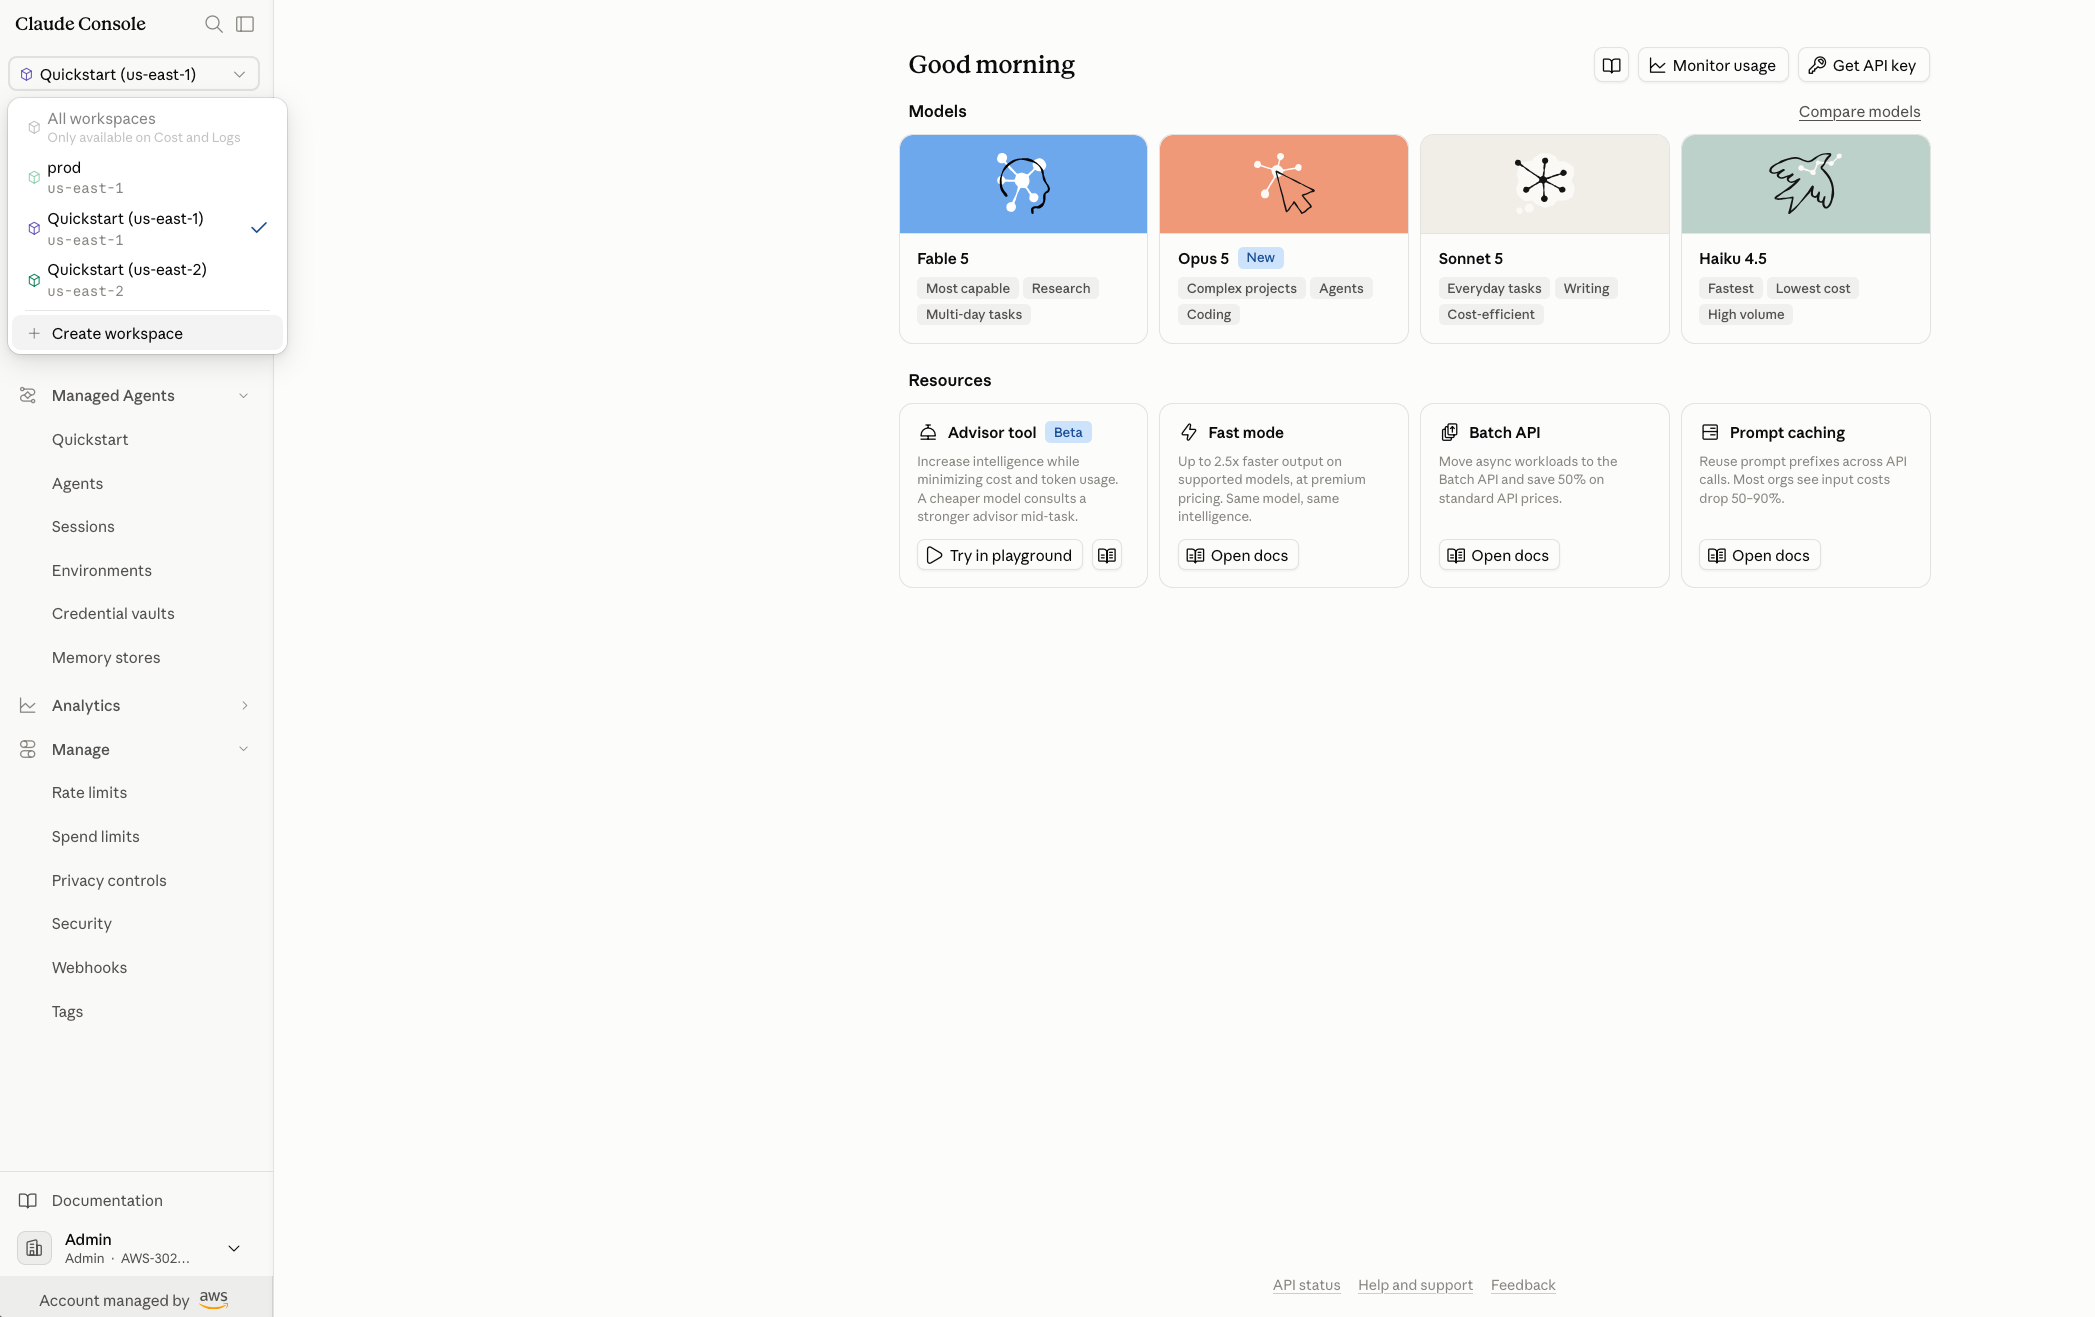
圖 3:Claude Console 儀錶板中建立工作區的操作
- 記下工作區 ARN(例如
wrkspc_PROD)。 - 重複以上步驟,建立名為 development 的第二個工作區(例如
wrkspc_DEV)。
提示:現在就記下兩個工作區 ARN。本指南後續的 IAM 政策和程式碼都會用到它們。工作區會在特定 AWS 區域建立,因此 API 呼叫必須指向相符的區域端點(例如 aws-external-anthropic.us-east-1.api.aws)。請注意,工作區區域決定 API 端點,而非推理執行的位置。推理地理位置由 Claude Console 工作區的 Security 設定另行控制。目前有「US」和「Global routing」兩種選項。短期 key 在產生和使用時都會受此限制:token 只能用於產生它的同一個區域端點。長期 API key 不受區域限制。如需支援區域和可用模型,請參閲 Claude Platform on AWS 使用者指南中的支援區域和模型。
第二部分:為 AWS 工作負載設定跨帳戶 SigV4
本節會設定工作負載帳戶中的 EKS pod(或其他工作負載),讓它透過 SigV4 簽署發出推理呼叫。工作負載會在 AI Services 帳戶中擔任一個角色,而該角色只允許存取正式環境工作區。
2.1 建立跨帳戶角色(AI Services 帳戶)
首先,在 AI Services 帳戶建立信任政策檔案。這會允許工作負載帳戶中的指定角色,擔任該跨帳戶角色。
- 在 AI Services 帳戶開啟 AWS Management Console,並開啟 AWS CloudShell。
- 將此檔案儲存為
trust-policy.json。
{
    "Version": "2012-10-17",
    "Statement": [
        {
            "Effect": "Allow",
            "Principal": {
                "AWS": "arn:aws:iam::WORKLOAD_ACCOUNT_ID:role/EKS-Pod-Role"
            },
            "Action": "sts:AssumeRole",
            "Condition": {
                "StringEquals": {
                    "aws:PrincipalOrgID": "YOUR_ORG_ID"
                }
            }
        }
    ]
}- 執行以下命令來建立角色。
# From the AI Services account profile
aws iam create-role \
    --role-name CrossAccount-ClaudePlatform-Prod \
    --assume-role-policy-document file://trust-policy.json \
    --description "Allows workload account to invoke CPonAWS production workspace" \
    --profile ai-services
2.2 附加權限政策(AI Services 帳戶)
- 將此檔案儲存為
permission-policy.json。
{
    "Version": "2012-10-17",
    "Statement": [
        {
            "Sid": "CPonAWSInference",
            "Effect": "Allow",
            "Action": [
                "aws-external-anthropic:CreateInference",
                "aws-external-anthropic:CountTokens",
                "aws-external-anthropic:GetModel",
                "aws-external-anthropic:ListModels"
            ],
            "Resource": "arn:aws:aws-external-anthropic:YOUR_REGION:AI_SERVICES_ACCOUNT_ID:workspace/WORKSPACE_PROD_ID"
        },
        {
            "Sid": "CPonAWSResourceless",
            "Effect": "Allow",
            "Action": "aws-external-anthropic:GetAccountStatus",
            "Resource": "*"
        },
        {
            "Sid": "STSWebIdentity",
            "Effect": "Allow",
            "Action": ["sts:GetWebIdentityToken", "sts:TagGetWebIdentityToken"],
            "Resource": "*"
        }
    ]
}- 將政策附加至角色:
aws iam put-role-policy \
    --role-name CrossAccount-ClaudePlatform-Prod \
    --policy-name CPonAWS-Inference-Prod \
    --policy-document file://permission-policy.json \
--profile ai-services注意:CreateInference 的權限範圍限制為 WORKSPACE_PROD_ID 工作區 ARN。此角色無法存取開發工作區,也無法存取帳戶中的其他工作區。
2.3 授予 AssumeRole 權限(工作負載帳戶)
工作負載帳戶中的 EKS pod 角色需要有權限擔任跨帳戶角色。首先建立政策。
- 在工作負載帳戶開啟 AWS Management Console,並開啟 AWS CloudShell。
- 將此檔案儲存為
allow-assume-cponaws.json。
{
    "Version": "2012-10-17",
    "Statement": [
        {
            "Effect": "Allow",
            "Action": "sts:AssumeRole",
            "Resource": "arn:aws:iam::AI_SERVICES_ACCOUNT_ID:role/CrossAccount-ClaudePlatform-Prod"
        }
    ]
}- 建立並附加政策。
aws iam create-policy \
    --policy-name AllowAssumeCPonAWSRole \
    --policy-document file://allow-assume-cponaws.json \
    --profile workload-prod

aws iam attach-role-policy \
    --role-name EKS-Pod-Role \
    --policy-arn arn:aws:iam::WORKLOAD_ACCOUNT_ID:policy/AllowAssumeCPonAWSRole \
    --profile workload-prod
2.4 測試(從工作負載帳戶執行)
- 在具備
EKS-Pod-Role憑證的機器(或 pod)上執行以下 Python 腳本。
import boto3, os
from anthropic import AnthropicAWS

# Assume the cross-account role in the AI Services account
sts = boto3.client("sts")
assumed = sts.assume_role(
    RoleArn="arn:aws:iam::AI_SERVICES_ACCOUNT_ID:role/CrossAccount-ClaudePlatform-Prod",
    RoleSessionName="prod-workload"
)
creds = assumed["Credentials"]
os.environ["AWS_ACCESS_KEY_ID"] = creds["AccessKeyId"]
os.environ["AWS_SECRET_ACCESS_KEY"] = creds["SecretAccessKey"]
os.environ["AWS_SESSION_TOKEN"] = creds["SessionToken"]

# Make an inference call
client = AnthropicAWS(aws_region="YOUR_REGION", workspace_id="WORKSPACE_PROD_ID")
resp = client.messages.create(
    model="claude-sonnet-4-6",
    max_tokens=128,
    messages=[{"role": "user", "content": "Hello from the workload account!"}]
)
print(resp.content[0].text)
第三部分:為開發者存取建立工作區範圍的 API key
開發者可以使用 API key,從筆記簿電腦呼叫 Claude,無須設定跨帳戶角色鏈。以下一節會產生 key、將其限制在開發工作區,並驗證隔離設定。
3.1 產生 API key(AI Services 帳戶)
- 使用 AWS Management Console 登入 AI Services 帳戶。
- 前往 Claude Platform on AWS,然後選擇API keys。
- 選擇產生長期 key,設定 API key 的到期時間,然後選擇產生。
- 立即複製 key 值並妥善保管:之後無法再次查看。
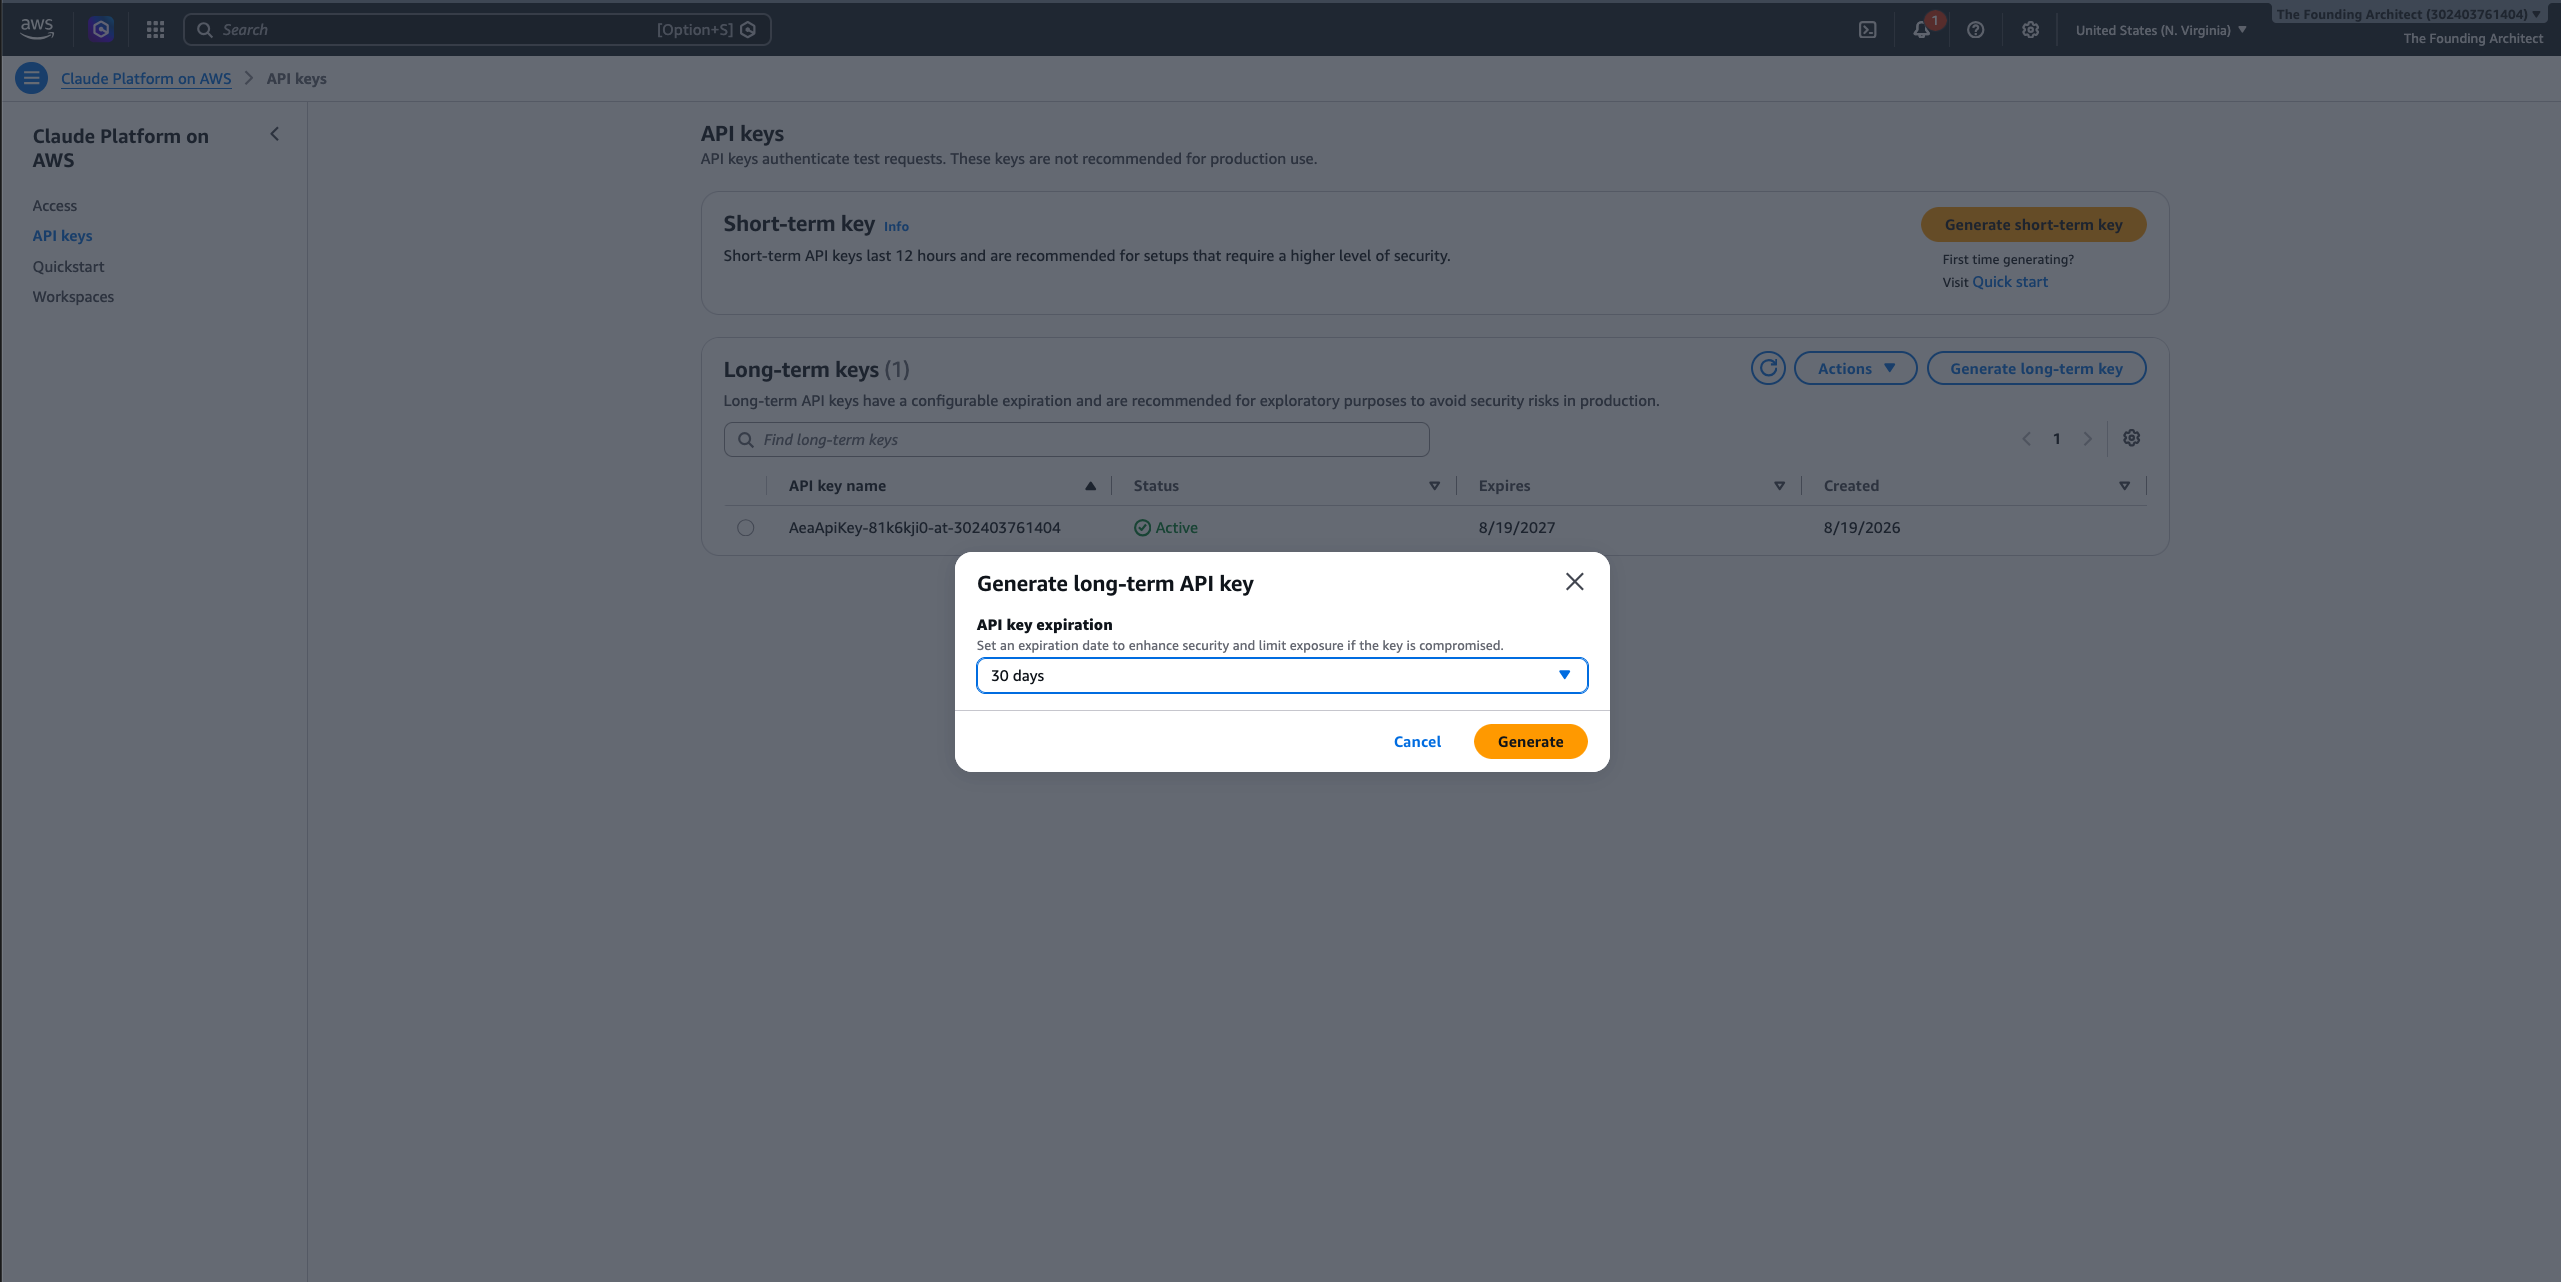
圖 4:在 Claude Console 的 API Keys 頁面產生具可設定到期時間的長期 API key
3.2 將 key 限制在開發工作區(AI Services 帳戶)
預設情況下,新 key 背後的 IAM 使用者(AeaApiKey-*)會附加 AnthropicLimitedAccess 受管理政策。此政策可存取所有工作區。若要強制執行工作區隔離:
- 在 AWS Management Console(AI Services 帳戶)前往IAM,然後選擇使用者。
- 搜尋名稱以
AeaApiKey-開頭的使用者。 - 找出最近建立的使用者(建立時間應與產生 key 的時間相符)。
- 選擇該使用者,然後開啟權限分頁。
- 選取
AnthropicLimitedAccess政策,再選擇移除,以解除附加受管理政策。 - 選擇新增權限,然後選擇建立內嵌政策。
- 切換至JSON分頁,然後貼上以下內容。
{
    "Version": "2012-10-17",
    "Statement": [
        {
            "Sid": "InferenceDevWorkspaceOnly",
            "Effect": "Allow",
            "Action": [
                "aws-external-anthropic:CreateInference",
                "aws-external-anthropic:CountTokens"
            ],
            "Resource": "arn:aws:aws-external-anthropic:YOUR_REGION:AI_SERVICES_ACCOUNT_ID:workspace/wrkspc_DEV"
        },
        {
            "Sid": "BearerTokenAndStatus",
            "Effect": "Allow",
            "Action": [
                "aws-external-anthropic:CallWithBearerToken",
                "aws-external-anthropic:GetAccountStatus"
            ],
            "Resource": "*"
        },
        {
            "Sid": "STSWebIdentity",
            "Effect": "Allow",
            "Action": ["sts:GetWebIdentityToken", "sts:TagGetWebIdentityToken"],
            "Resource": "*"
        }
    ]
}- 將政策命名為
CPonAWS-DevWorkspace-Only,然後選擇建立政策。
3.3 將 key 分發給開發團隊(工作負載帳戶或開發者環境)
管理員會將範圍受限的 API key 分發給開發團隊,並存放於團隊偏好的密鑰管理方案。若團隊使用 AWS,可將 key 存放在工作負載或開發者 AWS 帳戶中的 AWS Secrets Manager:
aws secretsmanager create-secret \
    --name cponaws/dev-api-key \
    --secret-string "YOUR_API_KEY_VALUE" \
    --region YOUR_REGION \
--profile workload-prod注意:API key 可自行完成驗證。不論從哪個 AWS 帳戶(或非 AWS 環境)呼叫,都能使用。請將它存放在開發者可安全取用的位置。
3.4 測試(從開發者筆記簿電腦執行)
- 在筆記簿電腦上執行以下程式碼,並使用上一個步驟建立密鑰時所在帳戶的設定檔。
import boto3
from anthropic import Anthropic

# Retrieve the API key from Secrets Manager
secrets = boto3.client('secretsmanager', region_name='YOUR_REGION')
api_key = secrets.get_secret_value(SecretId='cponaws/dev-api-key')['SecretString']

# Create the client pointing to the CPonAWS endpoint
client = Anthropic(
    api_key=api_key,
    base_url='https://aws-external-anthropic.YOUR_REGION.api.aws'
)

# Make an inference call to the development workspace
resp = client.messages.create(
    model='claude-sonnet-4-6',
    max_tokens=128,
    messages=[{"role": "user", "content": "Hello from my laptop!"}],
    extra_headers={'anthropic-workspace-id': 'WORKSPACE_DEV_ID'}
)
print(resp.content[0].text)預期輸出:Claude 回應確認可存取開發工作區。
3.5 驗證工作區隔離(從開發者筆記簿電腦執行)
- 確認開發 key 無法存取正式工作區。
# Attempt to call the production workspace with the dev key
try:
    resp = client.messages.create(
        model='claude-sonnet-4-6',
        max_tokens=32,
        messages=[{"role": "user", "content": "test"}],
        extra_headers={'anthropic-workspace-id': 'wrkspc_PROD'}
    )
    print("ERROR: Key accessed production workspace!")
except Exception as e:
print(f"GOOD: Access denied as expected - {e}")預期輸出:GOOD: Access denied as expected,接着出現權限錯誤。如果 key 成功存取正式工作區,請重做步驟 3.2,並確認已解除受管理政策。
第四部分:為外部工作負載設定 OIDC 聯合身分
在 Google Cloud Platform(GCP)、AWS 以外的 Kubernetes 叢集,或 CI/CD pipeline(GitHub Actions、GitLab CI)上執行的工作負載,可透過 OIDC 聯合身分完成驗證,無須儲存 AWS 憑證。流程如下:外部身分提供者簽發 token,AWS Security Token Service(STS)將它交換為臨時憑證,再使用這些憑證產生短期 CPonAWS bearer token。
4.1 建立 IAM OIDC 身分提供者(AI Services 帳戶)
在 AI Services 帳戶中,為外部工作負載的 issuer 設定 IAM OIDC 身分提供者。例如,若工作負載位於 GCP,請依照使用 Google Cloud Platform 原生工作負載身分存取 AWS指南,完成整套設定。
4.2 為外部工作負載建立角色(AI Services 帳戶)
- 在 AI Services 帳戶開啟 AWS Management Console,並開啟 AWS CloudShell。
- 儲存為
oidc-trust-policy.json。
{
    "Version": "2012-10-17",
    "Statement": [
        {
            "Effect": "Allow",
            "Principal": {
                "Federated": "arn:aws:iam::AI_SERVICES_ACCOUNT_ID:oidc-provider/YOUR_OIDC_ISSUER"
            },
            "Action": "sts:AssumeRoleWithWebIdentity",
            "Condition": {
                "StringEquals": {
                    "YOUR_OIDC_ISSUER:aud": "sts.amazonaws.com"
                },
                "StringLike": {
                    "YOUR_OIDC_ISSUER:sub": "YOUR_WORKLOAD_IDENTITY_FILTER"
                }
            }
        }
    ]
}- 建立角色:
aws iam create-role \
    --role-name OIDC-ClaudePlatform-Prod \
    --assume-role-policy-document file://oidc-trust-policy.json \
    --description "Allows external OIDC workloads to invoke CPonAWS production workspace" \
--profile ai-services- 將權限政策儲存為
oidc-permission-policy.json。
{
    "Version": "2012-10-17",
    "Statement": [
        {
            "Sid": "CPonAWSInference",
            "Effect": "Allow",
            "Action": [
                "aws-external-anthropic:CreateInference",
                "aws-external-anthropic:CountTokens",
                "aws-external-anthropic:GetModel",
                "aws-external-anthropic:ListModels"
            ],
            "Resource": "arn:aws:aws-external-anthropic:YOUR_REGION:AI_SERVICES_ACCOUNT_ID:workspace/WORKSPACE_PROD_ID"
        },
        {
            "Sid": "CPonAWSResourceless",
            "Effect": "Allow",
            "Action": [
                "aws-external-anthropic:CallWithBearerToken",
                "aws-external-anthropic:GetAccountStatus"
            ],
            "Resource": "*"
        },
        {
            "Sid": "STSWebIdentity",
            "Effect": "Allow",
            "Action": ["sts:GetWebIdentityToken", "sts:TagGetWebIdentityToken"],
            "Resource": "*"
        }
    ]
}- 附加政策:
aws iam put-role-policy \
    --role-name OIDC-ClaudePlatform-Prod \
    --policy-name CPonAWS-OIDC-Inference-Prod \
    --policy-document file://oidc-permission-policy.json \
--profile ai-services重要:CallWithBearerToken 必須授予 Resource: "*" 權限。如果將權限範圍限制至工作區 ARN,所有 token 產生呼叫都會失敗。為確保隔離,CreateInference 仍限制在工作區 ARN;產生的 token 會沿用工作區限制。
4.3 產生並使用短期 token(從外部環境執行)
- 外部工作負載透過 OIDC 取得 AWS 憑證後(完整憑證交換流程請參閲使用 Google Cloud Platform 原生工作負載身分存取 AWS):
from token_generator_for_aws_external_anthropic import TokenGenerator
from anthropic import Anthropic
from datetime import timedelta

# Step 1: Generate a short-term token (requires the OIDC-assumed role's AWS credentials)
generator = TokenGenerator(region='YOUR_REGION')
token = generator.get_token(expiry=timedelta(hours=1))

# Step 2: Use the token (no AWS credentials needed from this point forward)
client = Anthropic(
    api_key=token,
    base_url='https://aws-external-anthropic.YOUR_REGION.api.aws'
)
resp = client.messages.create(
    model='claude-sonnet-4-6',
    max_tokens=128,
    messages=[{"role": "user", "content": "Hello from GCP via OIDC!"}],
    extra_headers={'anthropic-workspace-id': 'wrkspc_PROD'}
)
print(resp.content[0].text)重點:產生的 token 會在 1 小時後到期(可設定,最長為 12 小時)。產生後,token 就是獨立的 bearer 憑證:外部工作負載無須 AWS 憑證即可發出推理呼叫。對於持續運作的服務(例如 GCP Cloud Run 容器),請在 token 到期前更新,以實作自動續期。
第五部分:清理資源
若你只是在評估,請執行以下操作以免持續產生費用:
- 撤銷 API key:在 AWS Management Console 前往 Claude Platform on AWS,再進入 API keys,刪除所有已產生的 key。
- 刪除背後的 IAM 使用者:前往 IAM > 使用者,搜尋
AeaApiKey-*,並刪除 key 產生流程建立的所有使用者。 - 刪除 IAM 角色:
# Remove inline policies first, then delete the roles
aws iam delete-role-policy \
    --role-name CrossAccount-ClaudePlatform-Prod \
    --policy-name CPonAWS-Inference-Prod \
    --profile ai-services

aws iam delete-role \
    --role-name CrossAccount-ClaudePlatform-Prod \
    --profile ai-services

aws iam delete-role-policy \
    --role-name OIDC-ClaudePlatform-Prod \
    --policy-name CPonAWS-OIDC-Inference-Prod \
    --profile ai-services

aws iam delete-role \
    --role-name OIDC-ClaudePlatform-Prod \
--profile ai-services- 刪除 OIDC 提供者:
aws iam delete-open-id-connect-provider \
    --open-id-connect-provider-arn arn:aws:iam::AI_SERVICES_ACCOUNT_ID:oidc-provider/YOUR_OIDC_ISSUER \
--profile ai-services- 刪除密鑰。
aws secretsmanager delete-secret \
    --secret-id cponaws/dev-api-key \
    --force-delete-without-recovery \
    --region YOUR_REGION \
--profile ai-services- 取消 CPonAWS 訂閲:前往 AWS Marketplace 的 Your Subscriptions,並取消 Claude Platform 訂閲。
下一步
完成跨帳戶 SigV4、工作區範圍 API key 和 OIDC 聯合身分設定後,CPonAWS 部署便支援 AWS 工作負載、開發者存取和外部環境,並能在工作區層級隔離。若要加強正式環境安全性:
- 監察:為
aws-external-anthropic服務設定 AWS CloudTrail 資料事件,以便按主體歸屬逐次呼叫進行稽核。 - 成本分配:為每個工作區加上標籤(例如
team:payments、environment:prod),並在 Billing Console 的 Cost Allocation Tags 中啟用這些標籤。啟用後(需等候 24–48 小時),你便可在 AWS Cost Explorer 按工作區篩選,將 Claude 支出歸屬至個別專案、團隊或環境。
如要開始使用 Claude Platform on AWS,請造訪Claude Platform on AWS 服務頁面,或直接前往AWS Management Console。完整文件請參閲Claude Platform on AWS 使用者指南和Anthropic 文件。
作者簡介

Andrea Gallo
Andrea 是 AWS 解決方案架構師,持有米蘭理工大學電腦工程學士和碩士學位,並曾帶領 IT 效能與優化技術服務初創公司,擁有 15 年經驗。他致力協助初創企業設計高效能、可擴充的 AI 系統。

Ayan Ray
Ayan 是 AWS 首席合作夥伴解決方案架構師兼 AI 技術主管,亦擔任 AWS 全球 Anthropic 技術主管。他專注於雲端架構和人工智能的交界,協助機構在 AWS 上採用和擴展 Anthropic 技術。
來源:AWS Machine Learning Blog · aws.amazon.com