使用 Okta Cross App Access 與 Amazon Bedrock AgentCore 管理 AI 智能體存取權限(第一部分)
Govern AI agent access with Okta Cross App Access and Amazon Bedrock AgentCore – Part 1
AWS 文章示範以 Okta Cross App Access 和 Amazon Bedrock AgentCore 建立用戶委派授權流程,讓 AI 智能體代表已登入用戶存取應用程式。
文章拆解 Okta Cross App Access 與 Amazon Bedrock AgentCore 的委派授權鏈路,並以實測交代撤銷用戶指派後新請求約 1 秒內遭拒、已發 token 最長有效 5 分鐘。
代表他人更新工單或讀取客戶紀錄的 AI Agent,會在該人可存取的應用程式內執行操作。身分識別團隊因此需要回答一個每個應用程式各自的 OAuth 同意機制和共用服務帳戶都無法解答的問題:哪個 Agent 可以代表哪位用戶,在甚麼應用程式內執行操作,以及如何阻止這些操作。Okta Cross App Access(XAA)會在你的身分識別提供者(IdP)中解決這個問題。你在 Okta 註冊 Agent,由管理員核准它可能存取的應用程式,而 Okta 每次收到 Agent 要求代表用戶執行操作時,都會評估政策。在我們的測試中,管理員取消將用戶指派至 Agent 後,Okta 約在 1 秒內拒絕 Agent 代表該用戶提出的新請求,而已簽發的權杖則在 5 分鐘內到期。
Amazon Bedrock AgentCore 是一個平台,可使用任何框架或模型大規模建立、連接及最佳化 Agent。此方案運用它的兩項功能,在 AWS 上執行 Okta 的決策。Amazon Bedrock AgentCore runtime 是 Amazon Bedrock AgentCore 的一項功能,會驗證 Okta 的授權。Amazon Bedrock AgentCore Identity 是 Amazon Bedrock AgentCore 的一項功能,會兑換該授權,以取得短效存取權杖;你的 Agent 程式碼不會接觸到相關憑證,而該權杖會保存在其權杖保管庫中。在我們的測試中,對於整個流程約需 30 秒的請求,AgentCore Identity 會額外增加約 0.6 秒。
本文是兩篇文章中的第一篇,會介紹如何在 AgentCore runtime 上建立任務 Agent,透過 XAA 和 AgentCore Identity 代表已登入的用戶執行操作。你會設定 AgentCore Identity 所需的部分、在工具中強制執行每位用戶的權限,並瞭解我們測得的結果:各項檢查會拒絕甚麼、我們採用的做法,以及 Okta 的控制措施需要多久才會生效。第二部分會透過 Amazon Bedrock AgentCore Gateway(Amazon Bedrock AgentCore 的一項功能)套用相同的治理機制,並介紹 Cedar 政策、在 Amazon Elastic Kubernetes Service(Amazon EKS)上運行的第二個 Agent,以及 Amazon CloudWatch 中的審計軌跡。
方案概覽
Okta 是治理層:它決定哪個 Agent 可以代表哪位用戶,存取哪些資源。AgentCore Identity 是執行層:它保管 Agent 的憑證,把 Okta 的決策轉換成資源接受的權杖,並在該權杖中保留兩種身分。圖 1 中,Agent 及其呼叫的兩個模型上下文協定(MCP)伺服器都在 AgentCore runtime 上運行。
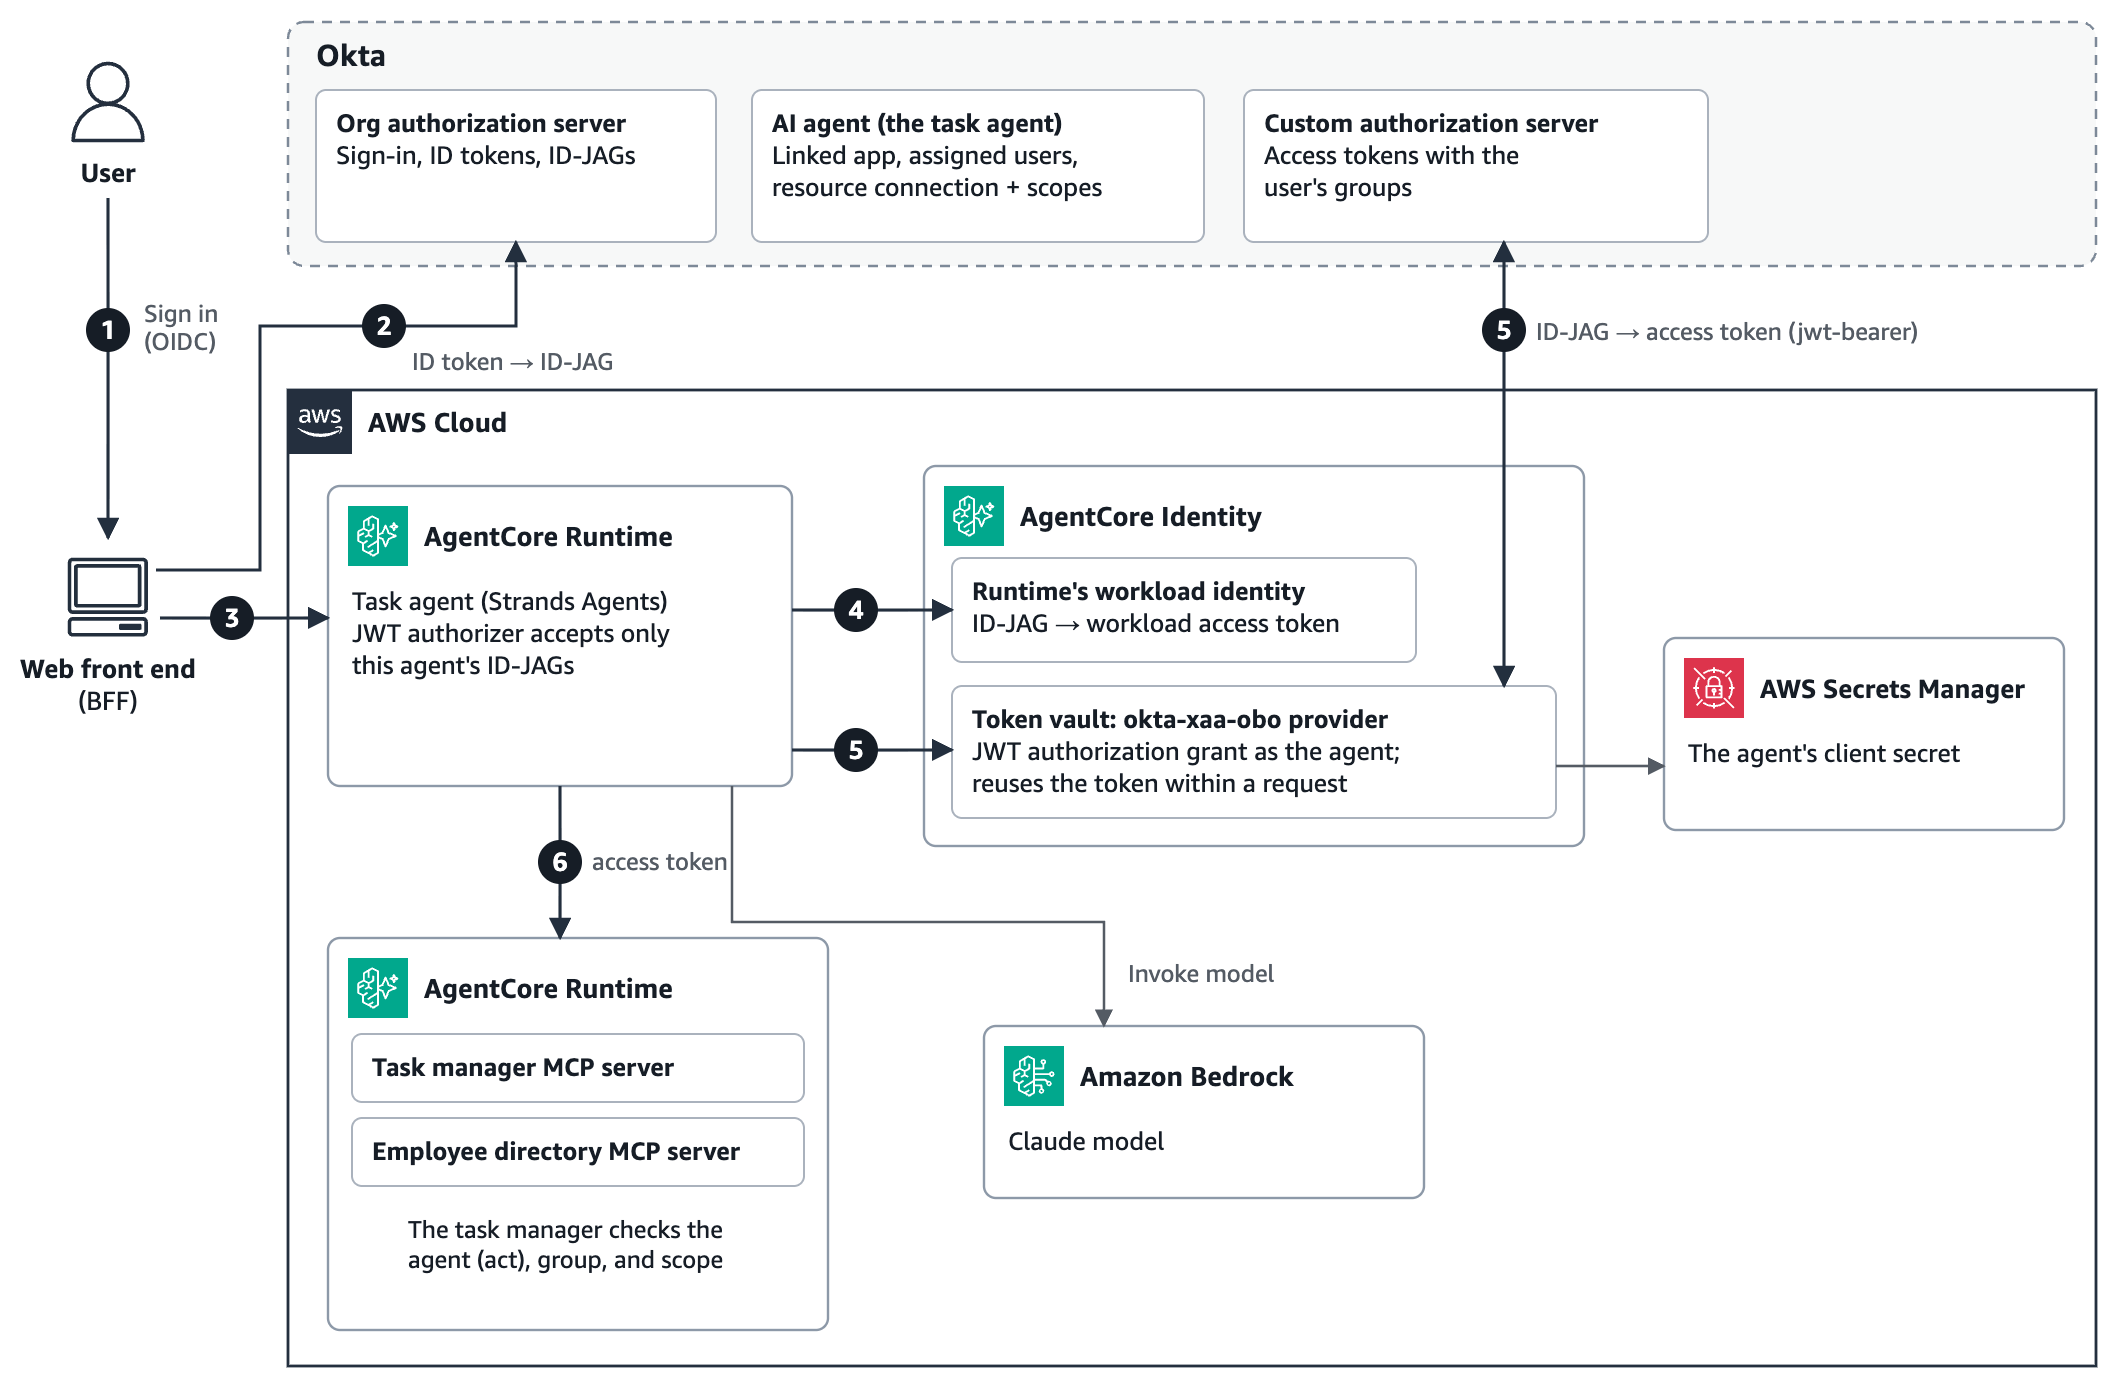
圖 1:方案架構,圖中編號對應下文的步驟
每個請求都帶有三個權杖,各自記錄不同的決策:ID 權杖用來識別用戶;身分識別聲明 JWT 授權授予(ID-JAG)代表 Okta 的決策;存取權杖則是資源接受的權杖。一次請求的流程如下:
- 用戶透過 Agent 已連結的 Okta 應用程式,使用 OpenID Connect 登入網頁前端(供前端使用的後端,BFF)。
- 每個請求中,BFF 都會在 Okta 組織授權伺服器,將用戶的 ID 權杖交換為 ID-JAG,並以 Agent 身分完成驗證(RFC 8693 權杖交換)。Okta 會檢查 Agent 是否處於啟用狀態、用戶是否已指派給 Agent,以及管理員是否已將 Agent 連接至目標授權伺服器,並授予所請求的範圍。ID-JAG 只能使用一次,並會在 5 分鐘後到期。
- BFF 會在 AgentCore runtime 上呼叫 Agent,並以 ID-JAG 作為持有人權杖。runtime 的 JWT 授權器只接受 Okta 簽發給此 Agent 的 ID-JAG。
- 執行階段會從 AgentCore Identity 取得工作負載存取權杖,將代理程式的工作負載身分與用戶綁定,並將權杖傳遞給代理程式程式碼。這個工作負載存取權杖是 AWS 內部使用的綁定權杖:Okta 和資源都不會看到它,因此它不屬於三個權杖之一。
- 代理程式向 AgentCore Identity 要求存取權杖。AgentCore Identity 會使用 JWT 授權授予(RFC 7523),以代理程式的身分驗證,並在資源的 Okta 自訂授權伺服器兑換 ID-JAG。Okta 會返回一個 5-minute 存取權杖,當中列明用戶和代理程式,並包含用戶所屬的羣組。
- 代理程式使用該權杖呼叫 MCP 伺服器。任務管理器會檢查取得權杖的代理程式是否已註冊,以及用戶所屬的羣組和範圍是否允許使用該工具。
圖 2 以序列圖顯示相同的請求,以及各方進行的檢查。
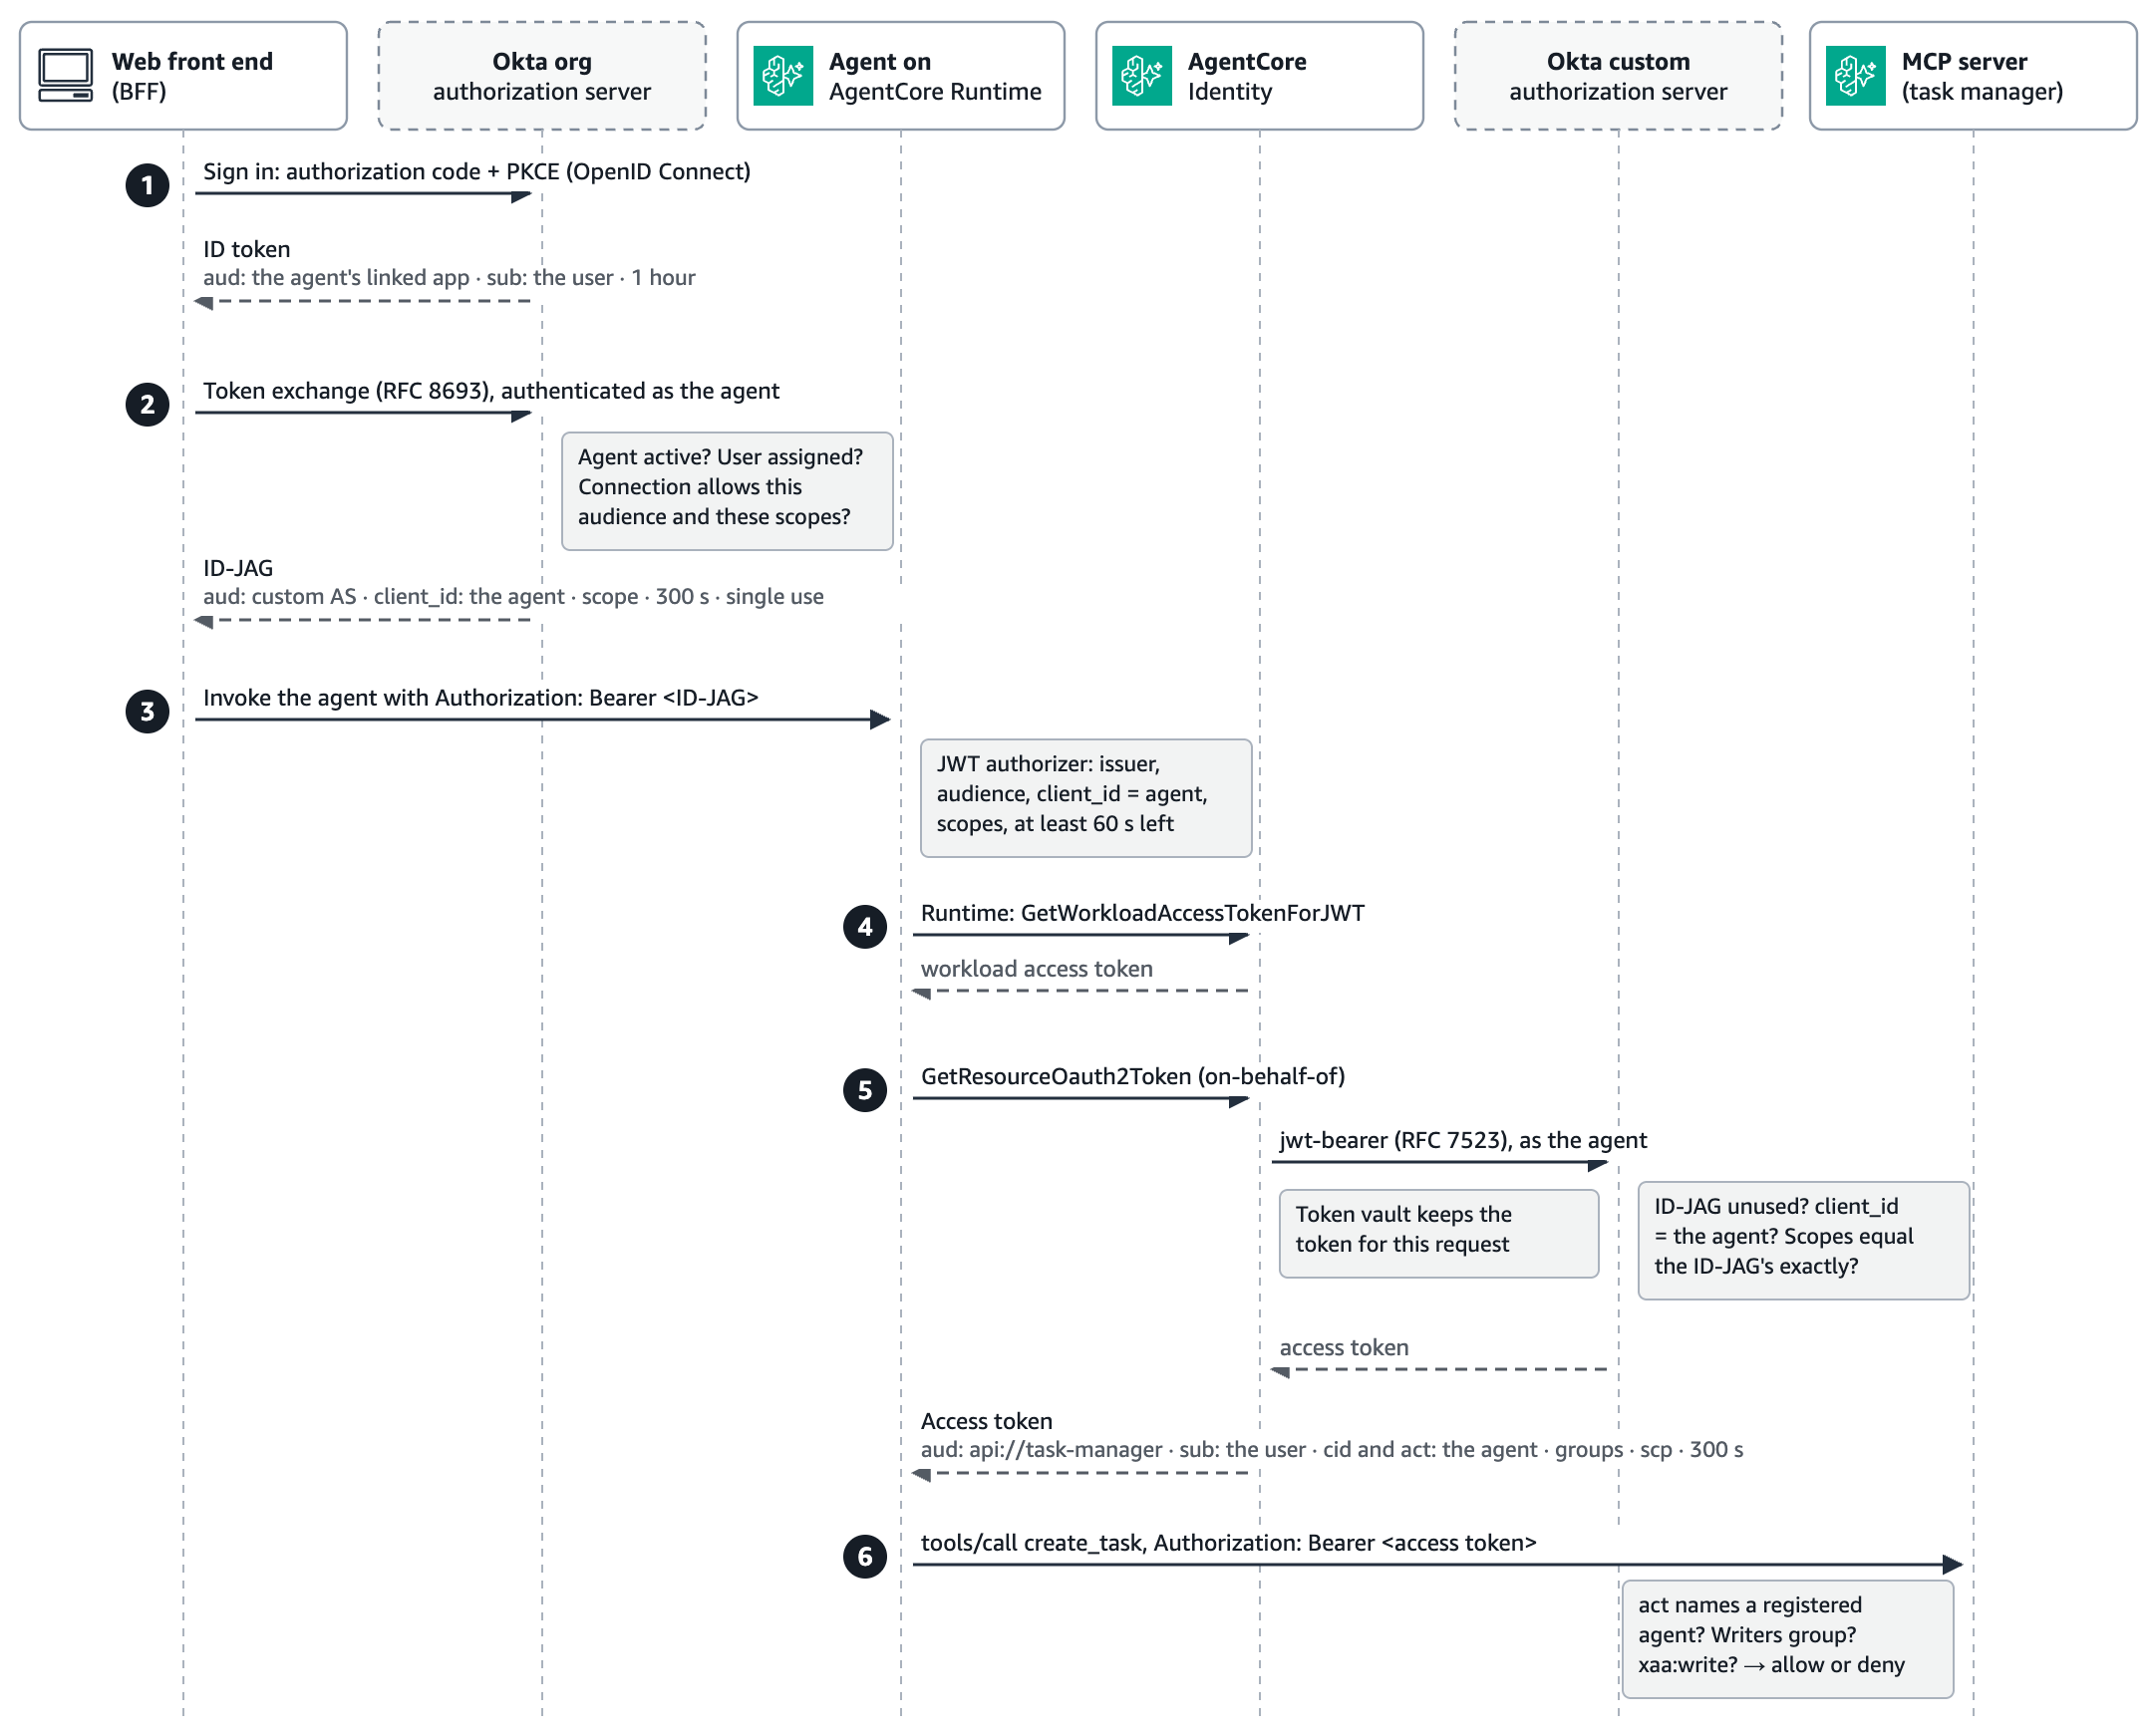
圖 2:三個權杖的鏈結及各方進行的檢查;第 4 步的工作負載存取權杖留在 AWS 內
先決條件
如要跟隨本文操作,你需要以下項目:
| 先決條件 | 我們使用的項目 |
| 可使用 Amazon Bedrock AgentCore 及 Amazon Bedrock 中 Anthropic Claude 模型的 AWS 帳戶 | US West (Oregon) |
| 設有 AI 代理程式跨應用程式存取功能及 API Access Management(自訂授權伺服器)的 Okta 組織 | Okta Integrator Free Plan 組織 |
| Python、AWS Command Line Interface (AWS CLI)、boto3、AgentCore CLI,以及 Amazon Bedrock AgentCore 的一項功能 AgentCore Python SDK | Python 3.11、AWS CLI version 2、boto3 1.43、AgentCore CLI 0.31.1,以及 AgentCore Python SDK 1.24.1 |
| AWS Identity and Access Management (IAM) 權限 | 建立 AgentCore 資源和 IAM 角色的權限 |
操作指南約需 1 小時。AgentCore 會按用量收費。請參閲 Amazon Bedrock AgentCore 定價。
此方案以 GitHub 上 AgentCore samples repository 的 AWS 範例 08-okta-xaa-delegation-chain 為基礎,你可以在此基礎上建構本文介紹的方案。本文的程式碼片段和設定在該範例以外,只是概念性地展示這種模式,並非完整且可部署的方案。這些程式碼僅供非正式環境使用;部署前,請與安全及法律團隊合作,以符合機構的安全、監管和合規要求。
在 Okta 註冊代理程式
Okta 需要為資源設定授權伺服器、代理程式、兩者之間的連線,以及允許代理程式授權授予的政策。請在 Okta Admin Console 完成以下所有步驟:註冊代理程式時會建立與其連結的應用程式,因此不需要使用應用程式整合精靈。
- 為資源應用程式建立自訂授權伺服器,並設定 audience
api://task-manager及自訂範圍xaa:read和xaa:write。只要求資源的自訂範圍:如果 ID-JAG 請求包含 OpenID Connect 範圍,例如openid或profile(invalid_scope),Okta 會拒絕該請求;因此,請求必須至少包含一個自訂範圍,且不得包含任何 OpenID Connect 範圍。 - 在其存取權杖中加入
groups聲明,並篩選出名稱以xaa-開頭的羣組。此聲明會將每位用戶使用工具的權限傳遞出去。 - 在 Admin Console 中,前往 Directory > AI Agents,選擇 Register AI agent,然後選擇 Register manually;你可以選擇指派負責人,並建立關聯的 OpenID Connect 應用程式。在 Client registration 中,選擇 Client secret,產生密碼,然後啟用 Agent。Agent 和應用程式共用同一個用戶端 ID,而且該應用程式必須為你的用戶登入:來自其他應用程式的 ID token 會在交換時失敗,並顯示「該用戶端應用程式未註冊為可委派給此 Agent」。
- 在 Agent 的 Resource connections 分頁中,將它連線至授權伺服器,並只允許它所需的範圍,如圖 3 所示。
- 在自訂授權伺服器中新增存取政策規則,允許 Agent 使用 JWT Bearer 授權類型,並將存取權杖有效期設為 5 分鐘。若沒有該授權類型,第二次交換會因
no_matching_policy而失敗;有效期則限制已撤銷的委派仍可繼續運作的時間。 - 指派可能會透過 Agent 執行操作的用戶或羣組。他們會透過關聯的應用程式登入,因此請為該應用程式設定登入政策,讓已註冊相關驗證器的用戶可以登入。在我們的沙盒組織中,關聯的應用程式有自己的政策,其中一條規則適用於測試羣組。對於實際用戶,請套用你組織的政策,包括多重因素驗證。
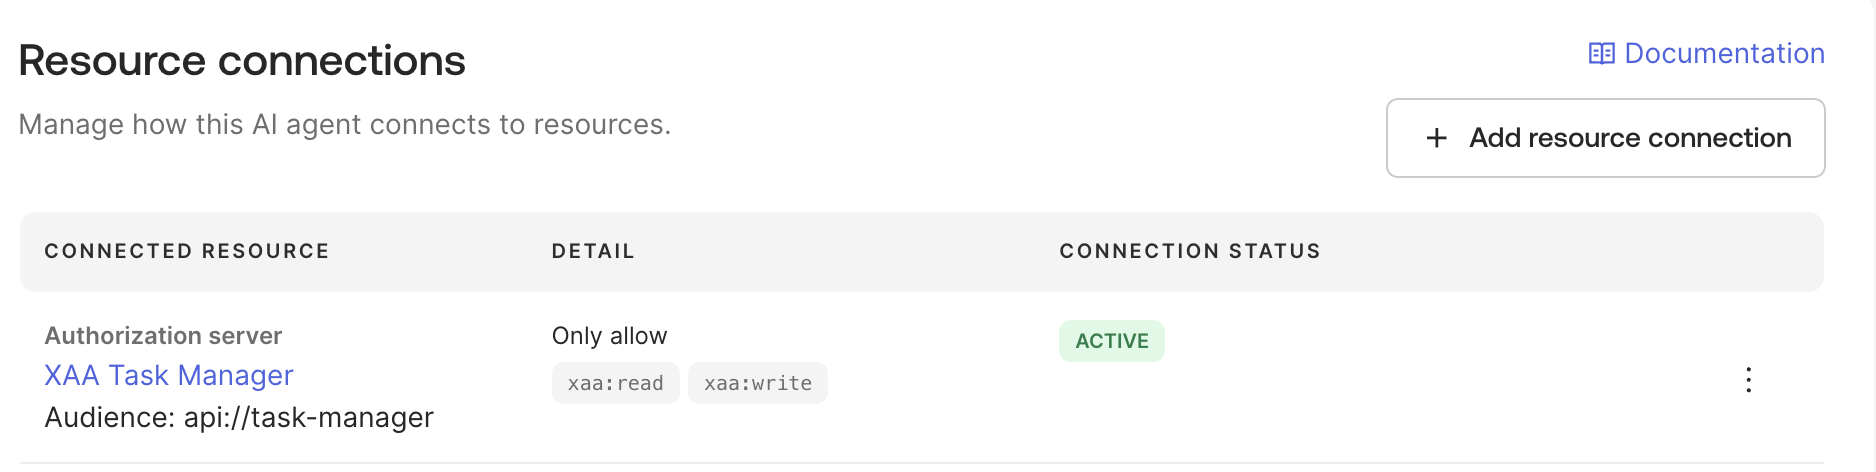
圖 3:Okta 中任務 Agent 的資源連線,僅限 xaa:read 和 xaa:write 範圍
Okta 的 Cross App Access 指南介紹了控制台中的操作步驟,而 AWS 範例 08-okta-xaa-delegation-chain則以指令碼設定授權伺服器及其 JWT bearer 政策。接著,BFF 會以 Agent 身分驗證,並要求 ID-JAG:
POST /oauth2/v1/token HTTP/1.1
Host: YOUR-ORG.okta.com
Authorization: Basic <the agent's client ID and secret>
Content-Type: application/x-www-form-urlencoded

grant_type=urn:ietf:params:oauth:grant-type:token-exchange
&requested_token_type=urn:ietf:params:oauth:token-type:id-jag
&subject_token=<the user's ID token>
&subject_token_type=urn:ietf:params:oauth:token-type:id_token
&audience=https://YOUR-ORG.okta.com/oauth2/YOUR-CUSTOM-AS-ID
&scope=xaa:read xaa:write
AWS 範例 06-okta-xaa 以 Python 傳送相同要求(agent/xaa_client.py)。BFF 以 Agent 身分驗證,因此請將 Agent 的用戶端密碼存放在 AWS Secrets Manager,而不要放在程式碼或設定檔中。
設定 AgentCore Identity
AgentCore Identity 在此方案中會保存三項資料;你的 Agent 程式碼不會接觸用戶端密碼,也不會呼叫 Okta 的 token endpoint:
| AgentCore Identity 的組成部分 | 存放內容 | 建立者 |
| 工作負載身分 | Agent 在 AWS 上的身分,每次要求均與已登入的用戶綁定 | AgentCore runtime,為每個 Agent runtime 建立 |
| OAuth2 憑證提供者 | Agent 的 Okta 用戶端 ID 和密碼,以及可使用的授權類型 | 由你為每個 Okta Agent 建立一次 |
| Token vault | 憑證提供者取得的存取權杖 | AgentCore Identity |
建立憑證提供者
憑證提供者會執行第二次交換。將它指向自訂授權伺服器,以 AI Agent 身分驗證,並將代表使用者授權類型設為 JWT_AUTHORIZATION_GRANT;AgentCore Identity 會將它作為 jwt-bearer 傳送,並以 ID-JAG 作為 assertion:
control = boto3.client("bedrock-agentcore-control")
provider = control.create_oauth2_credential_provider(
    name="okta-xaa-obo",
    credentialProviderVendor="CustomOauth2",
    oauth2ProviderConfigInput={"customOauth2ProviderConfig": {
        "oauthDiscovery": {"discoveryUrl": f"{OKTA_ORG}/oauth2/{CUSTOM_AS_ID}/.well-known/openid-configuration"},
        "clientId": AGENT_CLIENT_ID,          # the AI agent's Okta client ID
        "clientSecret": AGENT_CLIENT_SECRET,  # AgentCore Identity stores it in AWS Secrets Manager
        "clientAuthenticationMethod": "CLIENT_SECRET_BASIC",
        "onBehalfOfTokenExchangeConfig": {"grantType": "JWT_AUTHORIZATION_GRANT"},
    }},
)
provider_arn = provider["credentialProviderArn"]
Okta 會將兩次交換都綁定至 ID-JAG 中指定的用戶端,因此每個 Okta Agent 都需要各自的提供者:當我們以另一個 Agent 的身分兑換某個 Agent 的 ID-JAG 時,Okta 拒絕了請求,並顯示:「JWT Bearer Grant 中的 ‘client_id’ 必須與用來驗證用戶端的 ‘client_id’ 相符。」AgentCore Identity 會將密碼存放在由服務管理的 AWS Secrets Manager 秘密中,你可以透過 update-oauth2-credential-provider 輪替密碼。如果團隊已在 Secrets Manager 管理用戶端密碼,則可改為參照該秘密的 ARN。AgentCore Identity 會從中讀取用戶端密碼,因此你可以輪替密碼,而無須更新提供者(請參閲 在 Amazon Bedrock AgentCore Identity 中參照自己的 AWS Secrets Manager 秘密)。若要避免共用密碼,請改用私密金鑰進行驗證。請參閲 使用 Amazon Bedrock AgentCore Identity 透過 Private Key JWT 進行驗證。圖 4 顯示 AgentCore 主控台中的提供者。
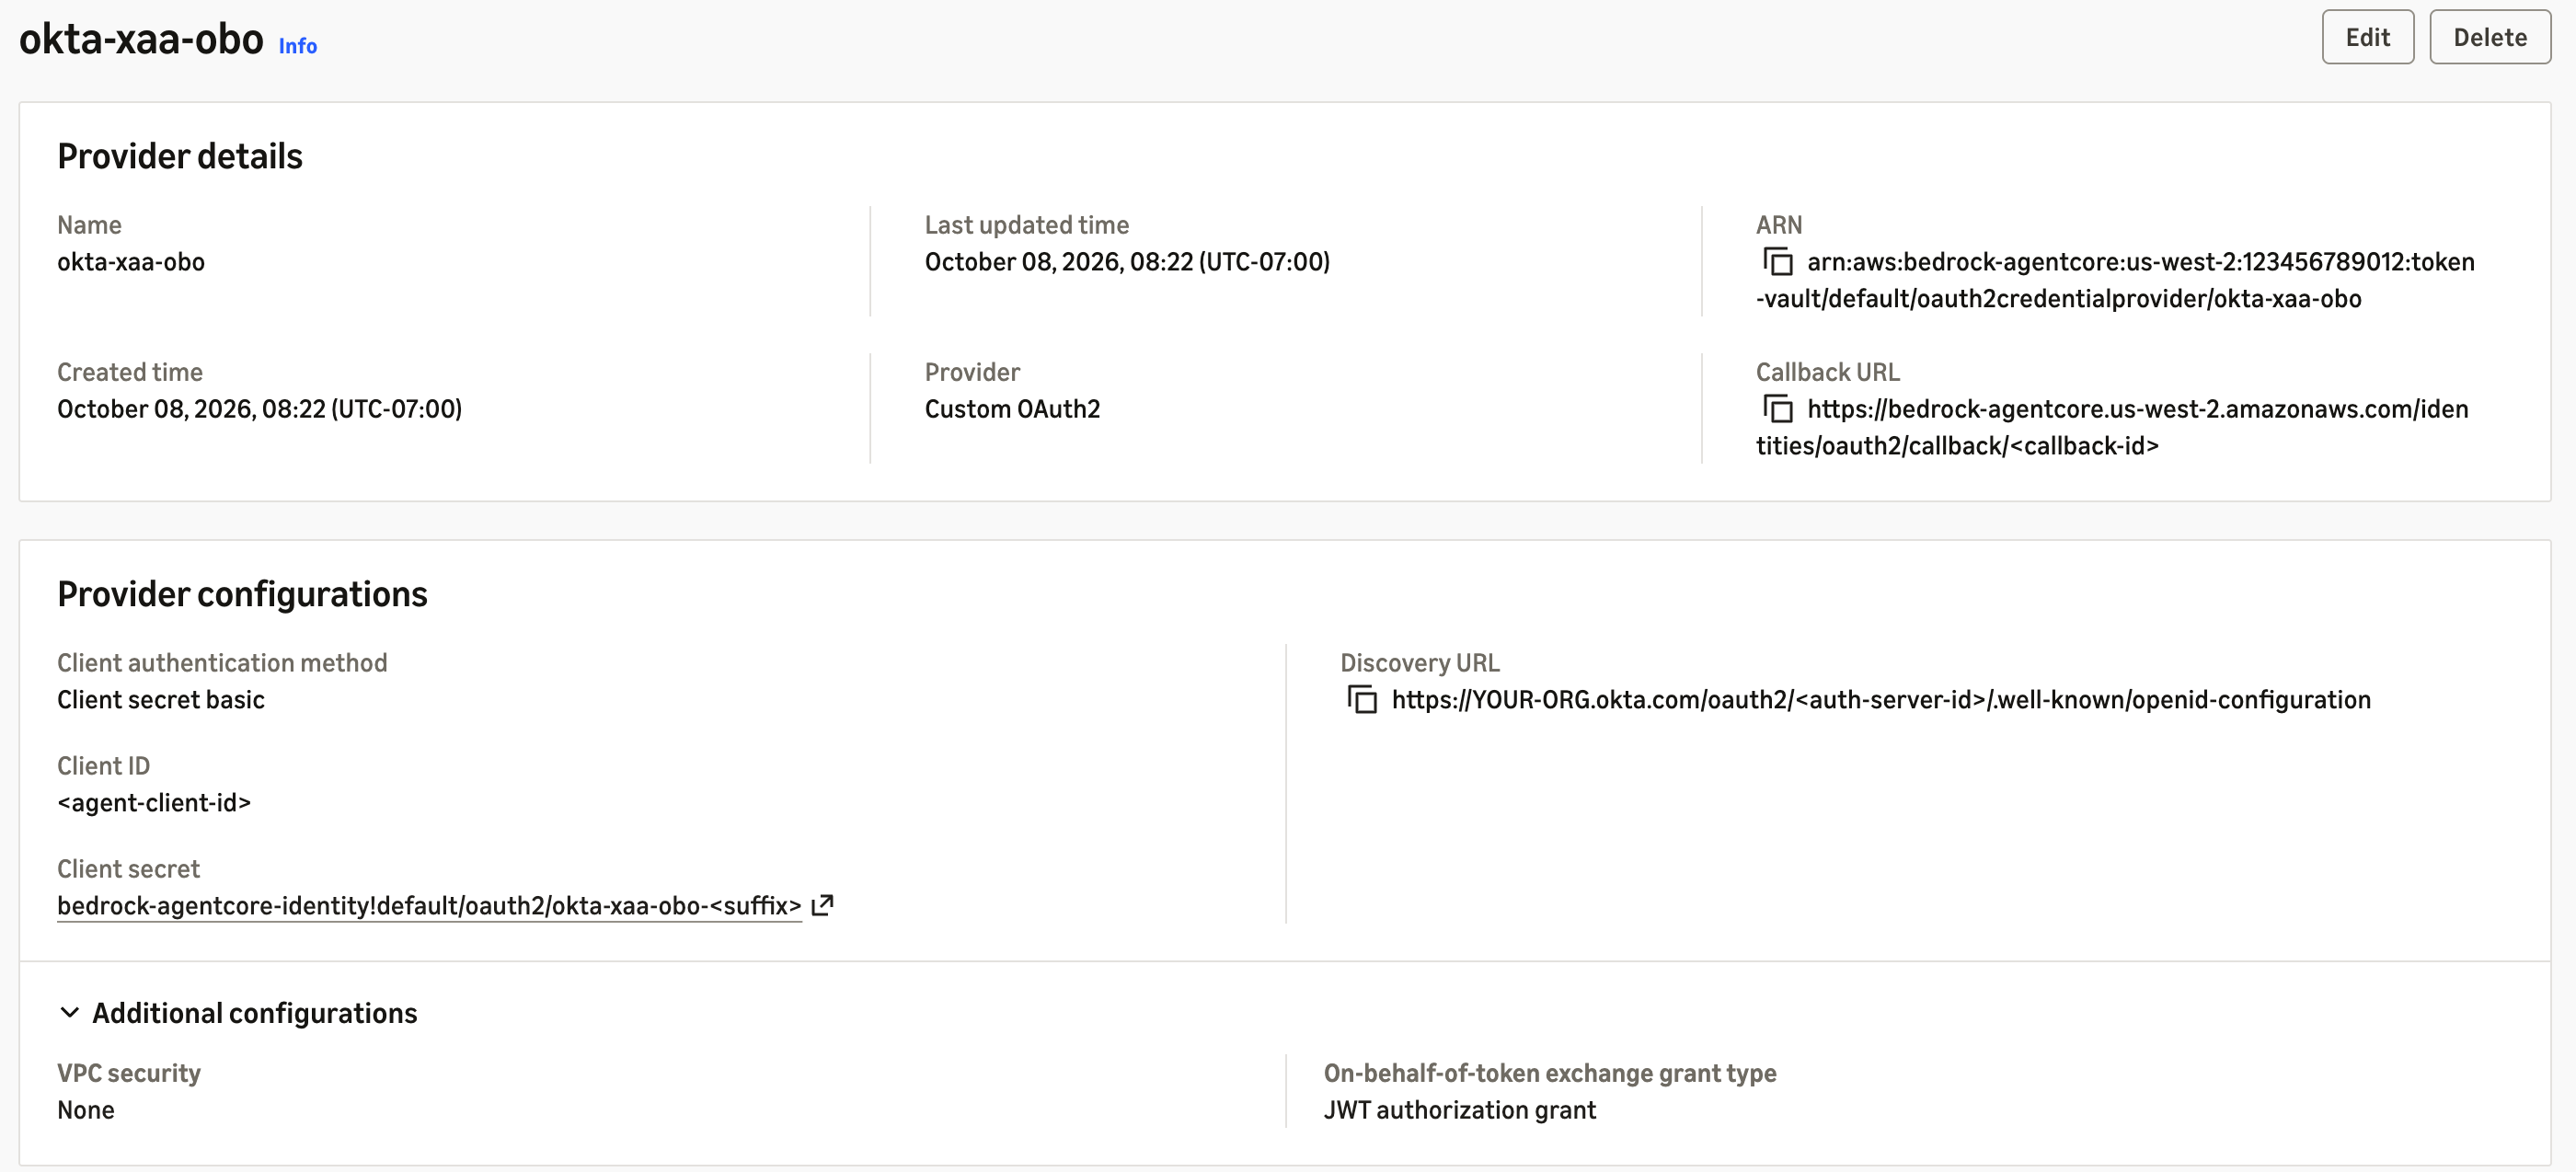
圖 4:憑證提供者以 Agent 身分透過 JWT 授權授予進行驗證
使用由 AgentCore runtime 管理的工作負載身分
AgentCore runtime 會為每個 Agent runtime 建立並管理工作負載身分。當請求通過 runtime 的 JWT 授權器時,runtime 會為該工作負載身分,以及傳入權杖的簽發者和主體取得工作負載存取權杖,並將權杖傳給你的程式碼。AgentCore Identity 隨後會使用其背後的 ID-JAG,作為交換時的斷言。
AgentCore Python SDK 會將工作負載存取權杖存放在 BedrockAgentCoreContext,而不是你在進入點收到的請求標頭中。我們的第一個版本在標頭中尋找權杖,但一無所獲,於是在我們檢查的全部 21 個請求中,都改為使用第二個工作負載身分進行自己的 GetWorkloadAccessTokenForJWT 呼叫。請改為從 context 讀取:
from bedrock_agentcore.runtime import BedrockAgentCoreContext

identity = boto3.client("bedrock-agentcore")

def okta_access_token() -> str:
    workload_token = BedrockAgentCoreContext.get_workload_access_token()  # minted by the runtime
    return identity.get_resource_oauth2_token(
        workloadIdentityToken=workload_token,
        resourceCredentialProviderName="okta-xaa-obo",
        scopes=["xaa:read", "xaa:write"],  # must equal the ID-JAG's scopes
        oauth2Flow="ON_BEHALF_OF_TOKEN_EXCHANGE",
    )["accessToken"]
AgentCore Identity 會在請求其餘處理期間,將存取權杖保存在其權杖保險庫中。在 10 個請求中,Agent 的首次呼叫在約半秒內兑換了 ID-JAG(請參閲「驗證結果」中的延遲表格);第二次呼叫另一部 MCP 伺服器時,則在無須再次兑換一次性 ID-JAG 的情況下,以 58 毫秒的中位數時間傳回相同權杖。同一用戶的新 ID-JAG 會取得新權杖,因此每個請求都會反映 Okta 最新的決定。範例 08-okta-xaa-delegation-chain 以相同方式讀取工作負載存取權杖(agent/agent.py)。
將 Agent 的角色權限範圍限制於其工作負載身分和提供者
AgentCore Identity 不會在同一帳戶中將工作負載身分綁定至憑證提供者,但 Agent 的 IAM 角色會,因此請將其權限範圍限制於 Agent 自己的工作負載身分和提供者,以及該提供者的秘密:
[
  {
    "Sid": "OktaOnBehalfOf",
    "Effect": "Allow",
    "Action": "bedrock-agentcore:GetResourceOauth2Token",
    "Resource": [
      "arn:aws:bedrock-agentcore:us-west-2:123456789012:workload-identity-directory/default",
      "arn:aws:bedrock-agentcore:us-west-2:123456789012:workload-identity-directory/default/workload-identity/RUNTIME-WORKLOAD-IDENTITY",
      "arn:aws:bedrock-agentcore:us-west-2:123456789012:token-vault/default",
      "arn:aws:bedrock-agentcore:us-west-2:123456789012:token-vault/default/oauth2credentialprovider/okta-xaa-obo"
    ]
  },
  {
    "Sid": "ReadProviderSecret",
    "Effect": "Allow",
    "Action": "secretsmanager:GetSecretValue",
    "Resource": "arn:aws:secretsmanager:us-west-2:123456789012:secret:bedrock-agentcore-identity!default/oauth2/okta-xaa-obo-*"
  }
]
從 GetAgentRuntime 中的 workloadIdentityDetails 取得工作負載身分名稱,並從 credentialProviderArn 取得提供者的 ARN:區段是 oauth2credentialprovider;使用連字號形式時,每次呼叫都會因 AccessDeniedException 而失敗。角色不需要 GetWorkloadAccessToken 權限,因為取得該權杖的是 runtime,而不是 Agent。我們的測試只需這兩個陳述式便成功通過。
在 AgentCore runtime 上部署 Agent
設定 Agent runtime 的輸入授權器,只接受 Okta 發行給此 Agent 的 ID-JAG。其簽發者是 Okta 的組織授權伺服器,而受眾則是資源的自訂授權伺服器。在 agentcore.json 中:
"authorizerType": "CUSTOM_JWT",
"authorizerConfiguration": {
  "customJwtAuthorizer": {
    "discoveryUrl": "https://YOUR-ORG.okta.com/.well-known/openid-configuration",
    "allowedAudience": ["https://YOUR-ORG.okta.com/oauth2/YOUR-CUSTOM-AS-ID"],
    "allowedClients": ["YOUR_AGENT_CLIENT_ID"],
    "allowedScopes": ["xaa:read", "xaa:write"]
  }
}
allowedClients 符合 ID-JAG 所帶有的 client_id 聲明。若沒有此設定,runtime 會以 HTTP 200 接納另一個 Agent 的 ID-JAG,而請求稍後在交換時才失敗。加入此設定後,runtime 會以 HTTP 401 拒絕該權杖。
除了上一節的政策外,執行角色還需要bedrock:InvokeModel和bedrock:InvokeModelWithResponseStream。它不需要對 MCP 伺服器擁有bedrock-agentcore:InvokeAgentRuntime權限:每個伺服器都在 AgentCore runtime 上運行,並由各自的 JWT 授權器保護;自訂授權伺服器是發行者,而api://task-manager是受眾,因此代理程式會以 Okta access token 作為 bearer token 呼叫伺服器,而不是使用 AWS Signature Version 4 (SigV4)。
在 MCP 伺服器強制執行每位用戶的權限
資源連線會為代理程式的所有用戶設定 scopes,因此三位測試用戶都取得xaa:read xaa:write,而每位用戶的權限則透過groups聲明傳遞:Alice 的 token 帶有xaa-readers,Bob 的帶有xaa-writers,Carol 則沒有。
任務管理器會檢查兩項內容:只接受由已註冊代理程式取得的 token,而且只有在羣組和 scope 同時存在時才允許寫入:
REGISTERED_AGENTS = {"YOUR_AGENT_CLIENT_ID"}

def _require_agent() -> None:
    claims = _decode_claims()  # the runtime's JWT authorizer already validated the token
    agent = (claims.get("act") or {}).get("sub")
    if agent in REGISTERED_AGENTS and claims.get("cid") == agent:
        return
    raise ToolError("insufficient_privileges: this server accepts only tokens that a registered "
                    "AI agent obtained through Okta Cross App Access")

def _require_write() -> None:
    _require_agent()
    if WRITERS_GROUP in _groups() and "xaa:write" in _scopes():
        return
raise ToolError(f"insufficient_privileges: this tool requires membership in '{WRITERS_GROUP}'")這兩項檢查堵塞了我們發現的漏洞:若寫入檢查允許缺少groups聲明的 token,既不屬於任何一個羣組的 Carol 便能建立任務;而在_require_agent之前,發給沒有act聲明的服務應用程式的一般 token 交換 token,曾為 Bob 建立任務。伺服器能夠讀取聲明而毋須再次驗證 token,唯一原因是 runtime 的 JWT 授權器已驗證過該 token。若伺服器前面沒有這個授權器,就必須自行檢查簽章、發行者、受眾和到期時間,正如第 2 部分在 Amazon EKS 上運行的代理程式一樣。
驗證結果
我們對已部署的方案執行了每項檢查。Alice、Bob 和 Carol 各自要求代理程式建立一項任務,然後列出專案的任務:
| 呼叫者 | create_task |
list_tasks |
| Alice | 拒絕:必須是xaa-writers的成員 |
允許 |
| Bob | 已建立 | 允許 |
| Carol | 拒絕:沒有groups聲明 |
允許 |
| Bob,然後緊接着 Alice | 為 Bob 建立,隨後拒絕 Alice:權限沒有沿用 | 允許 |
以下請求在工具執行前被攔截:
| 請求 | 攔截方 | 回應 |
| 傳送至任務代理程式的 Agent B ID-JAG | runtime 的 JWT 授權器 | 401:「聲明 ‘client_id’ 的值與設定不符。」 |
| 已持有 245 秒的 ID-JAG | runtime 的 JWT 授權器 | 401:「Token 無效,將於下一分鐘內到期」 |
| 格式錯誤的 bearer token | runtime 的 JWT 授權器 | 403:「無法解析 token」 |
| 同一個 ID-JAG 被兑換兩次 | Okta 的自訂授權伺服器 | 400:「該 id-jag 已使用。」 |
| 第二次交換時使用較窄的 scope | Okta 的自訂授權伺服器 | 400:「scope 參數必須與 id-jag 中的 scopes 完全一致。」 |
| 超出連線所設定範圍的 scope | Okta 的組織授權伺服器 | 400 invalid_scope |
| MCP 伺服器收到的一般 token 交換 token | MCP 伺服器 | 拒絕:只接受由已註冊 AI 代理程式取得的 token |
AgentCore Identity 傳回的 token,與我們直接在 Okta 兑換的 token 逐項聲明均一致:sub代表用戶,cid和act標示代理程式,scp載有連線的 scopes,groups載有用戶的羣組,而 token 的有效期為 300 秒。
對於端到端需時約 30 秒的請求,AgentCore Identity 會增加約 0.6 秒,當中大部分時間用於模型和工具呼叫。以下是我們的測試用戶端執行五次所得的中位數:
| 呼叫 | 中位數 |
| 指令碼登入(授權碼流程) | 1,205 ms |
| 在 Okta 的組織授權伺服器將 ID token 換成 ID-JAG | 216 ms |
GetWorkloadAccessTokenForJWT |
135 ms |
GetResourceOauth2Token,包括 Okta 的 JWT bearer grant |
508 ms |
管理運作中的代理程式
Okta 簽發 ID-JAG 時會評估代理程式、用戶和連線。我們量度了每項管理員操作對下一個請求及已簽發 token 的影響:
| Okta 中的管理員操作 | 新請求 | 已簽發的權杖 |
| 刪除代理程式的資源連線 | 立即拒絕(invalid_target) |
仍可使用直至到期,最長 5 分鐘 |
| 移除用戶的指派 | 約 1 秒內拒絕,即使用戶已持有 ID token 亦然 | 最長 5 分鐘 |
| 停用代理程式 | Okta 執行操作後才拒絕;我們的測試組織將該操作排入佇列,等候了 86 分鐘 | 最長 5 分鐘 |
對一個代理程式採取的操作,不會令另一個代理程式停止運作。Okta 在兑換 ID-JAG 時不會重新檢查用戶:我們移除用戶後 3 秒,其自訂授權伺服器仍為移除前簽發的 ID-JAG 發出 access token。Okta 的 System Log 會將代理程式記錄為每項授權的操作者,而第 2 部分會將這些事件串流至 CloudWatch。
委派鏈的最佳做法
從這些測量結果中得出六項做法,每項都是委派鏈的特性,而非偏好:
| 做法 | 測量結果 |
| 每次請求都簽發新的 ID-JAG | ID-JAG 只能使用一次,有效期為 300 秒。剩餘有效時間少於 60 秒時,執行環境會拒絕該 ID-JAG,因此 225 秒可用,245 秒則不行 |
在 groups claim 中攜帶各用戶的權限,並為每項請求要求一組 scopes |
Okta 根據資源連線設定 scopes,因此三名用戶取得相同的 scopes,而第二次交換必須要求與 ID-JAG 完全相同的 scopes |
在執行環境固定代理程式,並在工具中檢查 act 和 cid |
allowedClients 與 ID-JAG 所攜帶的 client_id claim 相符。Okta access token 則攜帶 cid |
| 直接在 Okta 重現失敗的交換 | 透過 AgentCore Identity,scope 不匹配和 client 錯誤都會顯示為「權杖交換失敗,HTTP 狀態碼為 400」 |
| 將代理程式的角色設為可讀取提供者的 secret | GetResourceOauth2Token 在該角色取得讀取權限前一直失敗 |
| 縮短有效期,並以資源連線作為緊急停用開關 | 刪除連線即時生效。停用代理程式的操作在 Okta 的 beta AI agent API 佇列中等候了 86 分鐘,而且無法取消 |
Cross App Access 與一般權杖交換比較
一般 RFC 8693 權杖交換也會將用戶的身分傳遞至下游。我們在相同的 Okta 授權伺服器及用戶上,將它與 XAA 比較:
| 觀察到的行為 | 一般權杖交換 | Cross App Access |
| 權杖中的代理程式身分 | 沒有 act claim |
act 指明代理程式 |
| Scopes | 範圍擴大:Alice 自己的權杖帶有 xaa:read,而交換後回傳 xaa:read xaa:write |
管理員核准的 scopes |
交換規則限制為 xaa-writers |
Alice 仍取得權杖 | Alice 遭拒絕 |
| 用戶已取消指派,重用先前的權杖 | 仍可交換 | 遭拒絕 |
| 管理員看到的內容 | 具有授權類型的服務應用程式 | 代理程式、其連線,以及每項記錄事件中的代理程式身分 |
這些結果反映我們的 Okta 設定。Okta 指南指出,交換所得的權杖會包含 act claim,但我們沒有收到該 claim。一般權杖交換會傳遞用戶身分,但不會傳遞用戶的權限。
適用情境
我們與媒體及娛樂公司合作,最初正是在這類環境遇上這個問題。電影製作公司、串流媒體公司或遊戲公司會讓代理程式操作製作進度追蹤、作品及資產中繼資料、權利及本地化,以及觀眾或玩家支援系統。每個系統都有自己的授權模型和審計人員,而用戶的權限會因作品、地區或發行時段而異,因此在推出代理程式前,必須先回答「哪個代理程式可在什麼系統中代表哪個用戶行事」。
這個流程中的任何部分都不是某個行業專屬的:agent 是 IdP 中的一個身分,目標端是 OAuth 2.0 授權伺服器,而用戶的權限則載於一項聲明中。金融服務、醫療保健和公共部門的團隊,會在相同的控制措施下管理不同的資源。
清理資源
為避免持續產生費用,請刪除你建立的資源:
- 刪除 AgentCore CLI 為 agent 和兩部 MCP 伺服器建立的 AWS CloudFormation 堆疊。
- 使用
aws bedrock-agentcore-control delete-oauth2-credential-provider --name okta-xaa-obo刪除憑證提供者,並使用delete-workload-identity刪除你自行建立的任何工作負載身分。 - 刪除你新增至執行角色的 IAM 政策。
- 在 Okta 中,停用並刪除 AI agent 及其連結的應用程式,並移除資源連線、授權伺服器的政策規則、範圍和聲明,以及測試用戶和羣組。
總結
在這篇文章中,你使用 Okta Cross App Access 決定哪些 agent 可以代表哪些用戶行事,並使用 AgentCore Identity 執行每項決定。執行環境只接納 agent 自身的 ID-JAG;憑證提供者使用 agent 本身並未持有的秘密資料兑換每個 ID-JAG;權杖保管庫則在同一請求中重用兑換結果;MCP 伺服器再根據 groups 聲明執行每位用戶的權限。
這種設計讓兑換程序在 agent 的角色中進行,並在每部 MCP 伺服器中重複執行授權檢查。請參閲本系列的 第 2 部,瞭解為何該設計會透過 Cedar 政策,將兑換程序和授權檢查都移至同一個 AgentCore Gateway,並在 Amazon EKS 上加入第二個 agent,以及如何將 Okta System Log 與 CloudWatch 中的 AgentCore 追蹤記錄結合。
如要開始使用,請瀏覽 AgentCore 範例及 Okta 的 Cross App Access 文件。如需 API 詳情,請參閲《AgentCore 開發人員指南》中的代表用戶進行權杖交換。
作者簡介

Hammad Ausaf
Hammad 是媒體與娛樂領域的首席解決方案架構師。他熱衷於構建解決方案,致力為 AWS 客戶提供最佳方案。

Rajat Jain
Rajat 是 AWS 媒體與娛樂領域的技術客戶經理,加入公司逾 3 年。他會指導客戶採用營運最佳實務,並協助他們充分發揮 AWS 服務的效用。

Madhu Samhitha Vangara
Madhu 是 AWS 全球生成式 AI 專家解決方案架構師,專注於 Amazon Bedrock AgentCore 和 Strands Agents 的 agentic AI 市場推廣。她將新興 AI 能力和研究成果轉化為客戶可量度的成效。工作以外,她受過印度古典舞蹈訓練,亦熱愛藝術。
來源:AWS Machine Learning Blog · aws.amazon.com