Amazon Bedrock AgentCore 推出 Web Search API
Introducing the Web Search API on Amazon Bedrock AgentCore
AWS 宣佈 Amazon Bedrock AgentCore 推出 Web Search API,讓應用程式透過單次 API 呼叫搜尋網頁,並取得 Amazon 營運的網頁索引所提供的排序結果。
文章清楚區分 Web Search API 與 AgentCore Gateway 的適用場景,並説明直接 API 呼叫無須預先建立資源,方便按現有架構選擇接入方式。
需要回答近期事件、產品發布、價格或法規問題的 AI Agent 和應用程式,必須取得比模型訓練資料更新的資訊。直至現在,Amazon Bedrock AgentCore 上的 Web Search 透過 AgentCore Gateway,將這些資訊提供給 Agent。AgentCore Gateway 是 Amazon Bedrock AgentCore 的一項功能。這表示你需要建立閘道和網絡搜尋目標,再透過 MCP 用戶端呼叫該工具。這種設定適合需要讓多個 Agent 共用同一套搜尋政策的平台團隊,但如果你的程式碼只需要搜尋結果,這套設定就顯得過於繁複。
今天,我們宣佈推出 Amazon Bedrock AgentCore 的 Web Search API。有了這個 API,你只需呼叫一次 API,自己的程式碼便可搜尋網絡。它會從 Amazon 營運的網絡索引傳回已排序的搜尋結果;每項結果均附有文字摘錄,並會在資料可用時提供網頁標題、網址和發布時間。你可以透過 AWS SDK 或 AWS Command Line Interface (AWS CLI) 呼叫此 API,並使用與其他 AWS 服務相同的 AWS Identity and Access Management (IAM) 憑證簽署請求。你無須預先建立任何資源。完成驗證、發出呼叫,即可取得結果。你可以在應用程式、自己編寫的 Agent 迴圈或數據管道中使用它。
為何要提供獨立 API?
對大部分 Agent 型工作負載而言,AgentCore Gateway 是建議採用的方式。它為 Agent 提供一個安全的 Model Context Protocol (MCP) 端點,整合網絡搜尋和其他工具。它亦會處理入站和出站驗證、語義工具選擇,以及可選的 MCP 工作階段。不過,開發人員告訴我們,在某些不適合使用閘道的情況下,他們也需要較低層級的整合方式:
- 自訂編排框架 – 自行建構 Agent 迴圈,或使用 LangChain、LlamaIndex 等框架的開發人員,希望在編排邏輯中直接將網絡搜尋作為工具呼叫,而非經由閘道轉送。
- 非 Agent 應用場景 – 需要以網絡資訊為依據的應用程式,並非全都是 Agent。搜尋驅動的儀錶板、事實查核管道、內容增強工作流程和監察系統,都可受惠於即時網絡搜尋結果,而無須採用 Agent 基礎架構。
- 更嚴格地控制請求生命週期 – 有些開發人員希望自行管理重試、快取和錯誤處理,而非交由閘道處理。
- 簡化現有應用程式的整合 – 已有自身 API 層的應用程式,可直接呼叫 Web Search API,加入以網絡資訊為依據的能力,而無須採用完整的 AgentCore Gateway 技術堆疊。
Web Search API 可與閘道互補。它採用與 Alexa+、Kiro、Quick 及其他 Amazon 產品相同的搜尋基礎架構,具備相同的品質和合規水平,並以直接 API 操作的形式提供。
運作方式
Web Search API 是 bedrock-agentcore 資料平面上的 InvokeWebSearch 操作;其他 AgentCore 工具(例如 Amazon Bedrock AgentCore 的一項功能 AgentCore Browser)也使用同一端點。請求會使用標準 AWS 憑證,透過 AWS Signature Version 4 (SigV4) 簽署,因此你無須管理 API 金鑰或密鑰。
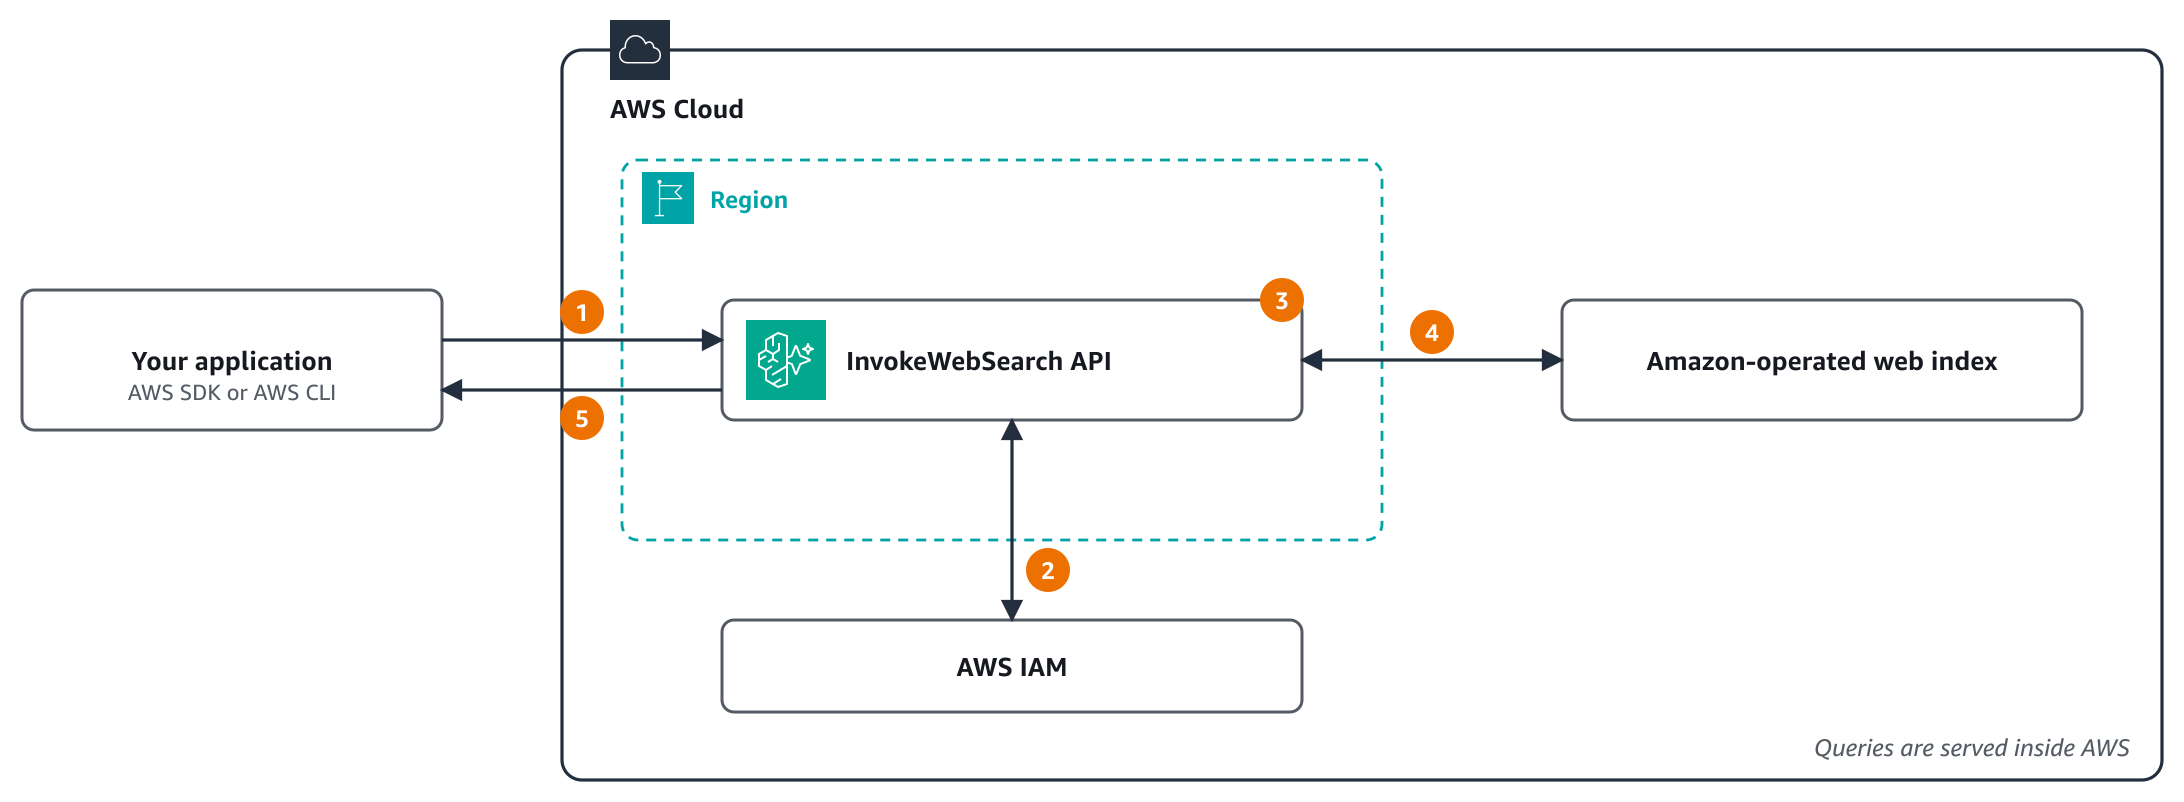
圖 1:Web Search API 請求流程
各編號步驟如下:
- 您的應用程式透過 AWS SDK 或 AWS CLI 呼叫
InvokeWebSearch,並使用其 AWS 憑證以 SigV4 簽署請求。從虛擬私有雲端(VPC)發出的呼叫可經由介面 VPC 端點傳送。 - API 會透過 AWS Identity and Access Management (IAM) 檢查呼叫者是否對 AWS 受管網頁搜尋工具具有
bedrock-agentcore:InvokeWebSearch。 - API 會套用請求中的篩選條件:要包含或排除的網域,以及發佈時間範圍。
- API 會搜尋由 Amazon 營運的網頁索引。查詢會在 AWS 內部處理,不會傳送至第三方搜尋引擎。
- API 最多會傳回
maxResults個排序結果,每個結果都包含文字摘錄,以及在有資料時提供的頁面標題、URL 和發佈時間。
呼叫身分需要對 AWS 受管資源具有一項 IAM 權限。閘道的服務角色使用網頁搜尋時,採用的是相同的動作和資源,因此一項政策便可涵蓋兩種途徑。詳情請參閲 授予呼叫 API 的權限。
{
    "Version": "2012-10-17",
    "Statement": [
        {
            "Sid": "InvokeWebSearch",
            "Effect": "Allow",
            "Action": "bedrock-agentcore:InvokeWebSearch",
            "Resource": "arn:aws:bedrock-agentcore:us-west-2:aws:tool/web-search.v1"
        }
    ]
}
首個搜尋請求
以下範例使用 AWS SDK for Python (Boto3),在美國西部(俄勒岡)區域 (us-west-2) 搜尋兩個可信網域中於 2026 年發佈的頁面:
import boto3

client = boto3.client("bedrock-agentcore", region_name="us-west-2")

response = client.invoke_web_search(
    webSearchId="web-search.v1",
    searchQuery="multi-region EKS cluster deployment best practices",
    maxResults=10,
    filters={
        "domainFilter": {"include": ["aws.amazon.com", "kubernetes.io"]},
        "publishedDateFilter": {"publishedAfter": "2026-01-01T00:00:00Z"},
    },
)

for result in response["results"]:
    print(result.get("publishedAt"), result.get("title"), result.get("url"))
每個結果都包含文字摘錄。如果索引中有相關資料,也會傳回標題、URL 和發佈日期,因此請透過 get 讀取這些資料。以下是即時呼叫傳回的一個結果(經縮短):
{
    "title": "One Amazon EKS, many edges: How to choose your edge container strategy on AWS",
    "url": "https://aws.amazon.com/blogs/containers/one-amazon-eks-many-edges-how-to-choose-your-edge-container-strategy-on-aws/",
    "text": "Separate the standard from the deployment model Choosing the wrong platform isn't really the issue. ...",
    "publishedAt": "2026-09-25T15:52:00Z"
}
以上就是完整的整合方式。如果您的程式碼在 AWS Lambda、Amazon Elastic Container Service (Amazon ECS)、Amazon Elastic Compute Cloud (Amazon EC2) 或 Amazon Elastic Kubernetes Service (Amazon EKS) 上執行,執行角色會自動提供憑證。將權限新增至該角色後,同一段程式碼便可毋須修改直接執行。
API 主要功能
- 網域篩選 – 包含或排除特定網域,將搜尋結果限制在可信來源(例如,為專注於 AWS 的助理,只搜尋 aws.amazon.com 和 kubernetes.io)。每個清單最多可包含 100 個網域名稱;根網域也會匹配其子網域。
- 日期篩選 – 使用
publishedAfter和publishedBefore限定發佈時間範圍,並以 UTC 時區的 RFC 3339 日期時間格式提供,例如 2026-01-01T00:00:00Z。兩個界限均包括在內。 - 可設定結果數量 – 每次查詢可要求 1 至 25 個結果。如果沒有設定
maxResults,API 最多會傳回 25 個結果。搜尋文字searchQuery最多可有 200 個字元。 - 包含文字摘錄的結果 – 每個結果都包含文字摘錄,以及在有資料時提供的頁面標題、URL 和發佈時間,可直接加入模型的上下文視窗。
5 分鐘內開始使用
以下是取得首個結果的兩種方法:
方法 1:AWS CloudShell(無需本機設定)
- 在瀏覽器中開啟 AWS CloudShell。它會使用您主控台工作階段的憑證。
- 您的角色會具有
bedrock-agentcore:InvokeWebSearch權限;該權限可來自前述政策,或範圍更廣的 AWS 受管政策 BedrockAgentCoreFullAccess。 - Run:
aws bedrock-agentcore invoke-web-search \
    --web-search-id web-search.v1 \
    --search-query "latest EKS features" \
    --max-results 5
方法 2:本機開發
- 安裝 AWS CLI,或您所用程式語言的 AWS SDK。若使用 Python,請採用 Boto3 1.43.127 或更新版本。
- 建立一個套用前述政策的 IAM 角色。
- 取得該角色的憑證:從您的應用程式或 AWS CLI 設定檔承擔該角色,或透過身分提供者以該角色登入。
- 執行前述 Python 範例,或使用任何 AWS SDK 呼叫 API。
無需建立資源,也無需管理 API 金鑰。進行驗證、呼叫 API,即可取得結果。
在 Agent 框架中使用 Web Search API
Web Search API 可自然融入常用的 Agent 框架。LangChain Agent 可透過 langchain-aws 1.9.3 及更新版本中的 AgentCore 網頁搜尋工具使用這項 API:
from langchain.agents import create_agent
from langchain.chat_models import init_chat_model
from langchain_aws.tools import create_web_search_toolkit

toolkit, tools = create_web_search_toolkit(region="us-west-2")
model = init_chat_model("bedrock_converse:us.anthropic.claude-sonnet-5", region_name="us-west-2")
agent = create_agent(model, tools=tools, system_prompt="Cite the URL of every fact you use.")工具亦可設定模型無法更改的規則,例如要排除的網域、起始日期和搜尋預算。工具會以資料形式傳回搜尋結果,供你的程式碼檢查。如需完整範例,請參閲每日相依套件監察範例。此範例使用 LangGraph 平行研究三個套件生態系統,並在報告任何結果前,逐項核對資料來源。
如果你偏好自行包裝呼叫,也可以使用一般的 LangChain 工具:
from langchain.tools import tool
import boto3
import json

client = boto3.client("bedrock-agentcore", region_name="us-west-2")

@tool
def web_search(query: str) -> str:
    """Search the web for current information."""
    response = client.invoke_web_search(
        webSearchId="web-search.v1",
        searchQuery=query,
        maxResults=5,
    )
    return json.dumps(response["results"], indent=2, default=str)

# Pass web_search to an agent, for example create_agent(model, tools=[web_search])如果不使用框架,AgentCore Python SDK 中的 WebSearchClient 會包裝相同的呼叫,並傳回已剖析日期的結果。langchain-aws 1.9.3 和 AgentCore Python SDK 1.26.0 加入了 Web Search API 支援,請安裝這些版本或更新版本。
內置企業級控制措施
Web Search API 使用標準 IAM 驗證,因此你從第一次呼叫起便可使用企業級控制措施:
- IAM 政策。按用戶、羣組或角色授予或拒絕
bedrock-agentcore:InvokeWebSearch。使用服務控制政策 (SCP),在多個帳戶中強制執行防護措施。 - AWS CloudTrail 記錄。CloudTrail 會將
InvokeWebSearch請求記錄為數據事件。數據事件預設不會記錄,因此請在追蹤或事件資料存放區中,為AWS::BedrockAgentCore::WebSearch資源類型新增事件選取器。事件會記錄網頁搜尋工具和maxResults,但不會記錄搜尋文字或篩選條件。如需詳細資訊,請參閲使用 AWS CloudTrail 記錄 AgentCore Web Search API 呼叫。 - VPC 支援。使用 AWS PrivateLink,透過你的私有網絡而非公用互聯網傳送 API 呼叫。如需設定和端點政策的詳細資訊,請參閲本文稍後的「使用 AWS PrivateLink 建立私有連線」。
- 合規性。如需涵蓋 AgentCore 的合規計劃清單,請參閲Amazon Bedrock AgentCore 的合規驗證。
- 搜尋留在 AWS 內。查詢會由 Amazon 營運的網頁索引提供服務,不會傳送至第三方搜尋引擎。
- 可接受的使用方式。如需詳細資訊,請參閲Web Search API 可接受使用方式文件。
配額按帳戶計算。如需預設配額及申請提高配額的方法,請參閲Amazon Bedrock AgentCore 配額。
預設情況下,每個帳戶在每個區域每秒最多可傳送 10 個請求,你亦可申請提高配額。如需詳細資訊,請參閲AgentCore Web Search 服務配額。
使用 AWS PrivateLink 建立私有連線
處理敏感資料的 Agent 和管道通常會在沒有互聯網路由的私有子網絡中執行。使用 AWS PrivateLink,程式碼可透過 VPC 中的介面 VPC 端點呼叫 Web Search API。VPC 與 API 之間的流量會留在 AWS 網絡內,你無須使用互聯網閘道、NAT 閘道或 Proxy 即可連線。
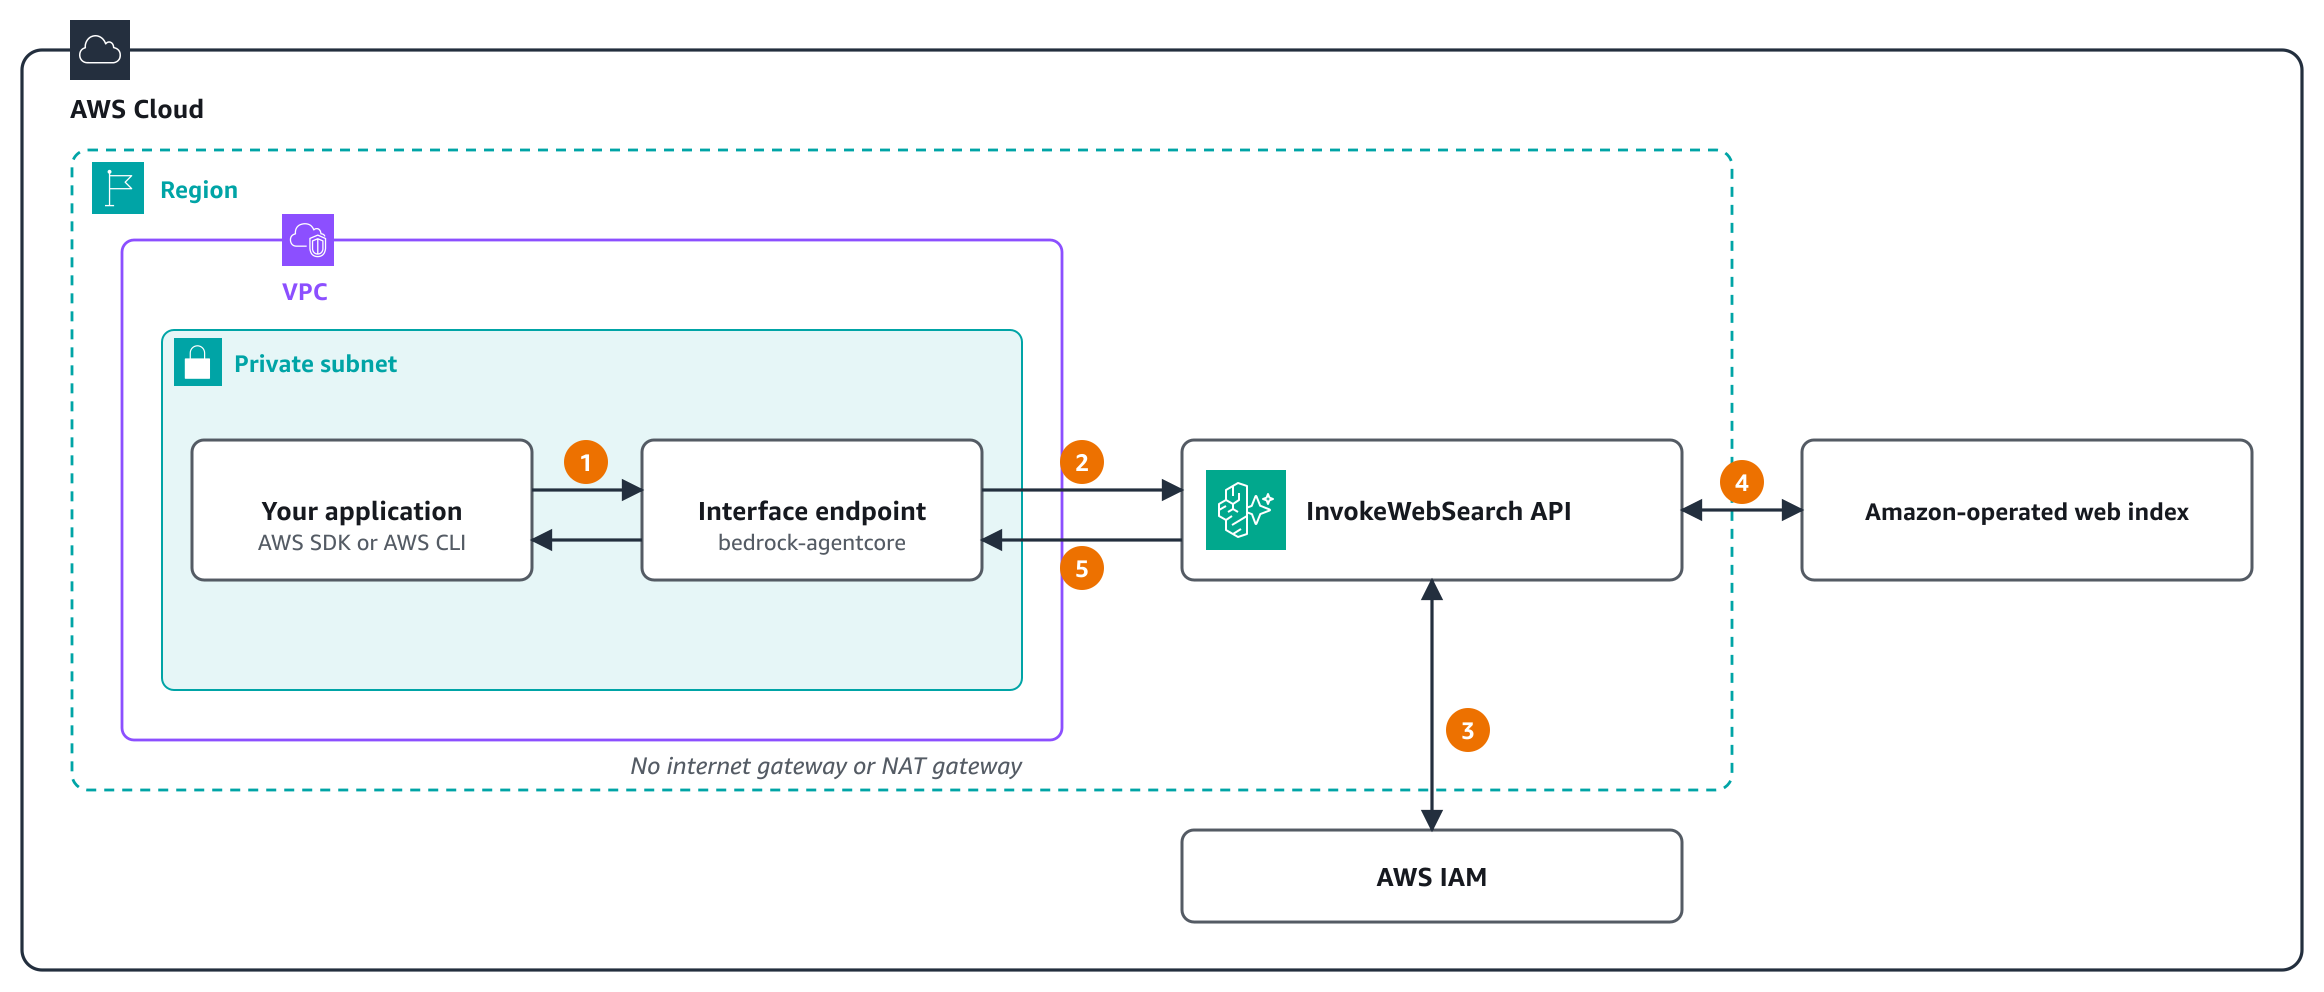
圖 2:透過 AWS PrivateLink 呼叫 Web Search API
步驟如下:
- 你的應用程式會使用 API 的標準區域名稱呼叫
InvokeWebSearch。啟用私有 DNS 後,該名稱會解析至子網絡中的介面端點。 - 端點政策會套用至請求,而請求會透過 AWS 網絡傳送至 API。
- API 會透過 IAM 檢查呼叫者是否擁有
bedrock-agentcore:InvokeWebSearch,包括任何aws:SourceVpce條件。 - API 會套用請求中的篩選條件,並搜尋由 Amazon 營運的網頁索引。
- 結果會經由端點傳回你的應用程式。
如要設定,請在每個會呼叫 API 的 VPC 和區域中,為 AgentCore 資料平面服務 com.amazonaws.<Region>.bedrock-agentcore 建立介面端點,並啟用私有 DNS:
aws ec2 create-vpc-endpoint \
    --region us-west-2 \
    --vpc-id vpc-0123456789abcdef0 \
    --vpc-endpoint-type Interface \
    --service-name com.amazonaws.us-west-2.bedrock-agentcore \
    --subnet-ids subnet-0123456789abcdef0 subnet-0fedcba9876543210 \
    --security-group-ids sg-0123456789abcdef0 \
    --private-dns-enabled
啟用私有 DNS 後,API 的標準區域名稱 bedrock-agentcore.us-west-2.amazonaws.com 會在 VPC 內解析為端點的私人 IP 位址。本文中的 Boto3 和 AWS CLI 範例無需修改即可執行,亦無需設定端點 URL。端點的安全羣組必須允許來自呼叫 API 資源的輸入 HTTPS 流量(連接埠 443)。
除了 IAM 之外,PrivateLink 亦提供以下控制:
- Endpoint policies – A VPC endpoint policy applies to
InvokeWebSearchrequests in addition to your IAM policies, so you decide which principals can search through the endpoint. The same endpoint also carries the other AgentCore data plane APIs, such as AgentCore runtime, a capability of Amazon Bedrock AgentCore, Memory, Identity, Browser, and Code Interpreter. If workloads in the VPC call them too, add statements that allow those calls. The following policy lets only one role call the API through the endpoint:{ "Effect": "Allow", "Principal": { "AWS": "arn:aws:iam::111122223333:role/WebSearchAppRole" }, "Action": "bedrock-agentcore:InvokeWebSearch", "Resource": "arn:aws:bedrock-agentcore:us-west-2:aws:tool/web-search.v1" } - Require the private path – Add an
aws:SourceVpcecondition to the IAM policy that grants the permission. The role can then search only through your endpoint, and the same call from outside the VPC is denied:{ "Effect": "Allow", "Action": "bedrock-agentcore:InvokeWebSearch", "Resource": "arn:aws:bedrock-agentcore:us-west-2:aws:tool/web-search.v1", "Condition": { "StringEquals": { "aws:SourceVpce": "vpce-0123456789abcdef0" } } } - 網絡層級控制 – 安全羣組和子網路位置決定哪些執行個體、容器和函數可以連線至端點。
凡是提供 Web Search API 的區域,PrivateLink 的運作方式都相同。介面端點按 AWS PrivateLink 標準定價收費。詳情請參閲透過 AWS PrivateLink 呼叫 AgentCore Web Search。
在主控台試用
你可以在編寫任何程式碼之前,先在 Amazon Bedrock AgentCore 主控台試用 Web Search API。在導覽窗格的 連線下,選擇 Web Search。
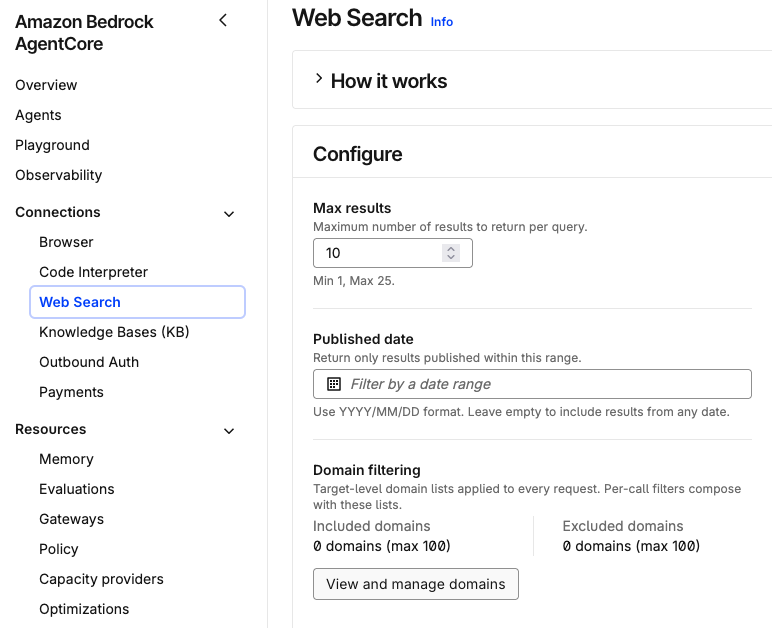
圖 3:Amazon Bedrock AgentCore 主控台中的 Web Search
- Configure. In the Configure panel, set:
- 結果上限:每次查詢傳回的結果數量,介乎 1–25。主控台預設為 10。
- 發佈日期:以
YYYY/MM/DD格式表示的日期範圍。系統只會傳回在該日期範圍內發佈的結果。留空即可包含任何日期的結果。 - 網域篩選:最多可加入 100 個要納入的網域,以及 100 個要排除的網域。選擇 檢視及管理網域以編輯清單。
- 測試:在「測試 Web Search API」面板中輸入最多 200 個字元的查詢。每次查詢都會根據你的設定呼叫 Web Search API。面板會顯示傳回的結果數量及呼叫所需時間。每項結果都會顯示標題、文字摘錄、發佈日期和來源 URL。圖 4 顯示搜尋「如何設定 Amazon S3 生命週期規則?」的結果,搜尋結果只限於
aws.amazon.com和docs.aws.amazon.com。
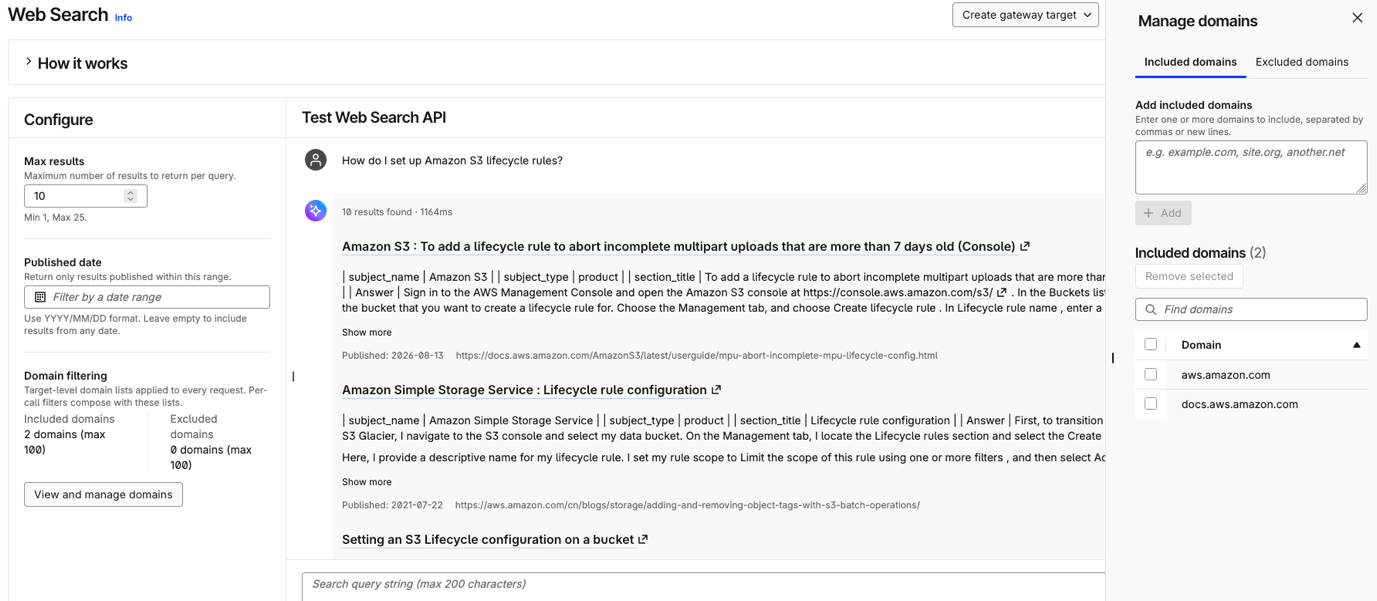
圖 4:只顯示納入網域的測試搜尋
- Integrate. When the results look right, you have two options:
- 產生程式碼片段:取得使用相同設定呼叫 API 的程式碼,可直接貼到你的 Agent 或應用程式中。
- 建立閘道目標:將 Web Search 加入 AgentCore Gateway 作為工具,讓 Agent 可透過 MCP 呼叫。
主控台會使用你本人的 IAM 身分為每次呼叫簽署,因此你的角色必須具備 bedrock-agentcore:InvokeWebSearch 權限。
何時使用 API,而非閘道
| 使用情境 | 建議方式 |
| 建立使用兼容 MCP 工具的 Agent | AgentCore Gateway |
| 在一個 MCP 端點後提供多個工具,並可選擇使用 MCP 工作階段 | AgentCore Gateway |
| 由一名管理員為多個 Agent 和團隊設定一項來源政策 | AgentCore Gateway |
| 需要搜尋功能的 MCP 用戶端,例如使用 AWS Web Search 連接器的 Claude | AgentCore Gateway |
| 自訂流程編排 | Web Search API |
| 非 Agent 用途(儀錶板、管道) | Web Search API |
| 需要直接控制重試和快取 | Web Search API |
| 在現有應用程式中加入網頁搜尋 | Web Search API |
兩種方式都會搜尋相同的索引,但有幾點不同。閘道亦可使用 JSON Web Token (JWT) 授權呼叫者,而 API 只使用 IAM 進行授權。在閘道上,管理員可在目標設定網域清單,套用至每個請求,而呼叫端 Agent 不會看到這些清單。使用 API 時,每個請求都會包含自己的篩選條件。欄位名稱也有所不同:API 使用 searchQuery、publishedAfter 和 publishedBefore,而閘道的 MCP 工具則使用 query、from 和 to。如需更多指引,請參閲 選擇 API 或 Gateway 連接器。
定價
Web Search API 採用與閘道連接器相同的用量類型計費,因此會按 Web Search 費率收費,即每 1,000 次查詢 $7。由於不涉及閘道,因此不會產生閘道費用。詳情請參閲 Amazon Bedrock AgentCore 定價。
可用性
Web Search API 適用於美國東部(北維珍尼亞)、美國東部(俄亥俄)、美國西部(俄勒岡)、歐洲(愛爾蘭)、亞太地區(東京)及亞太地區(悉尼)區域。如需查看目前的清單,請參閲 支援的 AWS 區域。
開始使用
你可參閲以下資源,開始使用。
作者介紹

Shubham Divekar
Shubham 是 Amazon Web Services (AWS) 的資深軟件開發工程師,任職於 Amazon Bedrock AgentCore。他專注於開發可擴展的雲端系統,以支援 AI 應用程式框架和協調流程。Shubham 亦具備物聯網架構方面的經驗,曾建構分佈式、可擴展、高流量及高吞吐量系統。工作以外,他會打乒乓球、羽毛球,以及到太平洋西北地區的山區遠足。

Sundar Raghavan
Sundar 是 AWS Agentic AI Foundations 團隊的資深解決方案架構師。他負責 Amazon Bedrock AgentCore 的開發者體驗,包括 SDK 和 CLI,並推動框架及生態系統整合策略。他專注於協助開發者在 AWS 上建構、部署及擴展用於生產環境的 AI Agent。他亦透過 Strands Robots,將同樣的 Agent 開發者體驗帶到 Physical AI 領域。

Uday PB
Uday 是 Amazon AGI 的軟件開發工程師,負責大規模分佈式系統、資訊檢索、答案依據建構及 Agentic AI 基礎設施。他專注於建構可擴展的服務,將基礎模型和 AI Agent 連接至即時資訊及外部工具,讓各種 AI 應用程式具備可靠的資訊檢索、複雜推理及研究能力。

Kalyan Garimella
Kalyan 是 Amazon AGI 的首席產品經理,負責帶領 Amazon Bedrock AgentCore 網絡搜尋功能的開發及推出。他致力解決現代 AI Agent 的一項核心限制:無法存取即時、準確的資訊;方法是讓 Agent 以即時網絡資料為依據進行推理。Kalyan 與家人居於灣區。

Omar Abdelwahab
Omar 是 Amazon Web Services (AWS) 的技術產品市場推廣經理,專注於 Agentic AI 和 Web Search 等 AI 產品。他持有計算機科學博士學位,並樂於在 AI、技術與市場推廣策略的交匯處工作,協助客戶建構創新應用程式。
來源:AWS Machine Learning Blog · aws.amazon.com