Greenlight Financial 如何在 Amazon Bedrock AgentCore 上構建自主安全營運中心(SOC)方案
How Greenlight Financial built an autonomous SOC solution on Amazon Bedrock AgentCore
Greenlight Financial 在 Amazon Bedrock AgentCore 上構建 Luna 自主安全營運中心(SOC),每月處理 3,000–4,000 宗安全及風險個案,超過 90% 無須人工介入即可解決。
文章拆解 Luna 的分層多智能體、記憶及人工升級設計,並以自主處理率由 83% 升至超過 90% 説明其在受監管金融場景的實作路徑。
Greenlight Financial 每月處理多達 4,000 宗保安及風險案件,其中超過 90% 無需人工介入即可解決。Greenlight 的 Luna 使用 Amazon Bedrock AgentCore;這套基礎設施可大規模建構、連接及最佳化 Agent。具體而言,Greenlight 使用 Amazon Bedrock AgentCore 的一項功能 AgentCore runtime,託管 Luna 的 Agent 程式碼;並使用 Amazon Bedrock AgentCore 的另一項功能 AgentCore memory,支援其分層多 Agent 系統。這樣便毋須自行建構及運作這些功能。Luna 可在數秒內分流暗網外洩卡片警示、身份異常及財務風險事件。
本文説明 Greenlight Financial 如何在 Amazon Bedrock AgentCore 上建構自主保安營運中心(SOC)方案。我們會介紹其多層監督架構、30 多個專用 Agent、用於持續學習的情節記憶,以及如何由 SOC 使用案例擴展至財務風險分流。我們亦會分享生產環境數據、基礎設施設計決策,以及在受監管行業建構自主保安營運方案的模式。
Greenlight 要解決的問題
Greenlight Financial 為家庭提供金融產品,包括扣帳卡、儲蓄工具,以及 Family Hub 和 Pet Tracker 等連網裝置。公司須在符合大型銀行同等監管要求的情況下,大規模處理敏感財務數據。
Greenlight 的 SOC 每月會從四個主要來源收到 3,000–4,000 個保安及風險警示:
- 暗網外洩卡片 – 卡組織及內部威脅情報會標記在暗網上發現的 Greenlight 客戶卡片。
- 身份及存取異常 – 身份識別提供者(IdP)及內部系統中的異常登入模式、權限提升及政策違規。
- 基礎設施警示 – 來自 EDR(端點偵測及回應)、SIEM(安全資訊及事件管理)、資產清單及其他可觀測性工具的訊號。
- 財務風險事件 – 來自卡片處理系統的可疑交易模式、合規觸發事件及詐騙指標。
分析員作出判斷前,必須交叉比對多個資料來源。單是一則暗網外洩卡片通知,就需要核查卡片是否仍然有效、與以往通知去重、檢視客戶工作階段資料,以及查看尚未處理的客戶支援工單。人工分析員每宗案件需時 15-30 分鐘。每月 4,000 宗案件的工作量,已超出人手所能應付。
Greenlight 需要一套系統,能夠:
- 以機器速度自主分流並解決一般案件。
- 將複雜案件連同完整背景資料交由人工分析員處理。
- 從案件處理模式中學習,持續提升準確度。
- 在金融服務業的合規規範下運作。
架構:建基於 Amazon Bedrock AgentCore 的分層多 Agent 系統
Greenlight 在 Amazon Bedrock AgentCore 上將 Luna 建構為階層式多 Agent 系統。此架構採用分層監督模式,仿照人類 SOC 團隊的運作方式:L1 負責處理大量案件,L2 則處理複雜案件。
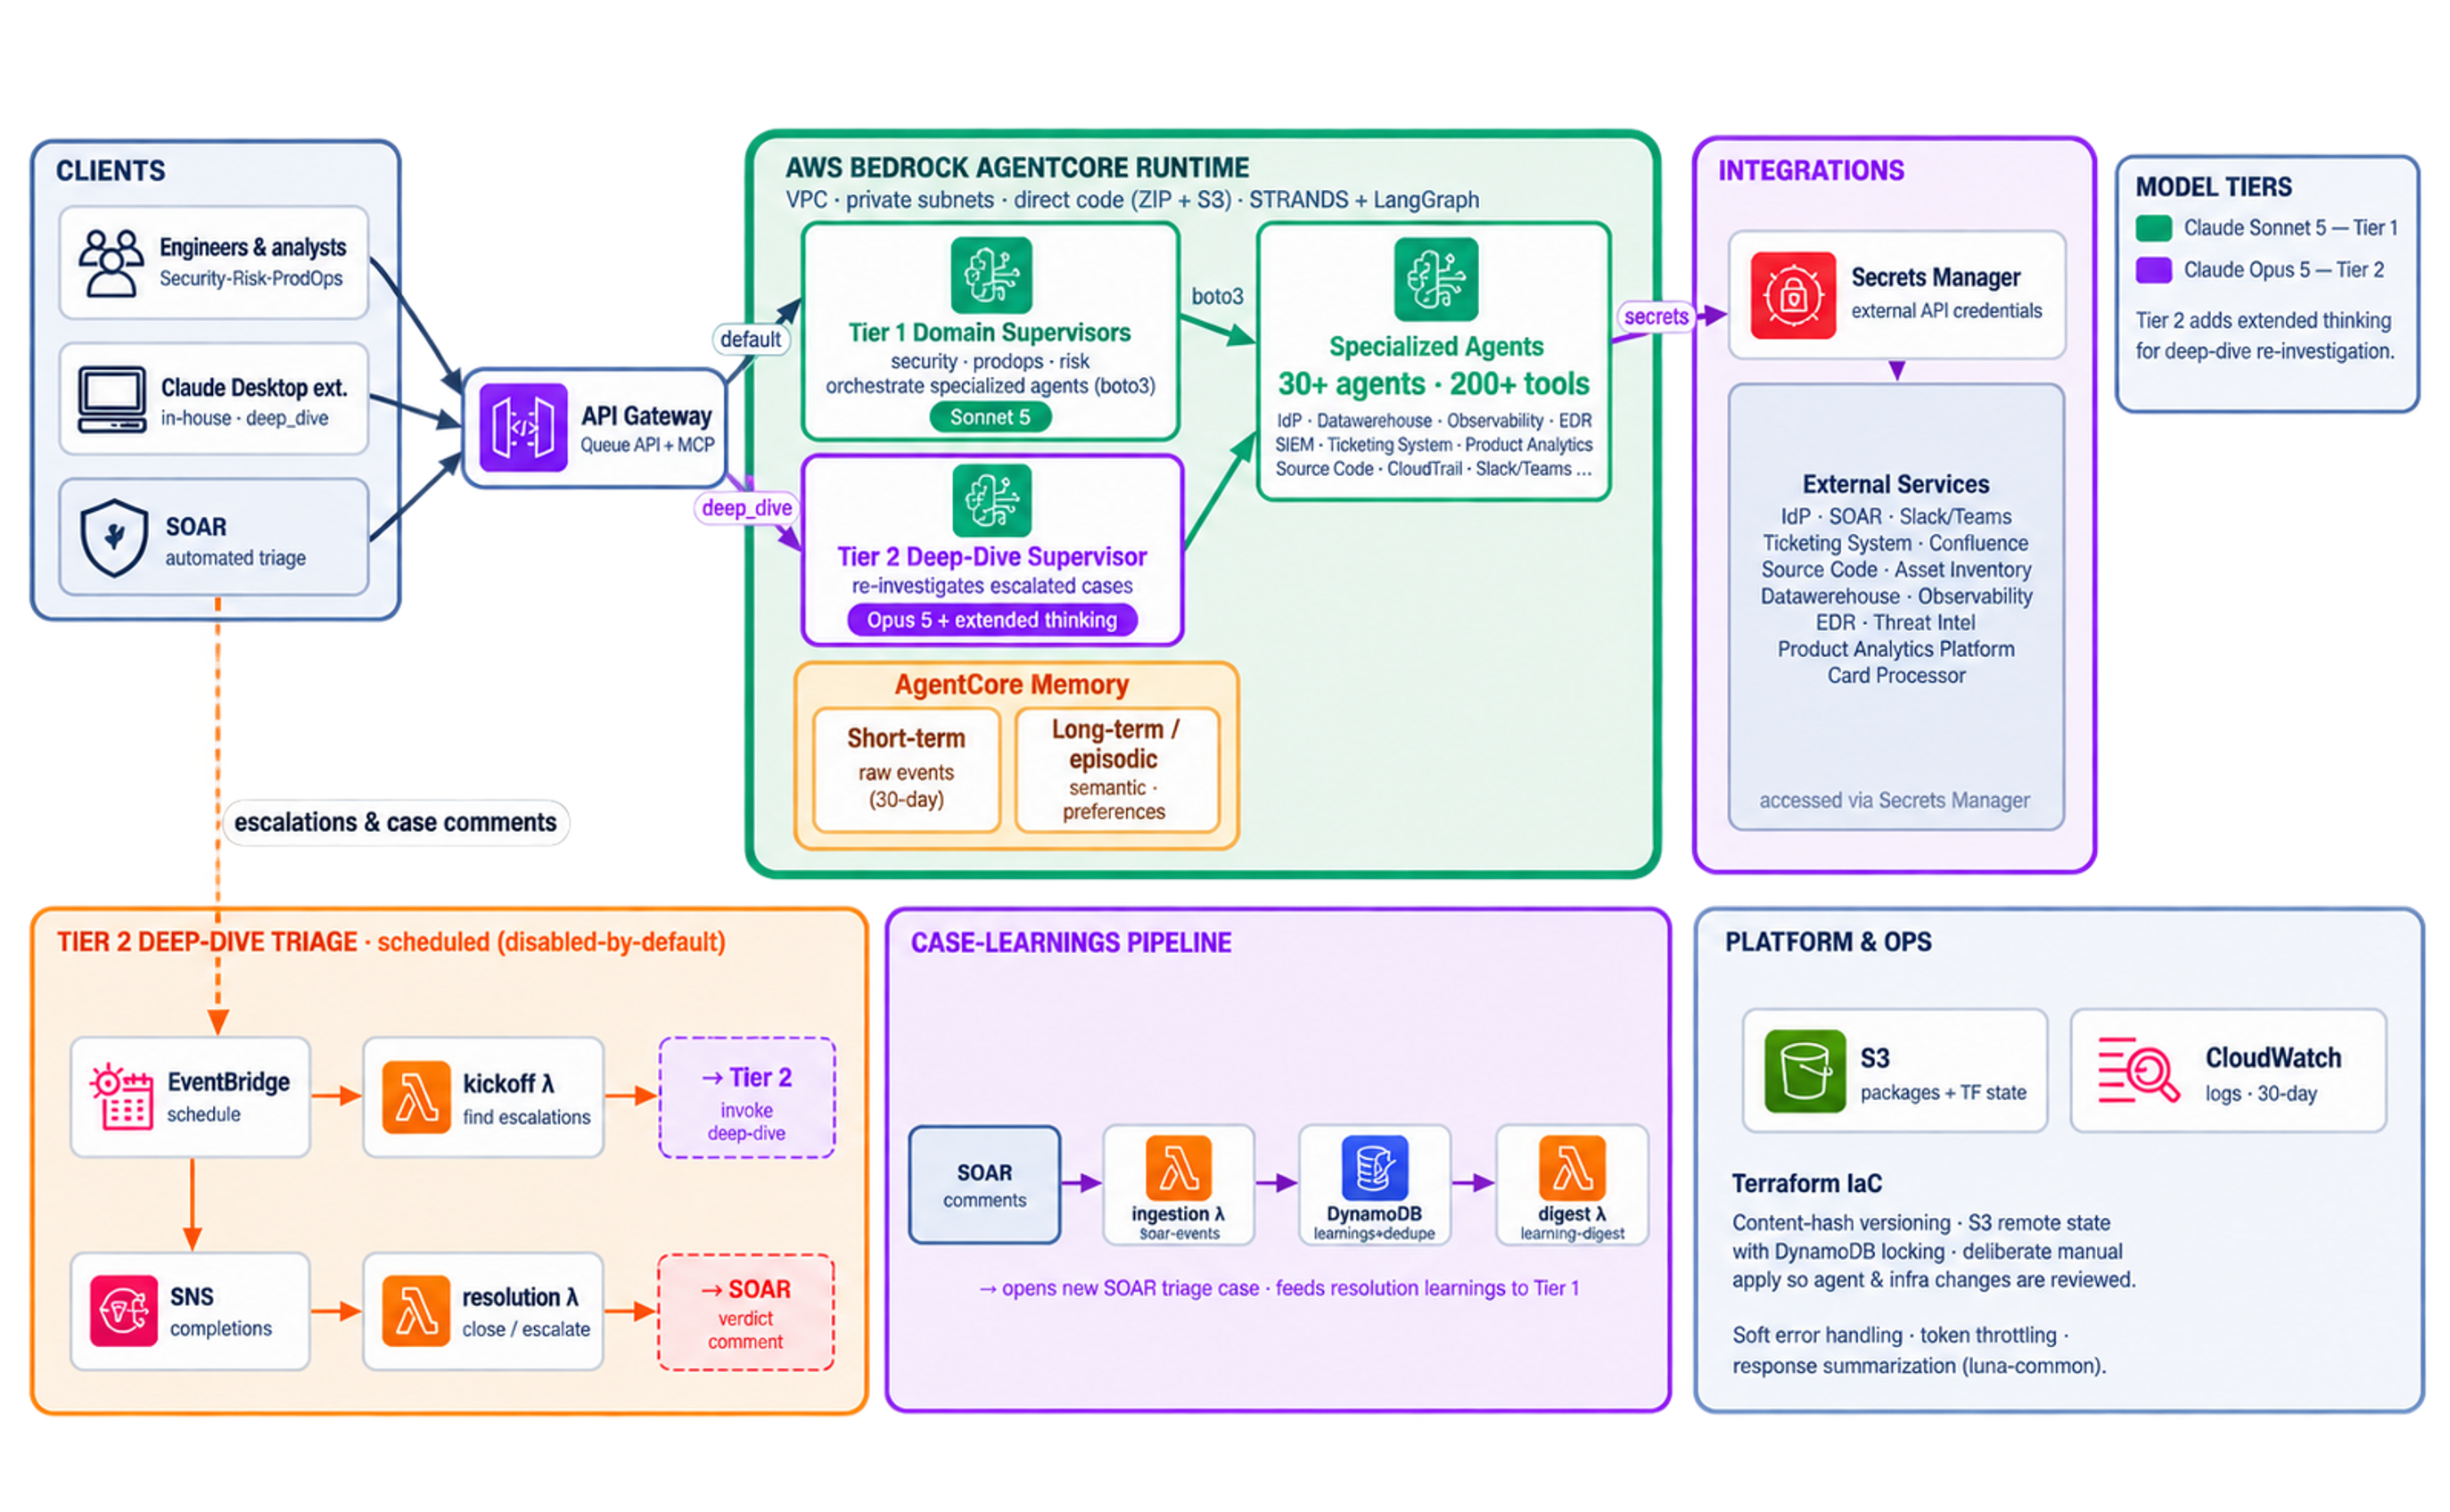
圖 1:Luna 在 Amazon Bedrock AgentCore 上的分層監督架構
第一層監督 Agent:大量案件分流
Tier 1 主管使用透過 Amazon Bedrock 提供的進階語言模型,並在 Amazon Virtual Private Cloud (Amazon VPC) 內的 Amazon Bedrock AgentCore runtime 上執行。該 runtime 使用私有子網,並透過 ZIP 檔案及 Amazon Simple Storage Service (Amazon S3) 直接部署程式碼。它透過協調 30 多個專門代理程式,處理新個案的初步分流:
| 範疇 | 代理程式的工作 |
| 身分識別與存取權 | 檢查登入記錄、多重因素驗證 (MFA) 狀態及工作階段異常 |
| 端點偵測 | 擷取端點警示、程序樹及 IOC 比對結果 |
| 可觀測性 | 將基礎設施指標與警示時間關聯起來 |
| 資產清單 | 列出受影響資產、擁有者及暴露面 |
| 數據分析 | 查詢歷史模式及基準偏差 |
| 付款處理 | 核實卡片狀態、交易記錄及帳戶狀態 |
| 客戶體驗 | 檢視事故發生前後的客戶工作階段行為 |
| 客戶支援 | 檢查相關的未結工單及過往投訴 |
| 程式碼及儲存庫 | 追蹤與警示相關的程式碼變更 |
| 項目追蹤 | 將事故與近期部署或已知問題連結 |
| 威脅情報 | 以外部威脅背景補充 IOC 資訊 |
| 自動化 (SOAR) | 執行已獲批准的補救行動手冊 |
Tier 1 主管透過兩種途徑接收個案:Amazon API Gateway 提供 Luna Queue API 及 Model Context Protocol (MCP) 端點;另一種是 Tines SOAR,用於自動擷取警示。它會根據警示類型判斷要呼叫哪些專門代理程式,整合它們的調查結果,並作出判定。一般個案的分流時間中位數為個位數秒。
Tier 2 主管:深入調查
超出 Tier 1 信心門檻的個案,會交由使用Amazon Bedrock 上具備進階推理能力的基礎模型的 Tier 2 主管處理。此代理程式負責處理需要多步推理的 10 percent 個案:
- 重新深入調查升級處理的個案,並更全面地關聯不同來源的資料。
- 透過
boto3呼叫專門代理程式,並使用更大的上下文視窗。 - 串連 3–5 個數據來源的推理,以確立因果關係。
- 製作詳盡的調查報告,列出證據鏈供人員審核。
Tier 2 主管按排程執行,使用 Amazon EventBridge 定時觸發功能及 Amazon Simple Notification Service (Amazon SNS) 佇列完成通知,批次處理升級個案;亦可按需要處理由 Tier 1 緊急升級的個案。
不同用戶角色的入口
不同團隊會以不同方式使用 Luna,因此應用程式提供三個入口。這些入口涵蓋由全自動警示擷取到互動式隨選調查等不同方式。每個入口都對應一種用戶角色及其工作請求的來源:
- Tines SOAR – 主要工作量來源。自動擷取警示,並將個案直接送交 Tier 1。
- 安全、風險及 ProdOps 工程師 – 透過直接 API 存取提出臨時調查請求。
- Claude Desktop 擴充功能 – 為值班工程師提供聊天介面。工程師開啟擴充功能,描述要調查的事項,Luna 便會使用完整工具存取權進行深入調查。
記憶與學習:Luna 如何隨時間變得更智能
記憶層以 AgentCore memory 為基礎。這一層令 Luna 有別於無狀態的分流工具,支援模式識別、去重及持續提升準確度。
情節記憶(30 天滾動視窗)
儲存近期事件及處理結果。收到新警報時,Luna 會檢查:「過去 30 天內,我見過這種模式嗎?當時的判斷結果是甚麼?這是已知行為,應否加入允許清單?」
具體例子:Greenlight 的基礎設施角色會在每逢星期二凌晨 3 AM 因定期維護而產生特定的存取模式。沒有記憶功能時,Luna 每星期都會將此模式標記出來。具備情節記憶後,Luna 在首次處理後學會這種模式屬預期行為,並會自動將它加入允許清單。
長期記憶
在 30 天期限以外,持續保存語義偏好及處理範本:
- 「這種存取模式屬預期行為,因為這正是該角色的用途。」
- Greenlight 過往的案例數據顯示:「來自這個特定暗網來源的卡片,誤報率為 73 percent——應優先進行去重。」
- 適用於反覆出現的案例類型的處理範本,當中載有機構知識。
案例學習流程
專用流程會將處理結果回饋至系統:
- 資料匯入 – AWS Lambda 函數會從 Tines 事件擷取每宗案例的處理結果。
- 學習及去重 – DynamoDB 會儲存處理模式,並為相似案例去重。當 Luna 以相同方式處理某宗案例三次後,便會將其記錄為已確認的模式。
- 摘要 – Lambda 函數會將新學習內容整理成可行的背景資訊,供主管在推理時使用。
- 回饋循環 – 處理所得的學習內容會回饋至 Tier 1,逐步提升首次處理的準確度。
此流程令 Luna 的自主處理率由 83 percent(僅 Tier 1)提升至超過 90 percent(Tier 1、Tier 2 及學習內容)。
從 SOC 擴展至金融風險分流
Greenlight 在 SOC 部署後兩個月內,將 Luna 擴展至金融風險評估。架構改動極少:在現有基礎設施上加入新的專用 Agent 及風險領域主管。
暗網外洩卡片工作流程
當 Greenlight 客戶的卡片出現在暗網時,Luna 會自主執行以下工作流程:
- 資料匯入 – 威脅情報供應商(Mastercard、內部資訊來源)會回報已遭入侵的卡號。
- 核實 – Luna 查詢 Galileo:這張卡是否屬於 Greenlight?目前是否有效?近期交易紀錄如何?
- 去重 – 檢查 DynamoDB:這是否重複通知?這張卡是否已完成補救處理?多個供應商往往會回報同一宗外洩事件。
- 交叉比對 – 查詢 Mixpanel,檢查客戶工作階段是否有異常;查詢 Zendesk,查看相關支援單;並參考內部詐騙評分。
- 評估及採取行動 – 判定風險級別。低風險:記錄並監察。中風險:標記以供審查。高風險:連同完整證據鏈交由人工分析員跟進。
Greenlight 每日收到數以百計的外洩卡片通知。Luna 會在數秒內逐一處理。人工分析員若要完成相同工作——登入 Galileo、檢查 DynamoDB、開啟 Mixpanel、搜尋 Zendesk——每張卡需時 15-30 minutes。
結果
下表追蹤 Greenlight 在對 SOC 最重要的指標上的保安營運表現,比較三個階段:Luna 推出前的人工分流、Tier 1 自動化,以及完整的 Tier 1 和 Tier 2 系統。
| 指標 | Luna 推出前 | 使用 Tier 1 | 使用 Tier 1 和 Tier 2 |
| 自主處理率 | 0%(全部由人工處理) | 83% | 超過 90% |
| 每月處理的案例數 | 3,000-4,000 | 3,000-4,000 | 3,000-4,000 |
| 常規分流時間中位數 | 15-30 分鐘 | 秒 | 秒 |
| 升級交由人類分析師處理 | 100% 個案 | 17% | <10% |
| 成本節省 | 基準 | 顯著 | 相當於多名全職員工 |
| 風險降低 | 基準 | 更快偵測 | 一致的 24/7 品質 |
預計節省的分析師工時:
根據 Greenlight 的個案量及人工處理時間測量,每月處理 4,000 宗個案、每宗需時 15–30 分鐘,約需 1,000–2,000 小時的分析師工時。Greenlight 表示,Luna 可自主處理超過 90% 的這些個案,每月估計可省下 900–1,800 小時的常規人工工作。分析師因此可集中處理需要人類判斷的個案。
風險降低來自兩個因素:速度(與數分鐘相比,數秒即可完成處理,縮短了風險暴露窗口)和一致性(Luna 在星期六凌晨 3 時採用的分流邏輯,與星期二上午 10 時相同,不會疲倦,也不會走捷徑)。
構建 Luna 的五個經驗
構建 Luna,並將其應用範圍從安全營運擴展至金融風險,讓 Greenlight 團隊在受監管環境中構建多 Agent 系統時,總結出五個經驗:
1. 先從界定明確的領域開始,再橫向擴展
Greenlight 從安全分流開始,因為成功標準很明確:正確處理個案,否則便升級處理。這個模式證明可靠,解決率達 83% 後,擴展至金融風險只需加入新的專門 Agent 和風險領域監督 Agent,無須重建架構。
2. 映照人手團隊的架構
Tier 1/Tier 2 模式直接對應 SOC 團隊現有的運作方式。L1 分析師使用作業手冊處理大量個案;L2 分析師則運用調查技能處理複雜個案。這令團隊更快建立安全團隊的信任。他們很容易理解這個模式,因為它符合他們自己的升級處理邏輯。
3. 記憶的價值會不斷累積
情節記憶及長期記憶層,令 Luna 的解決率由 83% 提升至超過 90%。每宗已解決的個案都會讓 Luna 學到新知識:新的允許清單模式、已確認的誤報來源,以及解決方案範本。運作 6 個月後,Luna 已累積機構知識;新任人類分析師則需要數月才能建立同等知識。
4. 先分流,再採取行動
在受監管環境中,Greenlight 將 Luna 設計為負責分流及提出建議,不會在未獲明確政策批准下自主採取補救措施。擴展至風險領域時也遵循同一原則。Luna 會提供支持其建議的證據。在這種人在迴路的模式中,人類分析師或獲批准的自動化政策會授權並執行補救措施。這種分工符合 Greenlight 的合規要求,亦有助建立風險團隊的信任。
5. 在不同領域共用專門 Agent
Greenlight 擴展至金融風險時,重用現有的專門 Agent(Datadog、Zendesk、Mixpanel),並新增特定領域的 Agent(Galileo、欺詐評分)。同一個檢查 Zendesk 工單以處理安全個案的 Agent,也會檢查風險個案的工單。這可減少維護工作,並有助確保不同領域的處理方式一致。
基礎設施堆疊
Luna 完全使用 AWS 託管服務運行。Amazon Bedrock AgentCore 是協調執行環境,其餘堆疊則負責排程、訊息傳遞、狀態、機密資料及整合。下表列出各項服務及其在基礎設施中的角色:
| 服務 | 角色 |
| Amazon Bedrock AgentCore | 多代理協調執行環境。以 VPC 部署於私有子網,透過 ZIP 和 S3 直接部署程式碼 |
| Amazon EventBridge | 按固定頻率排程觸發 Tier 2 深入分流週期 |
| Amazon SNS | 佇列完成事件及各層級之間的通知路由 |
| Amazon DynamoDB | 學習成果儲存、個案去重及解決方案模式持久化 |
| Amazon S3 | 代理程式套件及 Terraform 狀態管理 |
| Amazon CloudWatch Logs | 保留 30 天,用於稽核追蹤記錄及合規證據 |
| AWS Secrets Manager | 外部 API 認證資料 |
| AWS Lambda | 資料擷取、解決方案後處理、啟動及摘要函式 |
| Amazon API Gateway | Luna Queue API 及供外部整合使用的 MCP 端點 |
Greenlight 下一步的建設內容
在安全及風險領域的基礎上,Greenlight 正將 Luna 的多代理模式擴展至新的營運領域及工具:
- 全面覆蓋風險領域 – 為財務及業務風險個案提供自主分流(進行中,約一個月前推出)。
- 產品營運 – 正探索 AWS DevOps Agent,以調查事故、分析根本原因及提供緩解建議。Greenlight 亦正評估 Luna 現有代理程式能否在能力重疊的範圍內支援營運調查。
- 自訂營運工作流程 – 正探索 AWS DevOps Agent 的自訂代理程式、技能及 Model Context Protocol 整合,以建立可重複執行的營運工作流程,並存取 Greenlight 的內部工具。
- AWS DevOps Agent 及技能 – 結合 AWS DevOps Agent 的使用者介面及技能框架,用於指令碼執行工作流程(執行時間上限為 90 秒)。
- Well-Architected 評估 – 正探索 Model Context Protocol 伺服器,以按照 AWS 最佳實務自動評估基礎架構。
結語
根據 Greenlight 在正式環境中的測量數據,Luna 可自主解決公司超過 90% 的安全及風險個案,每月處理最多 4,000 宗個案。需要進一步判斷的個案會升級交由人類分析師處理。這種由人員參與的方式,讓 Greenlight 能自動處理例行分流,同時保留對修復決策的控制權。
其他受監管行業的團隊可採用相同做法:先從範圍明確的應用案例着手,訂明清晰的升級準則,並隨系統逐漸成熟而加入專門代理程式及記憶機制。初始模式證實可靠後,團隊便可將其擴展至相關營運領域。
如欲瞭解更多,請瀏覽 Amazon Bedrock AgentCore 產品頁面及 Amazon Bedrock AgentCore 説明文件。
作者簡介

Adam Maksimuk
Adam 是 Greenlight 的資深幕僚安全工程師,負責設計代理式 AI 系統。他自 2023 年起建構正式環境 AI 系統,先後任職於 Navan 及 Greenlight,並在 Greenlight 推出過數代自主代理程式。Adam 專門研究如何將大型語言模型應用於事故應變、營運自動化及偵測工程。

Gaurav Begwani
Gaurav 是 Greenlight 的基礎設施及安全營運副總裁,負責領導雲端基礎設施、企業韌性及安全策略。二十多年來,他在高速成長的企業建立並擴展安全工程、攻擊性安全、全球安全營運及威脅偵測計劃。他專注於建立支援快速增長、同時保障客戶信任的韌性基礎設施,並領導安全、正式環境及 IT 營運的 AI 轉型。

Venu Thangalapally
Venu 是 AWS 的高級解決方案架構師,駐於芝加哥,精通雲端架構、數據與分析、容器技術及應用程式現代化。他與金融服務業客戶合作,將業務目標轉化為安全、可擴展且符合規範的雲端方案,帶來可量度的價值。Venu 熱衷於運用科技推動創新及卓越營運。

Mani Teja Nissankararao
Mani Nissankararao 是 AWS 的技術客戶經理,負責支援金融服務業客戶。他協助銀行及金融科技公司在 AWS 上安全、穩健地運作,優化成本,並在監管規範下採用生成式 AI。他與工程及安全團隊合作,推進雲端遷移和卓越營運,並將 AWS 新功能由概念驗證推進至正式環境。
來源:AWS Machine Learning Blog · aws.amazon.com